


Уязвимость Dirty Frag даёт права root в Linux, а патчей пока нет

Уязвимость Dirty Frag даёт права root в Linux, а патчей пока нет

Уязвимость Dirty Frag даёт права root в Linux, а патчей пока нет

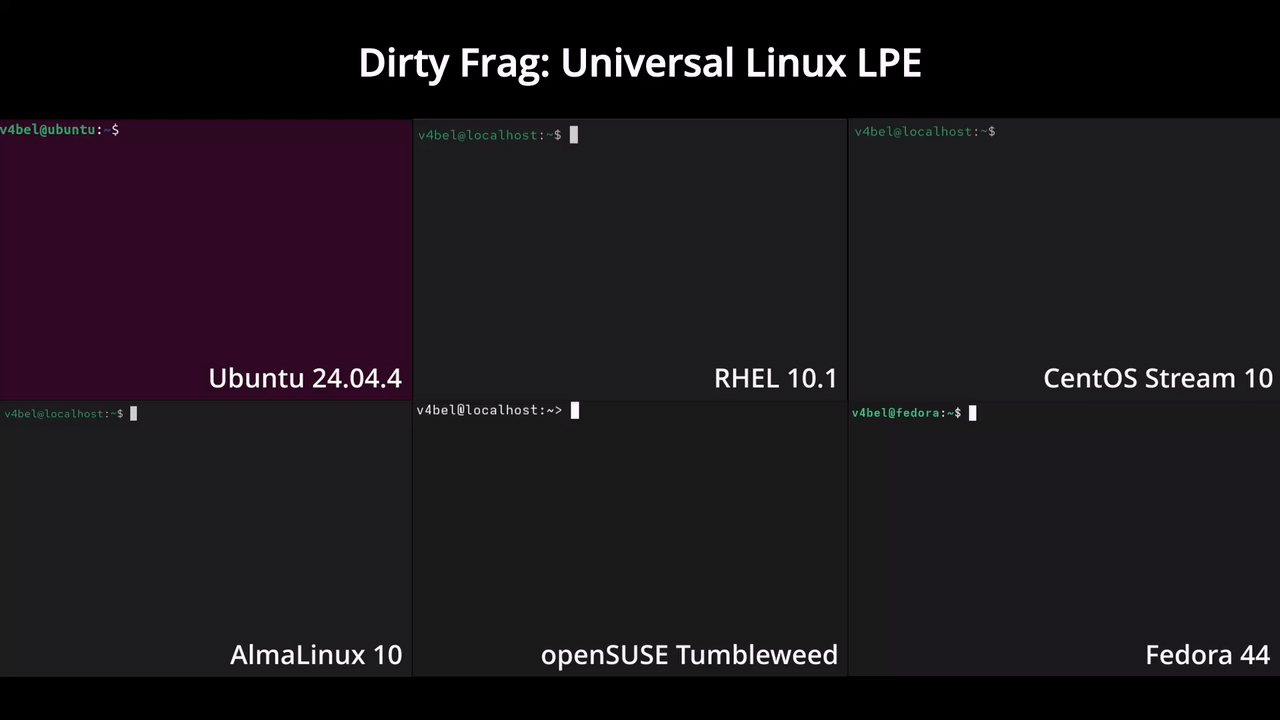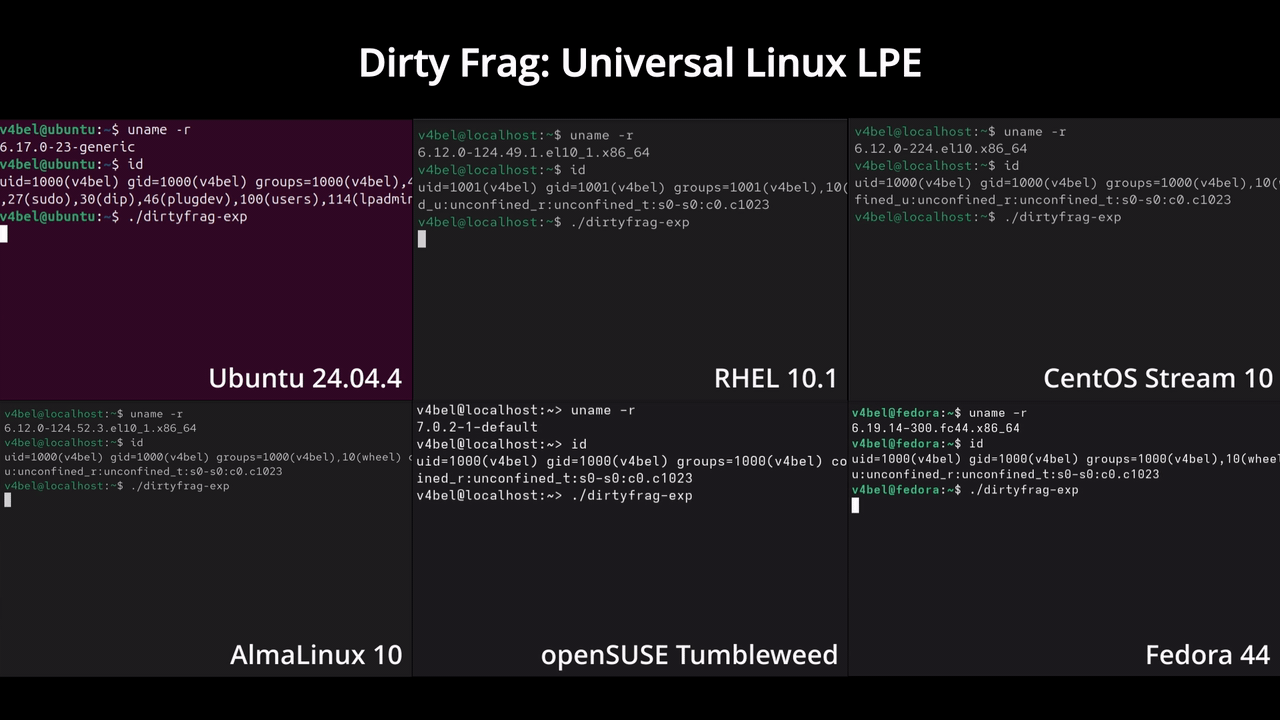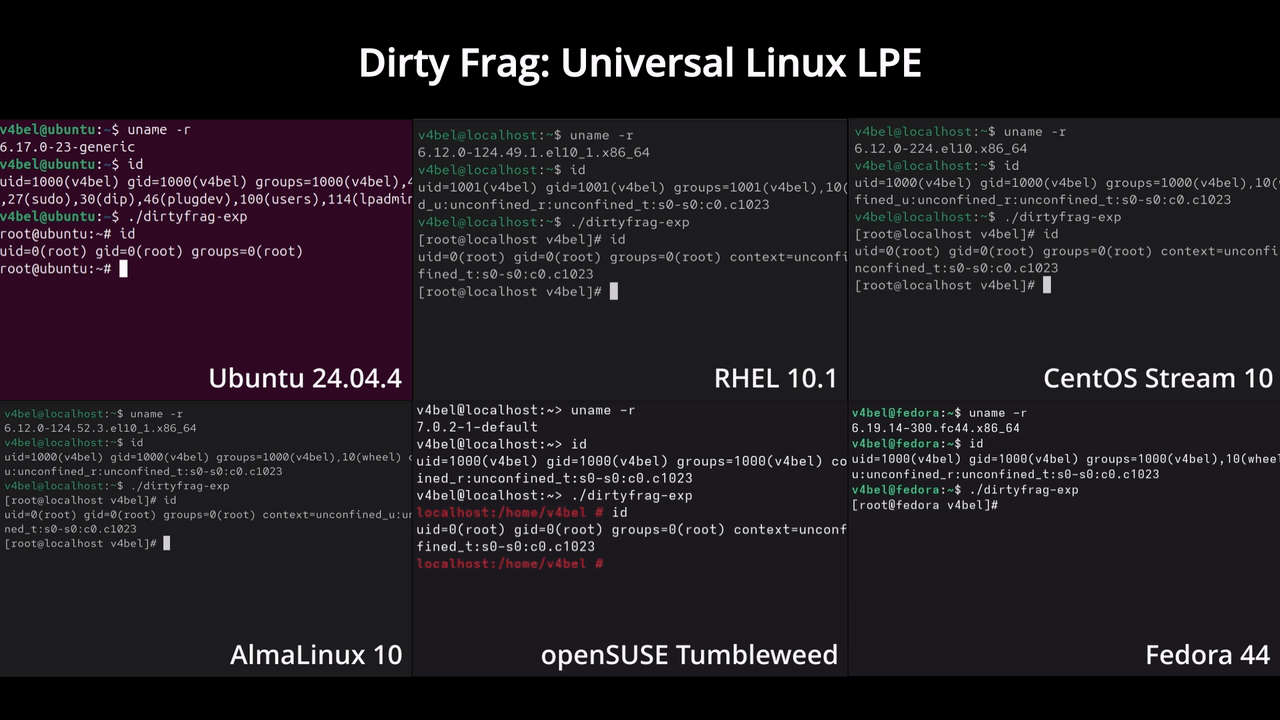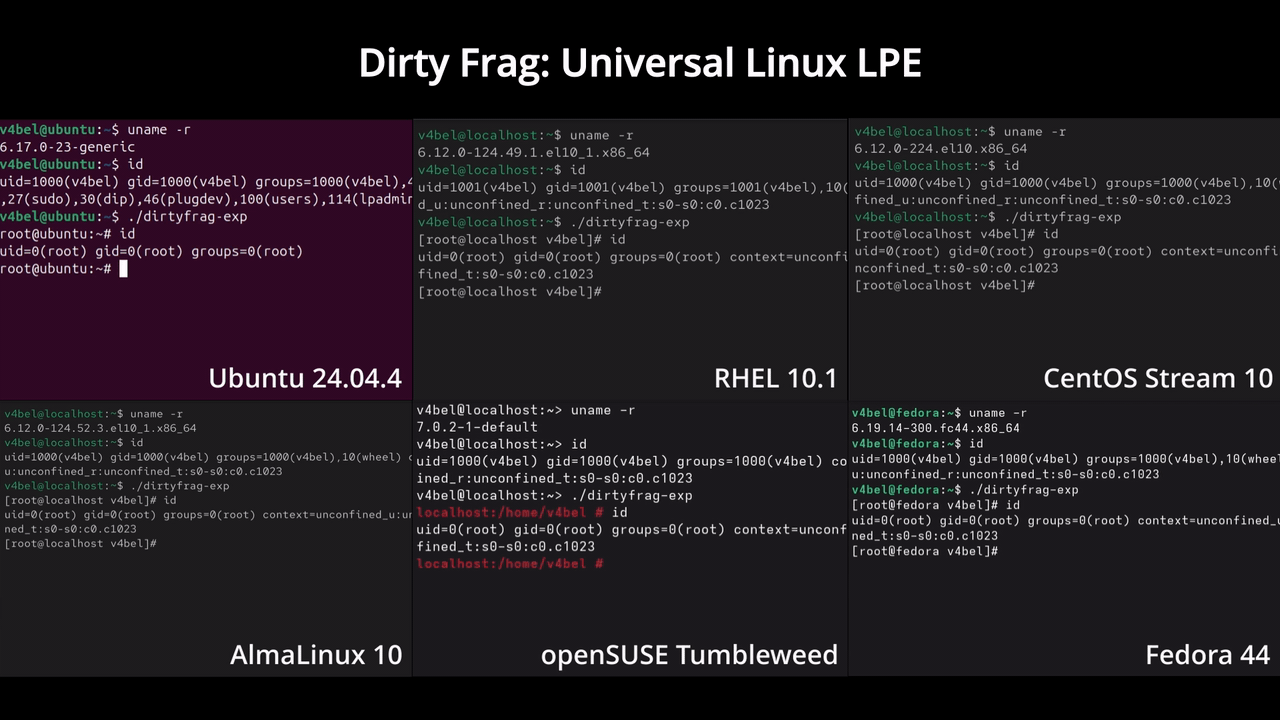
В Linux обнаружили новую серьёзную уязвимость Dirty Frag, которая позволяет локальному пользователю получить права root на большинстве популярных дистрибутивов. Проблема затрагивает ядра Linux примерно с 2017 года и связана с ошибками в механизмах записи кеша страницы в компонентах xfrm-ESP и RxRPC.

Dirty Frag похожа на уже нашумевшие Dirty Pipe и Copy Fail: атакующему достаточно иметь локальный доступ к системе и запустить небольшой код.

После этого он может повысить привилегии до администратора без сложных условий гонки (race condition) или редкой конфигурации.

Под ударом оказались многие актуальные Linux-дистрибутивы, включая Ubuntu, Arch, RHEL, openSUSE, Fedora, AlmaLinux и другие. Согласно сообщениям исследователей, брешь также воспроизводится в WSL2.


Самое скверное, что информация стала публичной до выпуска патчей. По данным Phoronix, эмбарго было нарушено третьей стороной, поэтому исследователь опубликовал детали раньше планируемого срока. На момент раскрытия патчей для основных дистрибутивов ещё не было.

В качестве временной меры специалисты предлагают отключить модули esp4, esp6 и rxrpc, если они не используются. Они связаны с IPsec и RxRPC, поэтому для большинства обычных серверов такая мера не должна сломать работу, но для систем с IPsec её нужно оценивать аккуратно.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru