


Mozilla закрыла 423 уязвимости в Firefox, найденные с помощью ИИ

Mozilla закрыла 423 уязвимости в Firefox, найденные с помощью ИИ

Mozilla закрыла 423 уязвимости в Firefox, найденные с помощью ИИ

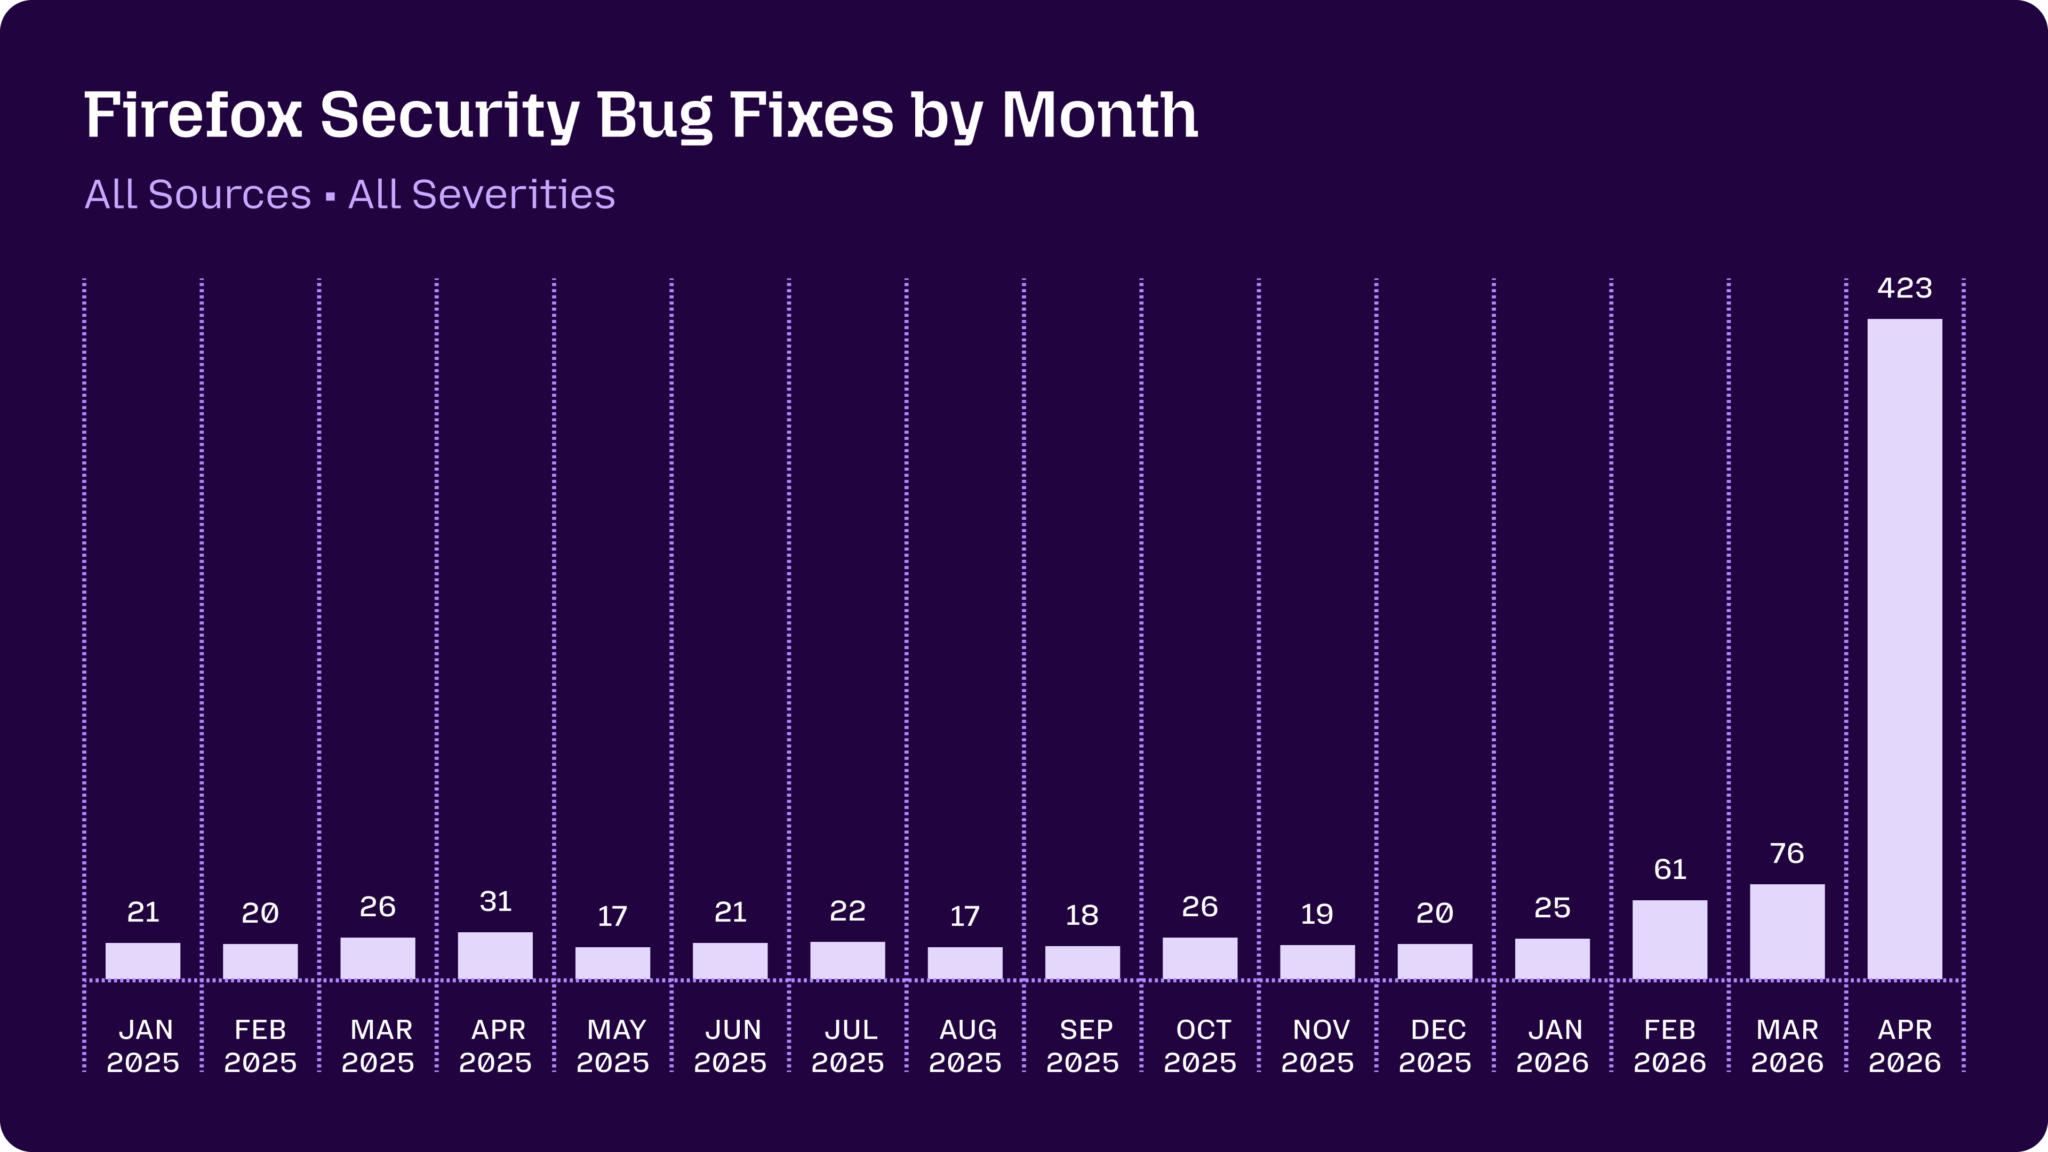
Mozilla рассказала о результатах нового ИИ-подхода к поиску уязвимостей в Firefox. С помощью продвинутых моделей, включая Claude Mythos Preview и Claude Opus, разработчики нашли и уже исправили 423 скрытые проблемы в безопасности.

Главное отличие от ранних ИИ-аудитов в том, что система не просто генерировала подозрительные отчёты, а встраивалась в существующую фаззинг-инфраструктуру Firefox.

ИИ запускался в нескольких виртуальных машинах, проверял гипотезы, отсекал невоспроизводимые находки и создавал демонстрационный эксплойт (proof-of-concept) для реальных багов.

В итоге модели смогли найти ошибки, которые годами проходили мимо традиционных инструментов. Среди примеров есть 15-летняя проблема в HTML-элементе legend, 20-летняя уязвимость в XSLT, а также баги в обработке HTML-таблиц, WebAssembly, IndexedDB, WebTransport и HTTPS.


Часть находок была серьёзной: Use-After-Free, повреждение памяти, состояние гонки (race condition) через IPC и обходы песочницы для сторонних библиотек. То есть ИИ искал не только простые сбои, а довольно сложные цепочки, где нужно понимать устройство браузерного движка.

При этом Mozilla отмечает и обратную сторону: модели не смогли обойти некоторые уже внедрённые защитные механизмы Firefox. Например, архитектурные изменения с заморозкой прототипов по умолчанию помогли отбить попытки атак.

Закрытие такого объёма багов потребовало участия более 100 разработчиков и ревьюеров. Патчи вошли в недавние обновления Firefox, включая версии 149.0.2, 150.0.1 и 150.0.2.

Теперь Mozilla планирует встроить ИИ-анализ прямо в систему непрерывной интеграции. Идея в том, чтобы проверять не только существующий код, но и новые патчи ещё до их попадания в релиз.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru