


Мошенники используют нейросети для обмана хозяев потерявшихся животных

Мошенники используют нейросети для обмана хозяев потерявшихся животных

Мошенники используют нейросети для обмана хозяев потерявшихся животных

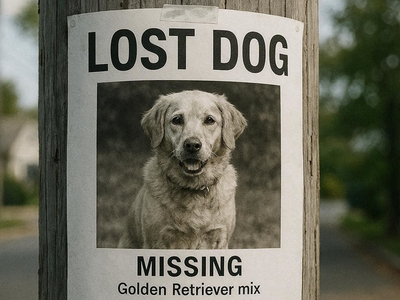
Если питомец пропал, стоит быть особенно осторожным. Аферисты освоили новую схему: они создают с помощью искусственного интеллекта изображения якобы найденных животных, а затем требуют деньги за их возвращение.

О новой уловке рассказал РИАМО руководитель Волонтёрского корпуса Богородского городского округа Максим Зотов.

Владельцу пропавшего питомца присылают фотографию, очень похожую на его животное, и уверяют, что готовы вернуть его. Но перед встречей просят перевести вознаграждение. После получения денег мошенники просто исчезают.

Главное оружие злоумышленников — давление на эмоции. Они убеждают, что времени почти нет, требуют принять решение немедленно и перевести деньги прямо сейчас.

Есть и другие тревожные признаки. Сгенерированные ИИ изображения нередко содержат странные детали или артефакты. Кроме того, аферисты часто используют недавно созданные телеграм-каналы или поддельные страницы приютов и волонтёрских организаций, чтобы выглядеть убедительнее.

Ещё один характерный сигнал — отказ от личной встречи. Вместо того чтобы договориться о передаче животного, мошенники настаивают исключительно на онлайн-переводе денег.

Если вам прислали фотографию якобы найденного питомца, специалисты советуют не торопиться с оплатой. Лучше попросить сделать снимок с другого ракурса, уточнить приметы животного или задать вопросы, на которые сможет ответить только человек, действительно нашедший питомца.

Нейросети всё чаще становятся инструментом социальной инженерии. И пока ИИ помогает создавать всё более правдоподобные изображения, мошенники продолжают играть на самом сильном чувстве — желании как можно быстрее вернуть домой любимого питомца.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru