



Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Активно эксплуатируемую уязвимость нулевого дня в Windows теперь можно закрыть бесплатным неофициальным патчем. Речь идёт о бреши, позволяющей обходить предупреждения защитного механизма и пометки Mark-of-the-Web.

Проблема затрагивает Windows 10 и Windows 11 и уже успела засветиться в атаках программы-вымогателя Magniber. Ранее мы сообщали, что операторы этого вредоноса заражают пользователей Windows JavaScript-файлами.

На всякий случай напомним, что пометка Mark-of-the-Web в ОС от Microsoft указывает на то, что файл был загружен из Сети и может в теории представлять угрозу для безопасности пользователя.


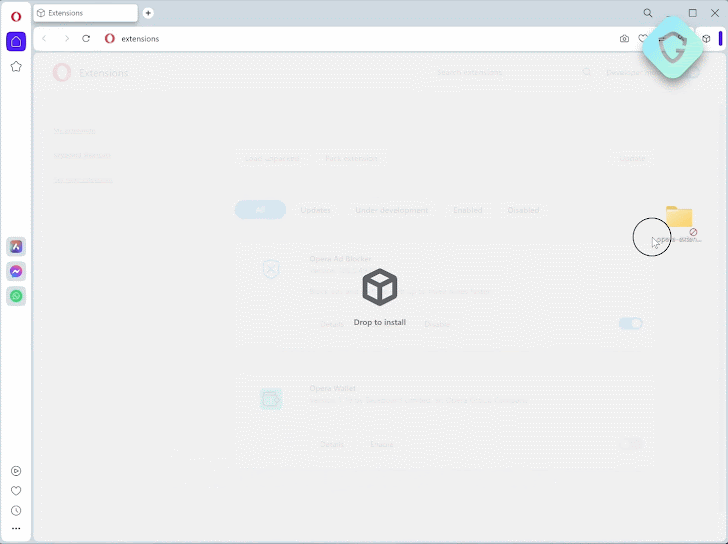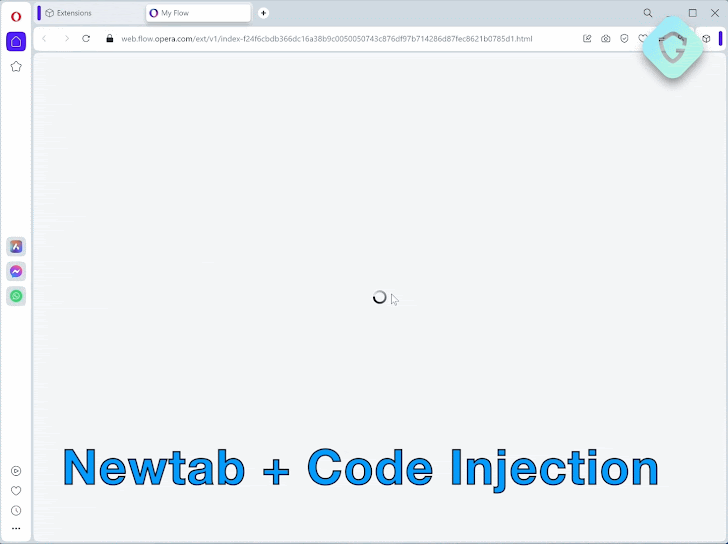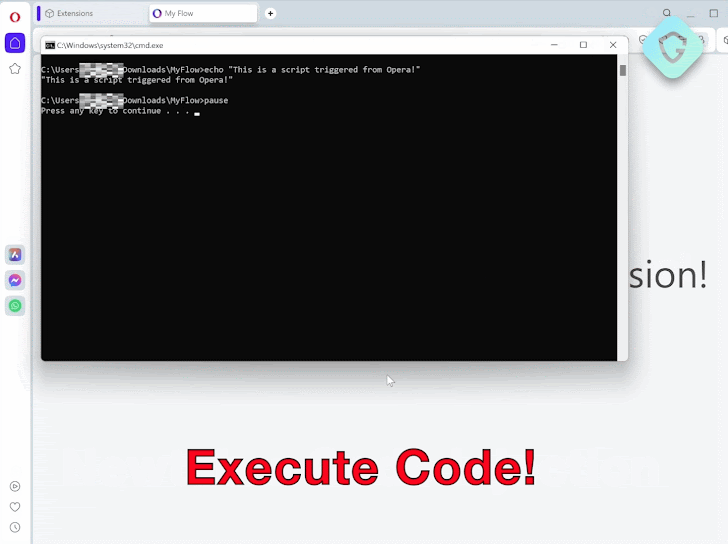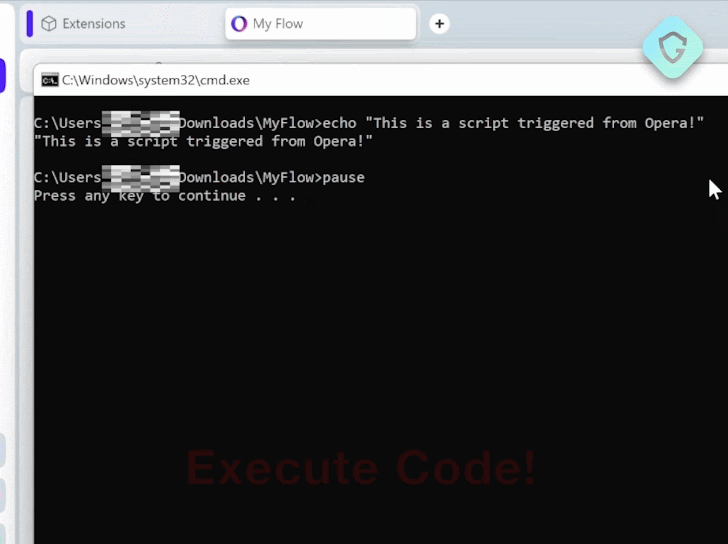
Но операторы Magniber, используя уязвимость нулевого дня, могут «подсовывать» JavaScript-файлы без выводы предупреждений. На GIF-графике ниже эксперты продемонстрировали, как 0-day можно использовать для запуска тестового файла calc-othersig.js со специальной подписью. Никаких уведомлений Mark-of-the-Web при этом не выводится.


Как всегда, на выручку пользователям пришли специалисты 0patch, подготовившие неофициальную заплатку для 0-day. В блоге Митя Колсек объясняет, что баг вызван некорректной работой Windows SmartScreen: защитный механизм не в состоянии пропарсить вредоносную подпись файла.

Пропуская такой парсинг, Windows почему-то позволяет программе запуститься вместо вывода сообщения об ошибке. Патч доступен для следующих версий операционной системы:

  1. Windows 11 v21H2
  2. Windows 10 v21H2
  3. Windows 10 v21H1
  4. Windows 10 v20H2
  5. Windows 10 v2004
  6. Windows 10 v1909
  7. Windows 10 v1903
  8. Windows 10 v1809
  9. Windows 10 v1803
  10. 10. Windows Server 2022
  11. 11. Windows Server 2019 

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru