



Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Активно эксплуатируемую уязвимость нулевого дня в Windows теперь можно закрыть бесплатным неофициальным патчем. Речь идёт о бреши, позволяющей обходить предупреждения защитного механизма и пометки Mark-of-the-Web.

Проблема затрагивает Windows 10 и Windows 11 и уже успела засветиться в атаках программы-вымогателя Magniber. Ранее мы сообщали, что операторы этого вредоноса заражают пользователей Windows JavaScript-файлами.

На всякий случай напомним, что пометка Mark-of-the-Web в ОС от Microsoft указывает на то, что файл был загружен из Сети и может в теории представлять угрозу для безопасности пользователя.


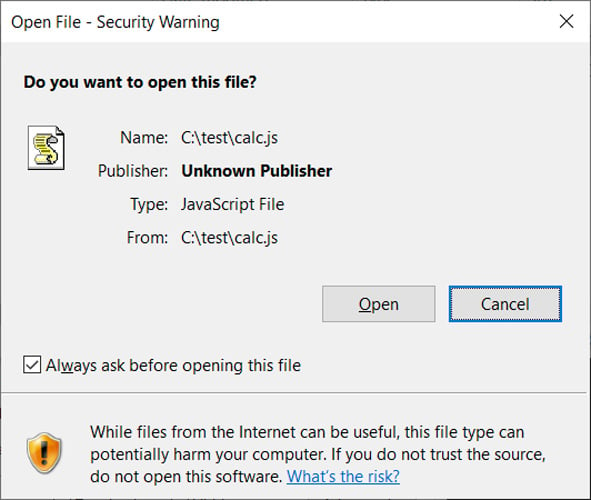
Но операторы Magniber, используя уязвимость нулевого дня, могут «подсовывать» JavaScript-файлы без выводы предупреждений. На GIF-графике ниже эксперты продемонстрировали, как 0-day можно использовать для запуска тестового файла calc-othersig.js со специальной подписью. Никаких уведомлений Mark-of-the-Web при этом не выводится.


Как всегда, на выручку пользователям пришли специалисты 0patch, подготовившие неофициальную заплатку для 0-day. В блоге Митя Колсек объясняет, что баг вызван некорректной работой Windows SmartScreen: защитный механизм не в состоянии пропарсить вредоносную подпись файла.

Пропуская такой парсинг, Windows почему-то позволяет программе запуститься вместо вывода сообщения об ошибке. Патч доступен для следующих версий операционной системы:

  1. Windows 11 v21H2
  2. Windows 10 v21H2
  3. Windows 10 v21H1
  4. Windows 10 v20H2
  5. Windows 10 v2004
  6. Windows 10 v1909
  7. Windows 10 v1903
  8. Windows 10 v1809
  9. Windows 10 v1803
  10. 10. Windows Server 2022
  11. 11. Windows Server 2019 

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru