



Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Для 0-day в Windows MoTW вышел бесплатный неофициальный патч

Активно эксплуатируемую уязвимость нулевого дня в Windows теперь можно закрыть бесплатным неофициальным патчем. Речь идёт о бреши, позволяющей обходить предупреждения защитного механизма и пометки Mark-of-the-Web.

Проблема затрагивает Windows 10 и Windows 11 и уже успела засветиться в атаках программы-вымогателя Magniber. Ранее мы сообщали, что операторы этого вредоноса заражают пользователей Windows JavaScript-файлами.

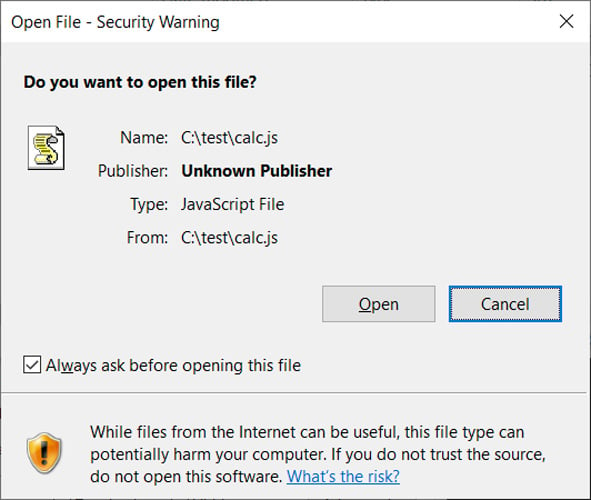
На всякий случай напомним, что пометка Mark-of-the-Web в ОС от Microsoft указывает на то, что файл был загружен из Сети и может в теории представлять угрозу для безопасности пользователя.


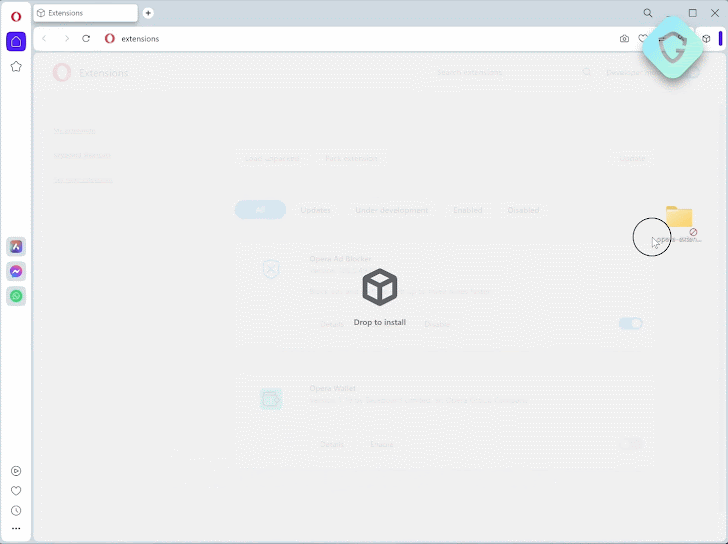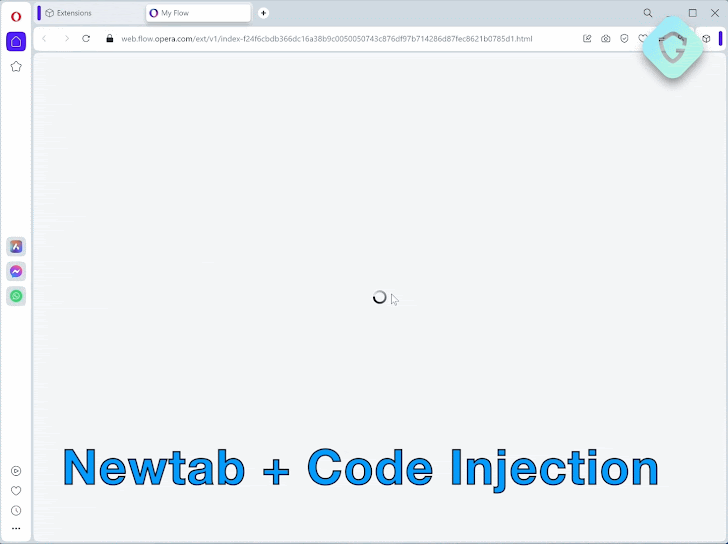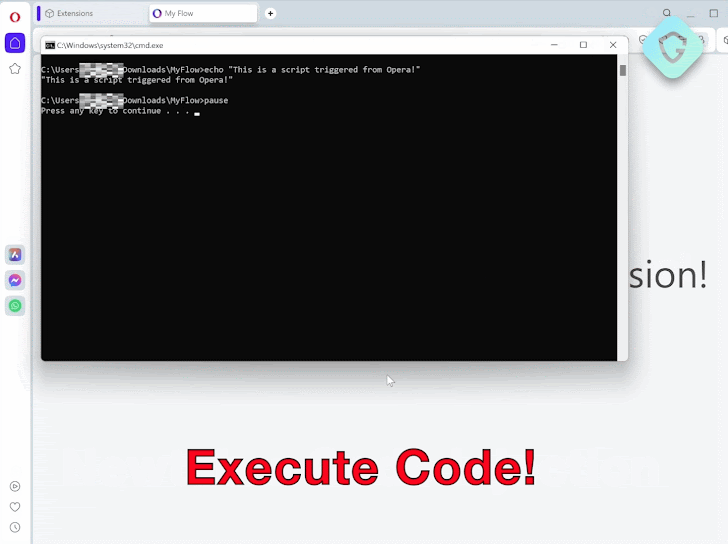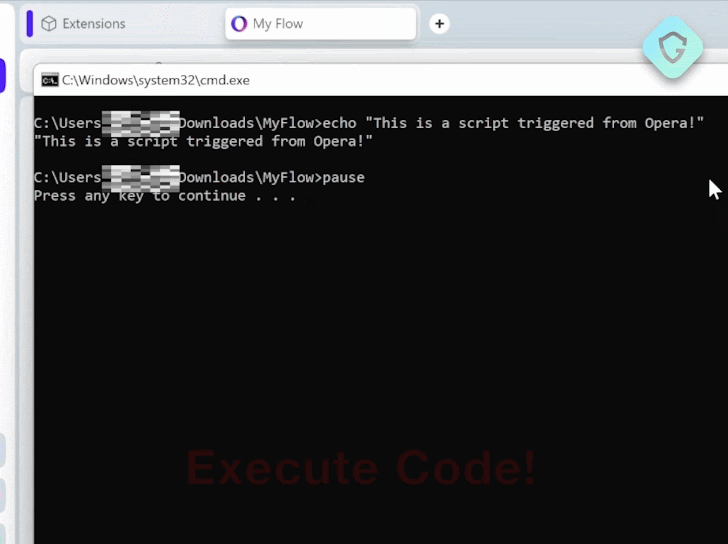
Но операторы Magniber, используя уязвимость нулевого дня, могут «подсовывать» JavaScript-файлы без выводы предупреждений. На GIF-графике ниже эксперты продемонстрировали, как 0-day можно использовать для запуска тестового файла calc-othersig.js со специальной подписью. Никаких уведомлений Mark-of-the-Web при этом не выводится.


Как всегда, на выручку пользователям пришли специалисты 0patch, подготовившие неофициальную заплатку для 0-day. В блоге Митя Колсек объясняет, что баг вызван некорректной работой Windows SmartScreen: защитный механизм не в состоянии пропарсить вредоносную подпись файла.

Пропуская такой парсинг, Windows почему-то позволяет программе запуститься вместо вывода сообщения об ошибке. Патч доступен для следующих версий операционной системы:

  1. Windows 11 v21H2
  2. Windows 10 v21H2
  3. Windows 10 v21H1
  4. Windows 10 v20H2
  5. Windows 10 v2004
  6. Windows 10 v1909
  7. Windows 10 v1903
  8. Windows 10 v1809
  9. Windows 10 v1803
  10. 10. Windows Server 2022
  11. 11. Windows Server 2019 

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru