


Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

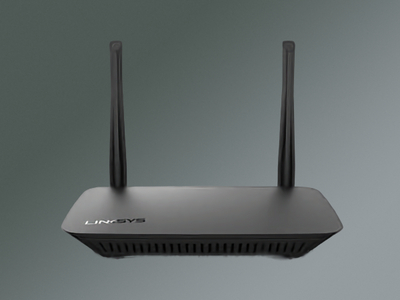
Эксперты фиксируют новые атаки сетевого червя TheMoon на маршрутизаторы. Самоходный зловред активно сканирует сети интернет-провайдеров в поисках устройств Linksys с критической уязвимостью CVE-2025-34037.

Данная проблема безопасности представляет собой возможность инъекции команд, которая возникла из-за неадекватной санации ввода скриптами /tmUnblock.cgi и /hndUnblock.cgi, доступными по HTTP на порту 8080.

Эксплойт не требует аутентификации (в запрос можно включить произвольные учетные данные — к примеру, «admin», дефектные CGI все равно не будут проверять подлинность), и позволяет через атаку zero-click выполнить на устройстве любую шелл-команду.

Степень опасности CVE-2025-34037 оценена в 10 баллов из 10 возможных по шкале CVSS. Ее наличие подтверждено для десятка моделей роутеров Linksys серии Е; не исключено, что уязвимости также подвержены сетевые устройства WAG, WAP, WES, WET, WRT и точки доступа Wireless-N.

Проводя сканирование, сетевой червь подключается к роутерам на порту 8080/ TCP и проверяет модель и версию прошивки. Обнаружив подходящую мишень, вредонос подает эксплойт-запрос, запускающий выполнение небольшого шелл-скрипта для загрузки бинарника ELF MIPS весом 2 Мбайт — копии TheMoon.

Зараженное устройство сразу начинает искать другие мишени по списку, вшитому в код зловреда (670 блоков IP-адресов, в основном /21 и /24). Также на нем на произвольном порту < 1024 временно запускается HTTP-сервер для раздачи полезной нагрузки новым жертвам.

Пока вредонос просто расширяет свои владения, однако в его коде обнаружены строки, указывающие на возможность создания C2-канала. Видимо, позднее зараженные устройства будут приобщены к ботнету для сдачи в аренду другим злоумышленникам.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru