



Киберпреступники обходят блокировку макросов в Office через XLL-формат

Киберпреступники обходят блокировку макросов в Office через XLL-формат

Киберпреступники обходят блокировку макросов в Office через XLL-формат

Когда Microsoft начала по умолчанию блокировать макросы в документах Office, загружаемых из интернета, киберкриминалу пришлось искать альтернативные способы доставки зловредов. По данным Cisco Talos, в прошлом году злоумышленники провели ряд вредоносных атак с использованием файлов XLL; пробный вектор заражения прижился и актуален по сей день.

Решение Microsoft усложнить активацию VBA-макросов было вызвано большим количеством злоупотреблений. Дефолтную блокировку для веб-загрузок начали развертывать в июле, однако из-за недовольства пользователей процесс пришлось откатить.

Тем не менее некий эффект эта мера все же дала: распространители вредоносов стали реже использовать документы Office на начальном этапе атаки. Злоумышленники, полагающиеся на имейл-рассылки и социальную инженерию, теперь зачастую отдают предпочтение экзотическим форматам — ISO, VHD, RAR.

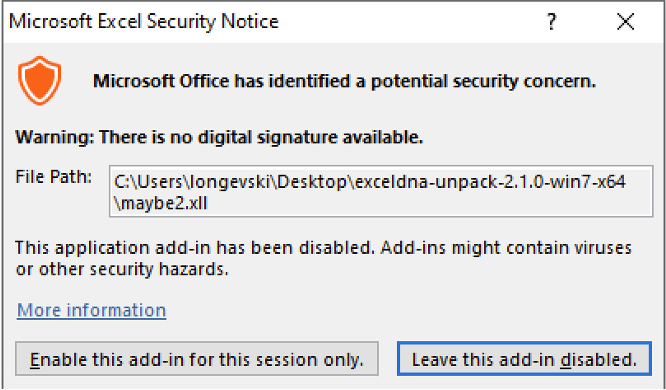
Файлы надстройки Excel (.xll) тоже оказались пригодными для этой цели. Подобная динамическая библиотека вряд ли вызовет подозрение у антивируса; при открытии файла Excel выдает предупреждение о потенциальной угрозе, однако многие пользователи его игнорируют.


Чтобы обеспечить автоматический запуск вредоносного кода, авторы зловредов реализуют функции обработки событий — Worbook_Open, Workbook_Close, Auto_Open, Auto_Close.

Попытки использования XLL во вредоносных рассылках наблюдаются с середины 2021 года. Этот вектор заражения уже опробовали распространители Agent Tesla, Dridex, FormBook, Warzone RAT, а также некоторые APT-группы — FIN7, APT10 (она же Cicada и Stone Panda).

В прошлом месяце XLL-формат взяли на вооружение операторы грозного инфостилера RedLine и RAT-трояна Ekipa. Последний примечателен также тем, что может доставляться через макросы в файлах .pub (приложение Publisher входит в набор инструментов Microsoft Office). Для злоумышленника это большое преимущество: макрос в данном случае исполняется при открытии или закрытии файла; более того, ограничение в виде блокировки Microsoft на PUB-файлы не распространяется.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru