



Пользователей Windows через почту атакует шпионское трио

Пользователей Windows через почту атакует шпионское трио

Пользователей Windows через почту атакует шпионское трио

Эксперты Fortinet опубликовали подробный разбор недавней спам-кампании, целью которой являлся засев RAT-шпионов для Windows. При открытии документа Excel на машину жертвы загружались сразу три бесфайловых зловреда: Pandora hVCN, BitRAT и AveMaria, он же Warzone RAT.

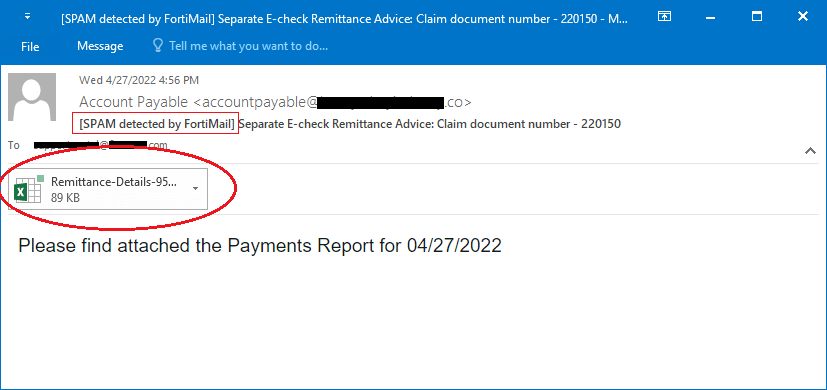
Поддельные письма оформлены как уведомление о проведенных платежах и содержат вложение в формате .xlam с вредоносным макросом. Если при открытии файла получатель проигнорирует предупреждение Microsoft Excel и разрешит запуск активного контента, на компьютер со стороннего сервера загрузится файл HTML с обфусцированным JavaScript кодом.


Цепочка заражения также предполагает использование PowerShell для доставки целевой полезной нагрузки — файла mainpw.dll весом 7,58 Мбайт с PowerShell-кодом, разделенным на три сегмента. Загрузка содержимого каждого из них в оперативную память осуществляется одинаково — по методу process hollowing.

Троян AveMaria обладает широким набором функций; он умеет отыскивать файлы по выбору, воровать данные из браузеров, почтовых клиентов и менеджеров паролей, регистрировать клавиатурный ввод, загружать и запускать дополнительный файлы. С его помощью можно получить доступ к зараженному устройству по RDP, через VPN или удаленный шелл, повысить привилегии в системе, перехватить управление веб-камерой.

Инструмент удаленного администрирования Pandora hVCN написан на C# и является коммерческим продуктом. Он обладает функциями, позволяющими похищать учетные данные из Chrome, Microsoft Edge, Firefox, Outlook, Foxmail и других популярных продуктов, а также поддерживает команды, необходимые для удаленного управления устройством — такие как запуск процесса, создание снимка экрана, имитация нажатия клавиш, перемещение курсора по экрану.

Вредонос BitRAT активно продвигается на хакерских форумах и теневых торговых площадках. Набор его функций весьма разнообразен; троян умеет открывать доступ к системе по RDP и через SOCKS-прокси, воровать информацию из браузеров и буфера обмена, регистрировать клавиатурный ввод, получать доступ к веб-камере и микрофону, генерировать DDoS-поток, загружать и запускать криптомайнер (XMRig).

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru