



Корейцев атакует троян BitRAT, выдающий себя за активатор Windows 10

Корейцев атакует троян BitRAT, выдающий себя за активатор Windows 10

Корейцев атакует троян BitRAT, выдающий себя за активатор Windows 10

Исследователи из AhnLab выявили новую киберкампанию — злоумышленники раздают троян удаленного доступа BitRAT с файлообменников, популярных в Южной Корее. Используемые при этом элементы социальной инженерии рассчитаны на любителей халявы: вредоносный загрузчик упакован вместе с левым верификатором лицензии Windows 10.

Активировать Windows можно двумя способами — с помощью цифровой лицензии или ключа продукта. При этом происходит привязка экземпляра к аккаунту пользователя Microsoft и конкретному оборудованию. Возможность получить Windows 10 бесплатно существует, но для апгрейда все равно нужна валидная лицензия, и многие стремятся обойти это препятствие с помощью неофициального активатора. В этом случае высока вероятность, что инструмент окажется зараженным.

Троянизированный софт, распространяемый в рамках новой BitRAT-кампании, был умышленно загружен в веб-хранилища, которые корейцы называют webhard. Эти потоковые сайты предоставляют пользователям возможность расшарить создаваемый контент с помощью прямых ссылок, публикуемых в соцсетях или Discord, и неизменно демонстрируют высокую посещаемость.

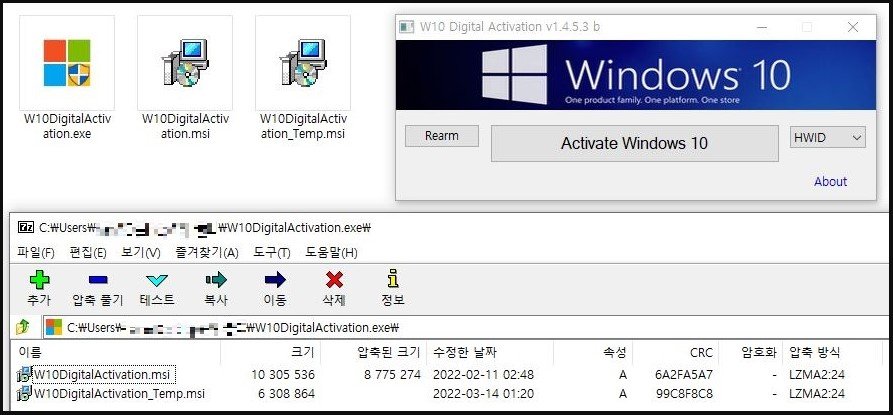
Разбор текущих атак показал, что раздаваемый таким образом запароленный файл Program.zip содержит некий инструмент W10DigitalActivation.exe — архив 7z SFX с двумя схожими по имени файлами. Один из них действительно оказался активатором Windows 10, притом работоспособным, а другой (W10DigitalActivation_Temp.msi) — зловредом.


При распаковке оба файла устанавливаются одновременно и работают в параллель, так что жертва даже не заподозрит подлог. Вредонос при этом подключается к своему серверу (адрес вшит в код) и скачивает BitRAT, прописывая его в папке временных файлов как Software_Reporter_Tool.exe. Загрузчик также обеспечивает RAT-трояну автозапуск при старте Windows и защиту от детектирования (вносит в список исключений Microsoft Defender), а потом удаляет себя из системы.

Зловред BitRAT — коммерческий софт, его продают на подпольных форумах и теневых маркетплейсах, притом за умеренную цену. Способ распространения покупатель выбирает сам, и троян может попасть в систему после открытия вредоносного письма, посещения взломанного сайта или запуска зараженного приложения.

Боевой арсенал BitRAT весьма разнообразен; вредонос умеет не только открывать удаленный доступ к зараженной системе, но и регистрировать клавиатурный ввод, получать доступ к веб-камере и микрофону, воровать информацию из браузеров и буфера обмена, запускать криптомайнер XMRig, обеспечивать проведение DDoS-атак.

Опциональный набор функций также включает обход UAC, отключение Защитника Windows, обеспечение скрытого доступа к рабочему столу (hVNC) и проброс трафика через SOCKS4 и SOCKS5 (UDP). Для коммуникаций BitRAT использует защищенные соединения (TLS 1.2) и Tor.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru