


В России обнаружен Android-шпион ClayRat, маскирующийся под WhatsApp*

В России обнаружен Android-шпион ClayRat, маскирующийся под WhatsApp*

В России обнаружен Android-шпион ClayRat, маскирующийся под WhatsApp*

Специалисты компании Zimperium обнаружили быстро развивающуюся шпионскую кампанию под названием ClayRat, нацеленную на пользователей Android в России. Злоумышленники распространяют вредоносные приложения через телеграм-каналы и поддельные сайты, маскируясь под популярные сервисы: WhatsApp*, TikTok, Google Photos и YouTube.

После установки программа превращает смартфон в настоящий инструмент слежки: ClayRat может читать СМС, собирать историю звонков, уведомления и системные данные, а также делать снимки с фронтальной камеры, совершать звонки и отправлять сообщения от имени владельца.

Кроме того, вредонос распространяется дальше — он рассылает ссылки на заражённые сайты всем контактам из адресной книги. Таким образом злоумышленники превращают взломанные устройства в своеобразные «точки распространения» атаки.

За последние три месяца исследователи зафиксировали более 600 образцов ClayRat и около 50 дропперов — упрощённых загрузчиков вредоносных файлов. С каждой новой версией разработчики добавляют новые механизмы сокрытия, чтобы обойти антивирусы и системы защиты Android.

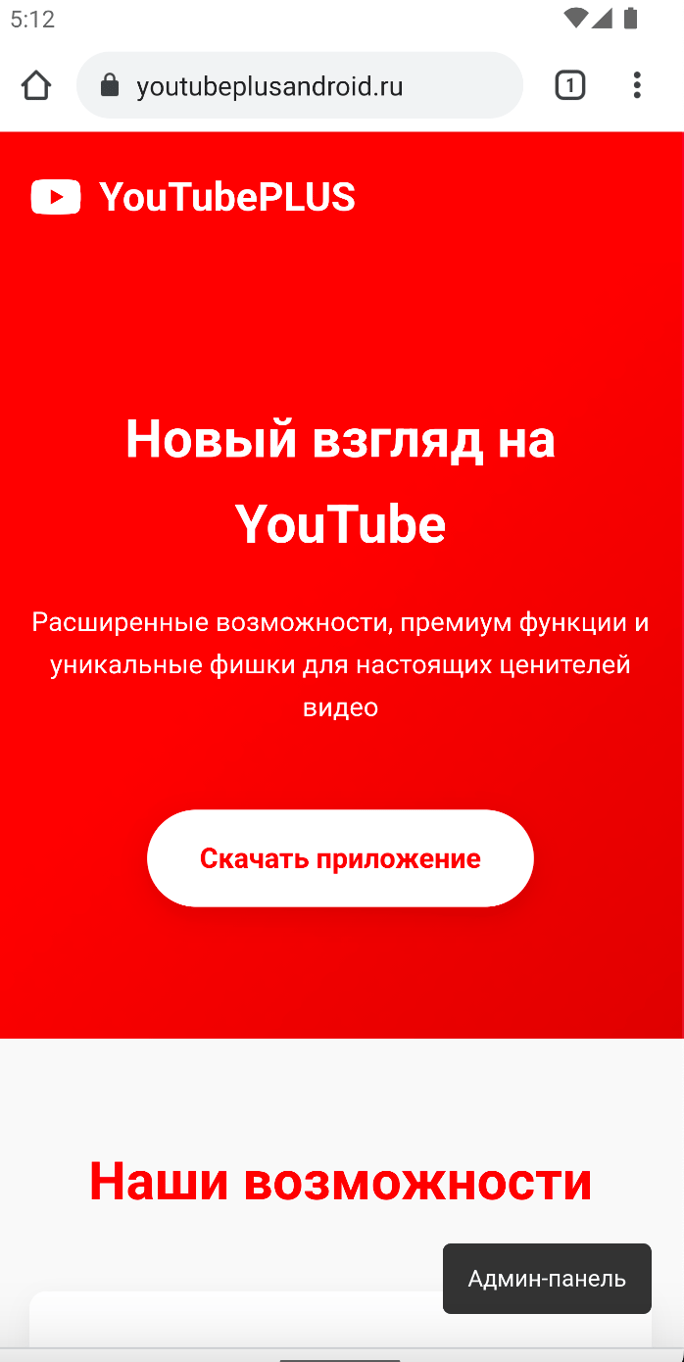
Zimperium отмечает, что злоумышленники используют хитрую схему обмана: пользователей перенаправляют на фейковые сайты, где якобы можно скачать «новую версию YouTube Plus» или другое популярное приложение. Чтобы внушить доверие, авторы кампании подделывают отзывы и количество загрузок.


В некоторых случаях ClayRat устанавливается через поддельное окно обновления Google Play, при этом настоящий вредоносный код спрятан внутри зашифрованных данных приложения. Этот приём помогает обойти ограничения Android 13 и новее, где установка APK вне Google Play стала сложнее.

После установки ClayRat просит назначить себя приложением по умолчанию для СМС, чтобы получить полный доступ к переписке и другим сообщениям. Далее он связывается с сервером управления (C2) через обычные HTTP-запросы и начинает передавать собранную информацию злоумышленникам.

Эксперты называют ClayRat одной из самых опасных Android-угроз последнего времени — не только из-за его функций шпионажа, но и из-за способности автоматически заражать другие устройства, распространяясь без участия человека.

* принадлежит корпорации Meta, признанной экстремистской и запрещённой в России

Подпишитесь на новости

Число россиян с зараженными смартфонами выросло на 34%

Телефонные аферисты стали реже попадаться в фильтры подозрительных звонков, зато вредоносные программы на смартфонах набирают обороты. По данным мониторинга МегаФона, летом 2026 года число пользователей в России с обнаруженным мобильным вредоносом выросло на 34% год к году.

Как сообщает РБК, самый заметный скачок пришелся на август — 77% относительно того же месяца прошлого года.

Речь прежде всего об Android-троянах, способных устанавливать приложения без ведома владельца, перехватывать уведомления, обеспечивать удаленный доступ и похищать личные данные.

Одновременно число заблокированных подозрительных звонков снижалось: в июне — на 31%, в июле — на 41%, в августе — на 75% год к году. В сентябре показатель оказался на 73% ниже прошлогоднего. В компании связывают эту динамику с государственными и корпоративными мерами против телефонного мошенничества.

Но снижение числа блокировок не означает, что аферисты ушли на пенсию. Они используют захваченные аккаунты в мессенджерах, а доступ получают через социальную инженерию, вредоносные программы и даже предложения сдать учетную запись в аренду.

По словам директора департамента МегаФона Сергея Хренова, встречаются и комбинированные атаки: во время мошеннического звонка человека убеждают установить якобы легальное приложение. На деле это шпионский софт, который помогает контролировать жертву и менять тактику обмана.

Фишинг тоже держится на высоком уровне. Среди выявленных ресурсов 30% связаны с инвестициями и криптовалютами, 21% — с соцсетями и мессенджерами, 9% — с потенциально вредоносными APK. Категории могут пересекаться.

Смартфон в такой схеме становится инструментом самого мошенника.

RSS: Новости на портале Anti-Malware.ru