


В России обнаружен Android-шпион ClayRat, маскирующийся под WhatsApp*

В России обнаружен Android-шпион ClayRat, маскирующийся под WhatsApp*

В России обнаружен Android-шпион ClayRat, маскирующийся под WhatsApp*

Специалисты компании Zimperium обнаружили быстро развивающуюся шпионскую кампанию под названием ClayRat, нацеленную на пользователей Android в России. Злоумышленники распространяют вредоносные приложения через телеграм-каналы и поддельные сайты, маскируясь под популярные сервисы: WhatsApp*, TikTok, Google Photos и YouTube.

После установки программа превращает смартфон в настоящий инструмент слежки: ClayRat может читать СМС, собирать историю звонков, уведомления и системные данные, а также делать снимки с фронтальной камеры, совершать звонки и отправлять сообщения от имени владельца.

Кроме того, вредонос распространяется дальше — он рассылает ссылки на заражённые сайты всем контактам из адресной книги. Таким образом злоумышленники превращают взломанные устройства в своеобразные «точки распространения» атаки.

За последние три месяца исследователи зафиксировали более 600 образцов ClayRat и около 50 дропперов — упрощённых загрузчиков вредоносных файлов. С каждой новой версией разработчики добавляют новые механизмы сокрытия, чтобы обойти антивирусы и системы защиты Android.

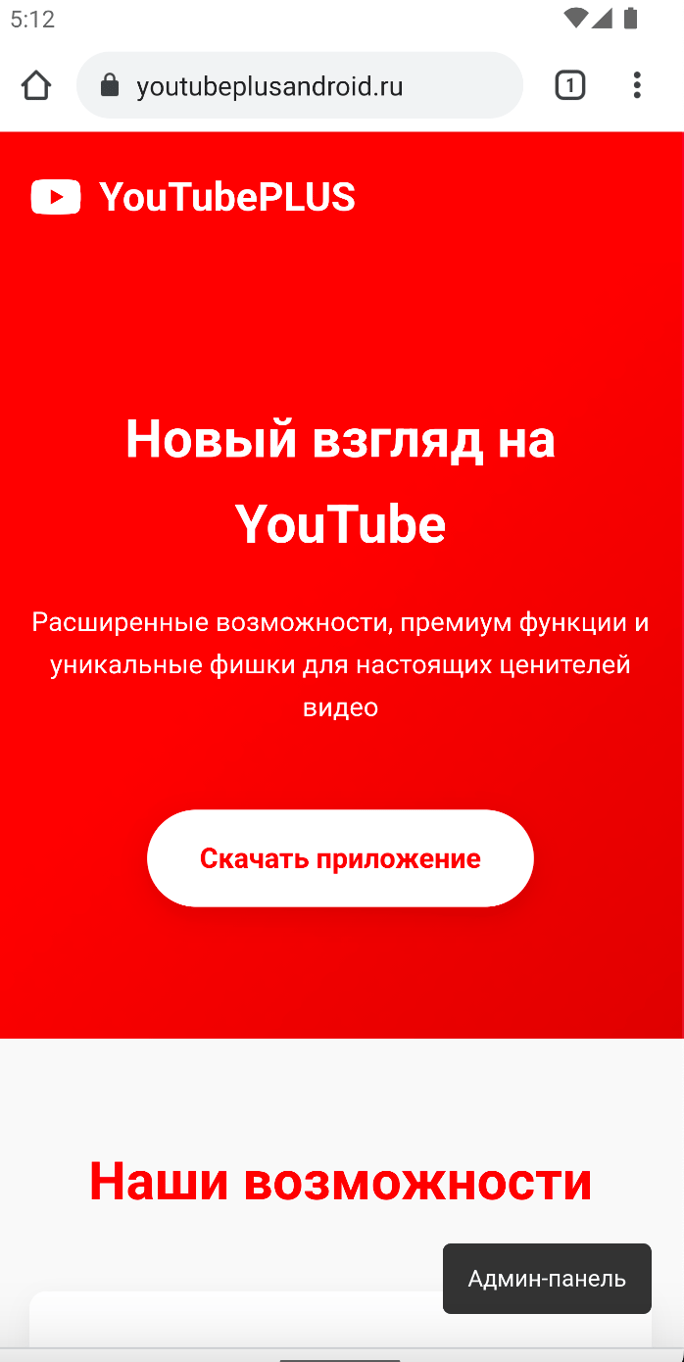
Zimperium отмечает, что злоумышленники используют хитрую схему обмана: пользователей перенаправляют на фейковые сайты, где якобы можно скачать «новую версию YouTube Plus» или другое популярное приложение. Чтобы внушить доверие, авторы кампании подделывают отзывы и количество загрузок.


В некоторых случаях ClayRat устанавливается через поддельное окно обновления Google Play, при этом настоящий вредоносный код спрятан внутри зашифрованных данных приложения. Этот приём помогает обойти ограничения Android 13 и новее, где установка APK вне Google Play стала сложнее.

После установки ClayRat просит назначить себя приложением по умолчанию для СМС, чтобы получить полный доступ к переписке и другим сообщениям. Далее он связывается с сервером управления (C2) через обычные HTTP-запросы и начинает передавать собранную информацию злоумышленникам.

Эксперты называют ClayRat одной из самых опасных Android-угроз последнего времени — не только из-за его функций шпионажа, но и из-за способности автоматически заражать другие устройства, распространяясь без участия человека.

* принадлежит корпорации Meta, признанной экстремистской и запрещённой в России

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru