


В BootROM старых iPhone нашли уязвимость, которую нельзя закрыть патчем

В BootROM старых iPhone нашли уязвимость, которую нельзя закрыть патчем

В BootROM старых iPhone нашли уязвимость, которую нельзя закрыть патчем

Исследователи из Paradigm Shift раскрыли подробности новой аппаратной уязвимости iPhone под названием usbliter8. Главная проблема в том, что исправить её обычным обновлением iOS уже невозможно. Уязвимость находится в BootROM — самом низком уровне загрузки устройства, который записывается в чип ещё на этапе производства.

Под удар попали устройства на процессорах Apple A12 и A13, а также некоторые модели Apple Watch и HomePod mini.

В список входят iPhone XR, XS, XS Max, вся линейка iPhone 11, iPhone SE второго поколения, а также несколько моделей iPad.

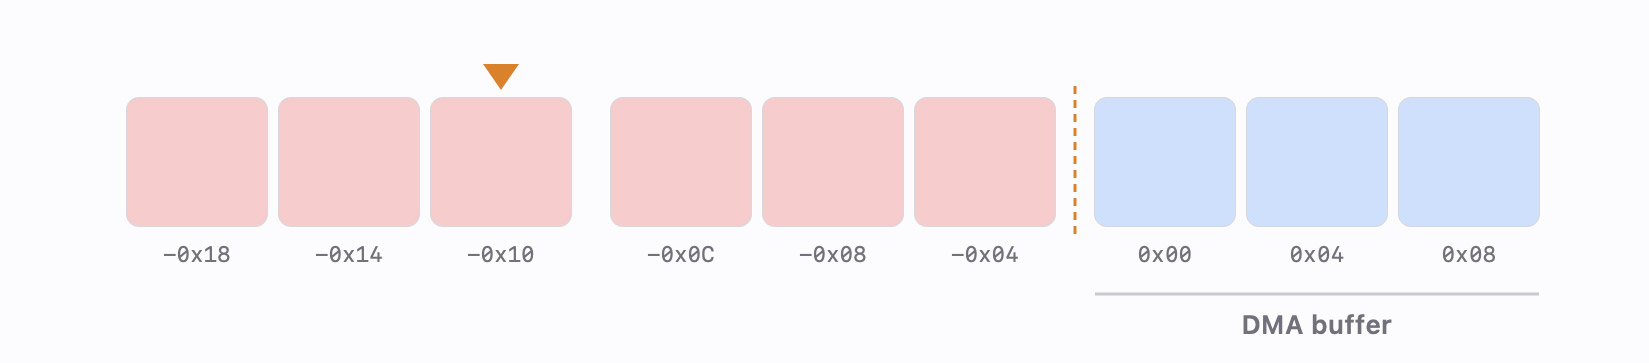
Атака требует физического доступа к устройству. Для эксплуатации смартфон необходимо перевести в режим DFU, после чего через USB отправить специально подготовленные данные. Они вызывают сбой в работе USB-контроллера и позволяют записать информацию в неправильную область памяти.


Дальше начинается самое интересное. Получив контроль над процессом загрузки, злоумышленник может запускать собственный код ещё до старта iOS, обходить проверки цифровых подписей и загружать модифицированные версии операционной системы.

Впрочем, есть и хорошая новость. Исследователи подчёркивают, что уязвимость напрямую не затрагивает Secure Enclave — отдельный защищённый модуль Apple, отвечающий за хранение паролей, биометрии и ключей шифрования. То есть данные пользователя и код блокировки устройства остаются защищёнными.

Однако полностью расслабляться не стоит. По словам авторов исследования, usbliter8 может расширить возможности для дальнейших атак и потенциально стать частью более сложных сценариев компрометации устройства.

История напоминает знаменитую уязвимость checkm8, которая много лет назад открыла дорогу целому поколению джейлбрейков для старых iPhone. Поскольку usbliter8 тоже является аппаратной и неустранимой ошибкой, эксперты не исключают появления новых инструментов для взлома совместимых устройств.

Исследователи уже опубликовали техническое описание и демонстрационный эксплойт на GitHub. А владельцам устройств на A12 и A13 дали самый радикальный совет: если угроза кажется серьёзной, единственным стопроцентным способом защиты остаётся переход на более новое железо.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru