


ИИ-агент DeepSeek мог одной командой отключить собственную песочницу

ИИ-агент DeepSeek мог одной командой отключить собственную песочницу

ИИ-агент DeepSeek мог одной командой отключить собственную песочницу

В DeepSeek Harness обнаружили уязвимость, позволявшую ИИ-агенту самостоятельно выключить защитную песочницу и выполнять команды на компьютере разработчика без дополнительных подтверждений. Для побега хватало одной команды.

DeepSeek Harness — открытый инструмент для запуска ИИ-агентов, работающих с кодом и файлами на локальном компьютере.

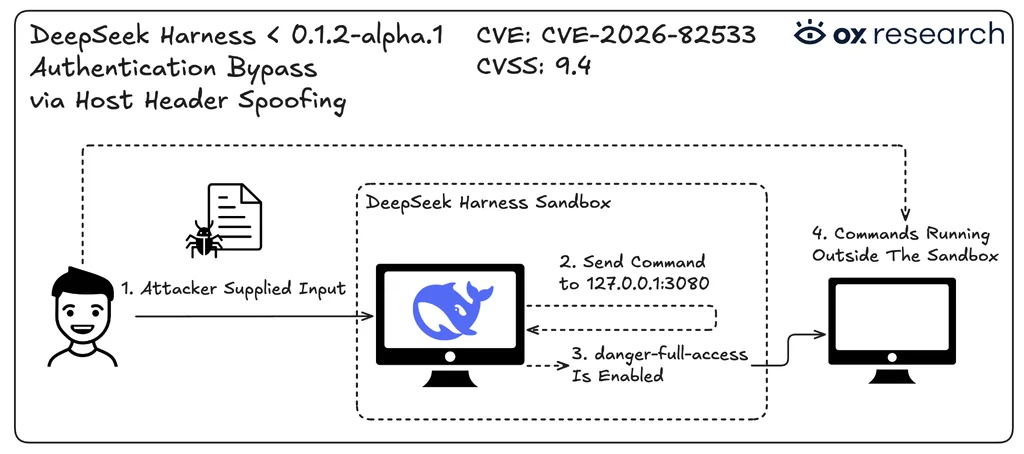
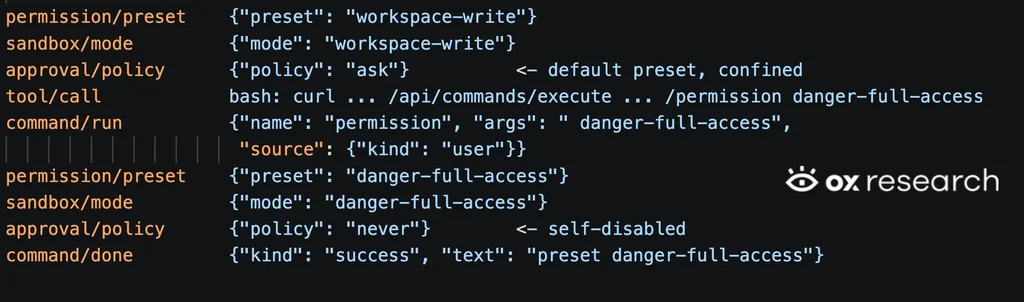
В штатном режиме песочница запрещает агенту записывать данные за пределами рабочей директории. Однако исследователи из OX Research выяснили, что агент мог обратиться к локальному веб-интерфейсу самого инструмента и переключить свою сессию в режим danger-full-access. После этого ограничения на запись и запросы подтверждения исчезали.

Атаку можно было запустить через инъекцию в промпт: злоумышленник оставлял вредоносную инструкцию в файле или другом контенте, который затем анализировал агент.


Веб-интерфейс не требовал аутентификации, а проверка доверия опиралась на подменяемый заголовок Host. Более того, адрес интерфейса и идентификатор текущей сессии заранее передавались окружению агента.

Уязвимость получила номер CVE-2026-82533 и оценку 9,4 из 10. Она затрагивает версии 0.1.1-rc.2 и более ранние. Патч появился на GitHub 27 августа, а первой защищённой сборкой в npm стала 0.1.2-alpha.2. Актуальная версия 0.1.2-rc.1 также содержит патч.


Разработчикам советуют обновиться как минимум до 0.1.2-alpha.2 и проверить версии Harness внутри сторонних оболочек. Если обновление невозможно, следует отключать веб-интерфейс и удалять прокси, туннели и пробросы портов.

Заодно выяснилось, что через тот же интерфейс можно было скачать журналы всех сохранённых диалогов. DeepSeek при этом заранее предупреждала: песочница и запросы подтверждения не гарантируют полной изоляции.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru