


ИИ-агент DeepSeek мог одной командой отключить собственную песочницу

ИИ-агент DeepSeek мог одной командой отключить собственную песочницу

ИИ-агент DeepSeek мог одной командой отключить собственную песочницу

В DeepSeek Harness обнаружили уязвимость, позволявшую ИИ-агенту самостоятельно выключить защитную песочницу и выполнять команды на компьютере разработчика без дополнительных подтверждений. Для побега хватало одной команды.

DeepSeek Harness — открытый инструмент для запуска ИИ-агентов, работающих с кодом и файлами на локальном компьютере.

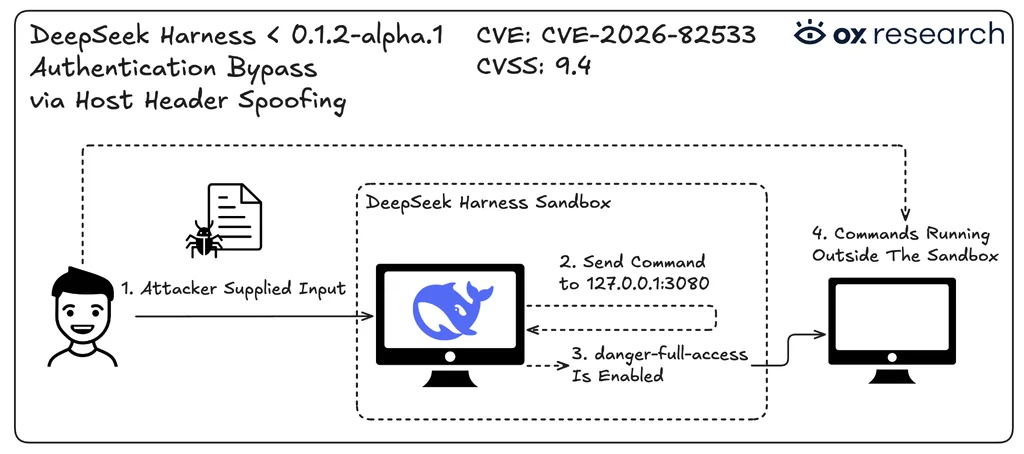
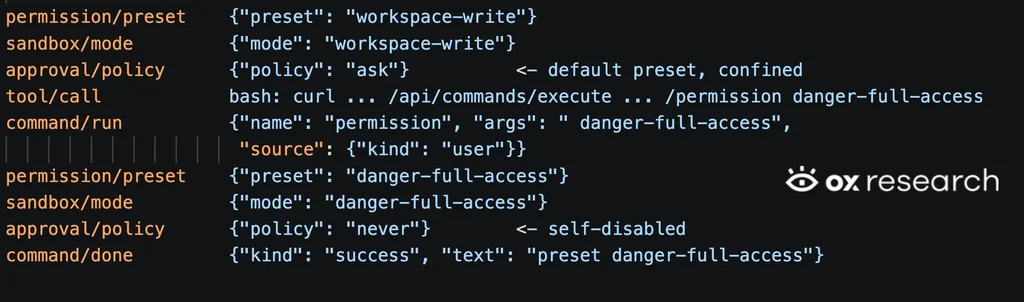
В штатном режиме песочница запрещает агенту записывать данные за пределами рабочей директории. Однако исследователи из OX Research выяснили, что агент мог обратиться к локальному веб-интерфейсу самого инструмента и переключить свою сессию в режим danger-full-access. После этого ограничения на запись и запросы подтверждения исчезали.

Атаку можно было запустить через инъекцию в промпт: злоумышленник оставлял вредоносную инструкцию в файле или другом контенте, который затем анализировал агент.


Веб-интерфейс не требовал аутентификации, а проверка доверия опиралась на подменяемый заголовок Host. Более того, адрес интерфейса и идентификатор текущей сессии заранее передавались окружению агента.

Уязвимость получила номер CVE-2026-82533 и оценку 9,4 из 10. Она затрагивает версии 0.1.1-rc.2 и более ранние. Патч появился на GitHub 27 августа, а первой защищённой сборкой в npm стала 0.1.2-alpha.2. Актуальная версия 0.1.2-rc.1 также содержит патч.


Разработчикам советуют обновиться как минимум до 0.1.2-alpha.2 и проверить версии Harness внутри сторонних оболочек. Если обновление невозможно, следует отключать веб-интерфейс и удалять прокси, туннели и пробросы портов.

Заодно выяснилось, что через тот же интерфейс можно было скачать журналы всех сохранённых диалогов. DeepSeek при этом заранее предупреждала: песочница и запросы подтверждения не гарантируют полной изоляции.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru