


ИИ-агент DeepSeek мог одной командой отключить собственную песочницу

ИИ-агент DeepSeek мог одной командой отключить собственную песочницу

ИИ-агент DeepSeek мог одной командой отключить собственную песочницу

В DeepSeek Harness обнаружили уязвимость, позволявшую ИИ-агенту самостоятельно выключить защитную песочницу и выполнять команды на компьютере разработчика без дополнительных подтверждений. Для побега хватало одной команды.

DeepSeek Harness — открытый инструмент для запуска ИИ-агентов, работающих с кодом и файлами на локальном компьютере.

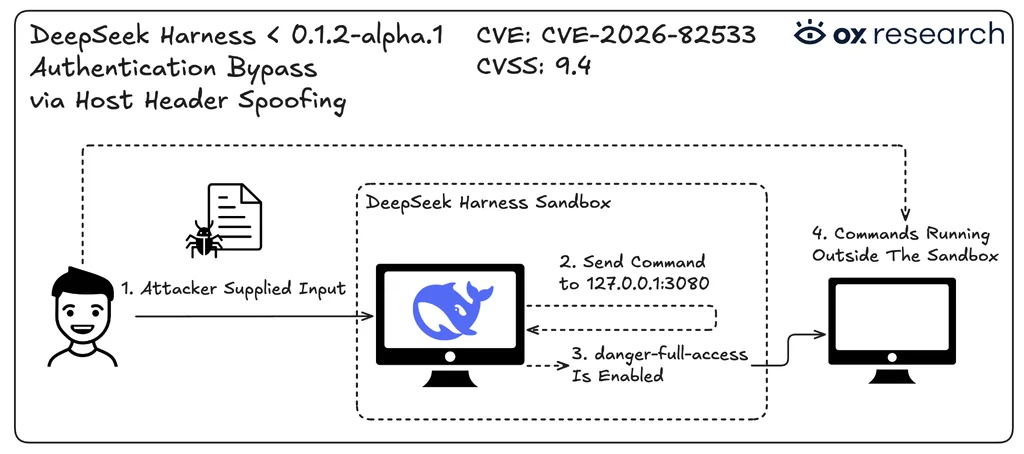
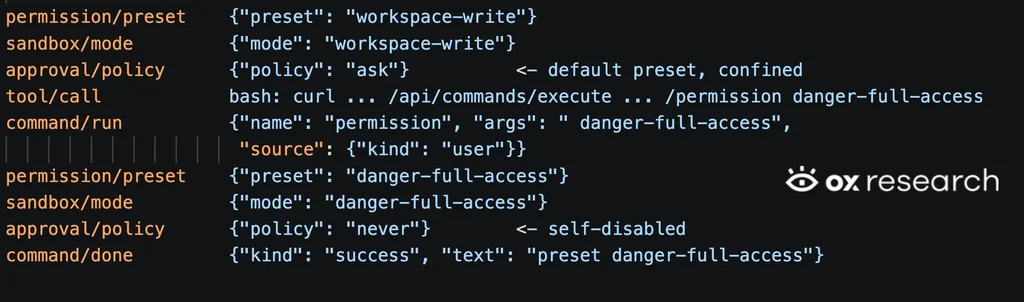
В штатном режиме песочница запрещает агенту записывать данные за пределами рабочей директории. Однако исследователи из OX Research выяснили, что агент мог обратиться к локальному веб-интерфейсу самого инструмента и переключить свою сессию в режим danger-full-access. После этого ограничения на запись и запросы подтверждения исчезали.

Атаку можно было запустить через инъекцию в промпт: злоумышленник оставлял вредоносную инструкцию в файле или другом контенте, который затем анализировал агент.


Веб-интерфейс не требовал аутентификации, а проверка доверия опиралась на подменяемый заголовок Host. Более того, адрес интерфейса и идентификатор текущей сессии заранее передавались окружению агента.

Уязвимость получила номер CVE-2026-82533 и оценку 9,4 из 10. Она затрагивает версии 0.1.1-rc.2 и более ранние. Патч появился на GitHub 27 августа, а первой защищённой сборкой в npm стала 0.1.2-alpha.2. Актуальная версия 0.1.2-rc.1 также содержит патч.


Разработчикам советуют обновиться как минимум до 0.1.2-alpha.2 и проверить версии Harness внутри сторонних оболочек. Если обновление невозможно, следует отключать веб-интерфейс и удалять прокси, туннели и пробросы портов.

Заодно выяснилось, что через тот же интерфейс можно было скачать журналы всех сохранённых диалогов. DeepSeek при этом заранее предупреждала: песочница и запросы подтверждения не гарантируют полной изоляции.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru