


В России обнаружен Android-шпион ClayRat, маскирующийся под WhatsApp*

В России обнаружен Android-шпион ClayRat, маскирующийся под WhatsApp*

В России обнаружен Android-шпион ClayRat, маскирующийся под WhatsApp*

Специалисты компании Zimperium обнаружили быстро развивающуюся шпионскую кампанию под названием ClayRat, нацеленную на пользователей Android в России. Злоумышленники распространяют вредоносные приложения через телеграм-каналы и поддельные сайты, маскируясь под популярные сервисы: WhatsApp*, TikTok, Google Photos и YouTube.

После установки программа превращает смартфон в настоящий инструмент слежки: ClayRat может читать СМС, собирать историю звонков, уведомления и системные данные, а также делать снимки с фронтальной камеры, совершать звонки и отправлять сообщения от имени владельца.

Кроме того, вредонос распространяется дальше — он рассылает ссылки на заражённые сайты всем контактам из адресной книги. Таким образом злоумышленники превращают взломанные устройства в своеобразные «точки распространения» атаки.

За последние три месяца исследователи зафиксировали более 600 образцов ClayRat и около 50 дропперов — упрощённых загрузчиков вредоносных файлов. С каждой новой версией разработчики добавляют новые механизмы сокрытия, чтобы обойти антивирусы и системы защиты Android.

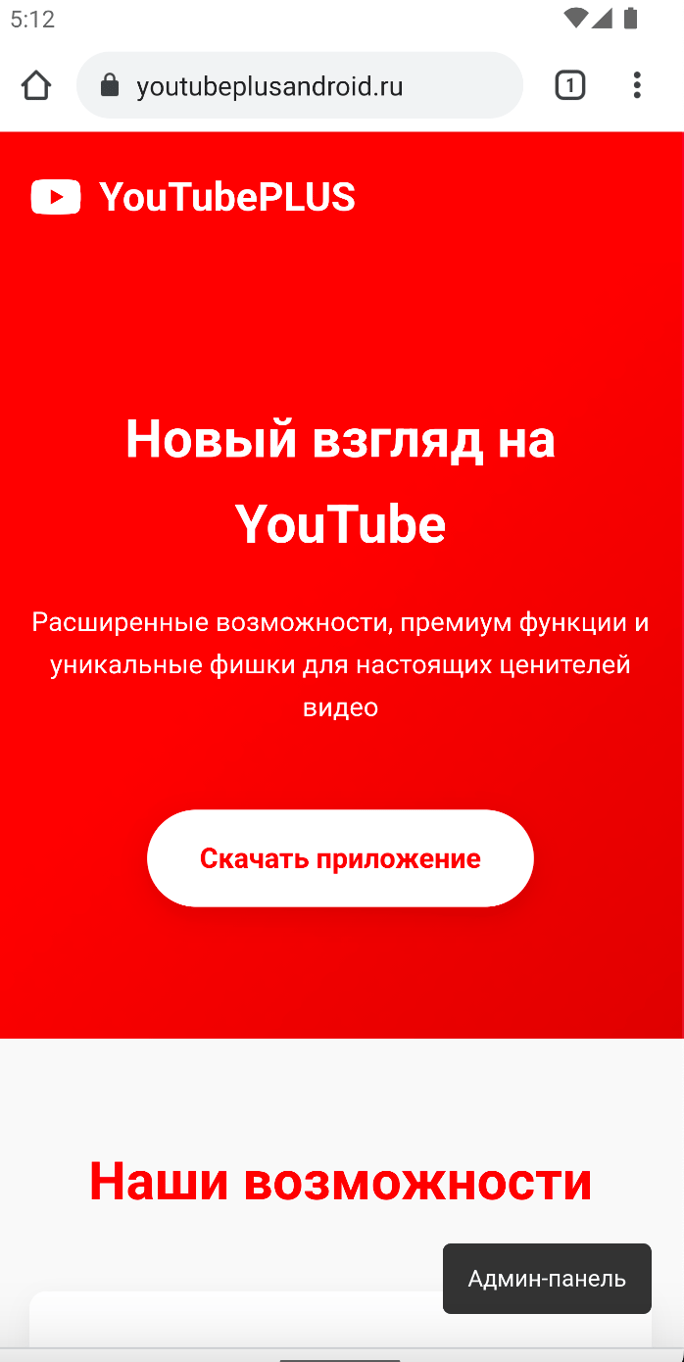
Zimperium отмечает, что злоумышленники используют хитрую схему обмана: пользователей перенаправляют на фейковые сайты, где якобы можно скачать «новую версию YouTube Plus» или другое популярное приложение. Чтобы внушить доверие, авторы кампании подделывают отзывы и количество загрузок.


В некоторых случаях ClayRat устанавливается через поддельное окно обновления Google Play, при этом настоящий вредоносный код спрятан внутри зашифрованных данных приложения. Этот приём помогает обойти ограничения Android 13 и новее, где установка APK вне Google Play стала сложнее.

После установки ClayRat просит назначить себя приложением по умолчанию для СМС, чтобы получить полный доступ к переписке и другим сообщениям. Далее он связывается с сервером управления (C2) через обычные HTTP-запросы и начинает передавать собранную информацию злоумышленникам.

Эксперты называют ClayRat одной из самых опасных Android-угроз последнего времени — не только из-за его функций шпионажа, но и из-за способности автоматически заражать другие устройства, распространяясь без участия человека.

* принадлежит корпорации Meta, признанной экстремистской и запрещённой в России

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru