


Перехватывающие трафик VPN-аддоны для Chrome собрали 9 млн установок

Перехватывающие трафик VPN-аддоны для Chrome собрали 9 млн установок

Перехватывающие трафик VPN-аддоны для Chrome собрали 9 млн установок

Специалисты из LayerX Security обнаружили масштабную кампанию, в рамках которой злоумышленники распространяли «бесплатные VPN» и «блокировщики рекламы» в виде расширений для браузера. На деле эти плагины работали как полноценные шпионские инструменты: перехватывали трафик, перенаправляли пользователя через сторонние серверы, собирали данные о посещённых страницах и даже отключали защитные инструменты.

Кампания тянется уже больше шести лет, а количество установок превысило 9 млн.

Несмотря на неоднократные удаления, те же расширения постоянно возвращаются в Chrome Web Store под новыми именами и с чуть изменённым кодом.

Версии, удалённые в мае 2025 года, спустя два месяца снова появились в магазине — более чистые, скрытные и с расширенным набором шпионских функций. По состоянию на июль новая версия остаётся доступной в Chrome Web Store.

LayerX прямо пишет: то, что выглядело обычным «бесплатным VPN», на практике было полноценным инструментом для наблюдения за активностью пользователя в браузере.

Исследователи выделяют три ключевых аддона:

  • VPN Professional – Free Secure and Unlimited VPN Proxy;
  • VPN-free.pro – Free Unlimited VPN;
  • Free Unlimited VPN (версия 2025 года, всё ещё доступна).


Совокупно они собрали более 9 млн установок, а свежая версия 2025 года уже набрала свыше 31 тысяч активных пользователей. Оформление, описание и логотипы у всех почти одинаковые — всё сделано, чтобы выглядеть надёжно и профессионально.

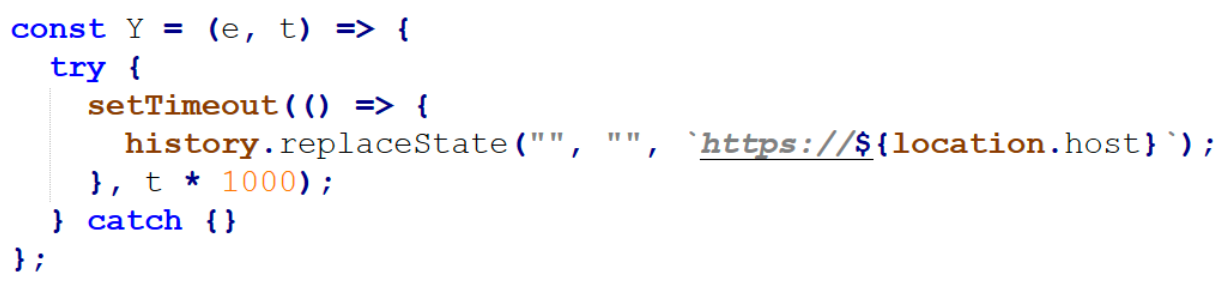
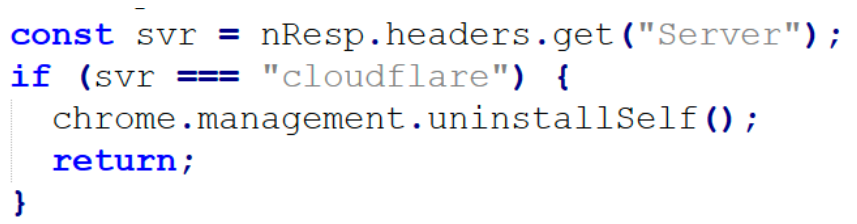
В старых версиях вредоносных плагинов (2019-2024) обнаружили массу подозрительных функций: они подменяли методы JavaScript, подгружали конфигурации с нескольких серверов, устанавливали PAC-скрипты для полной маршрутизации трафика через серверы злоумышленников, перехватывали каждый запрос, скрывали собственные редиректы, удаляли себя по команде и удерживали сервис-воркеры активными, чтобы обойти ограничения Manifest V3.


Загруженная в июле 2025 года версия стала ещё аккуратнее и сложнее: задерживает активацию, загружает прокси-логику из внешних скриптов, выполняет код удалённо, отключает конкурирующие расширения, хеширует и отправляет посещённые URL и анализирует установленные плагины, чтобы проводить более точечные атаки.

Эксперты подытоживают: эти расширения давали злоумышленникам практически полный доступ к интернет-активности жертвы.

Кроме VPN-плагинов, в кампанию входят ещё шесть якобы «блокировщиков рекламы» и «загрузчиков музыки» — с таким же вредоносным кодом и похожей стилистикой. Всё выглядело достаточно профессионально, поэтому многие пользователи даже не подозревали, что весь их трафик фактически проходил через серверы злоумышленников.

Подпишитесь на новости

Security Vision представила портал самооценки ИБ для холдингов

У одной «дочки» требования выполнены, у другой — замечания годами гуляют по почте, у третьей отчет живет в отдельной таблице. Security Vision представила Self-Assessment — портал, который собирает самооценку информационной безопасности всей группы компаний в одном месте и помогает контролировать устранение проблем.

Как заявляет разработчик, Security Vision SA охватывает весь цикл: от подготовки требований и рассылки опросных листов до расчета результатов и контроля корректирующих мероприятий. Головная организация получает сводную картину по дочерним структурам и отдельным системам.

Требования можно загружать, объединять в шаблоны, распределять по направлениям и хранить с учетом версий. Оценки запускаются по расписанию либо под конкретную задачу, а вопросы назначаются ответственным специалистам.

Ответы и обоснования проходят валидацию. Затем система рассчитывает результат по выбранной методике, включая собственную методологию организации. Если выполнение требования можно определить по метрикам, после настройки критериев поддерживается автоматическое заполнение ответа.

Дальше начинается самое полезное: невыполненные требования превращаются в план действий с ответственными, сроками и статусами. Руководство видит, какие компании исправляют замечания, а где работа зависла. Отчет «проблемы выявлены» получает продолжение — кто и когда их устранит.

Для анализа предусмотрены отчеты и интерактивные дашборды с детализацией до конкретной организации или системы. Также портал позволяет вести реестр внутренних нормативных документов, сохранять их версии и уведомлять сотрудников об ознакомлении.

По замыслу компании, единая методология должна сократить ручное сведение данных и помочь распределять ресурсы по приоритетам. Первую демонстрацию SA Security Vision проведет 27-28 октября на SOC Forum.

RSS: Новости на портале Anti-Malware.ru