


Перехватывающие трафик VPN-аддоны для Chrome собрали 9 млн установок

Перехватывающие трафик VPN-аддоны для Chrome собрали 9 млн установок

Перехватывающие трафик VPN-аддоны для Chrome собрали 9 млн установок

Специалисты из LayerX Security обнаружили масштабную кампанию, в рамках которой злоумышленники распространяли «бесплатные VPN» и «блокировщики рекламы» в виде расширений для браузера. На деле эти плагины работали как полноценные шпионские инструменты: перехватывали трафик, перенаправляли пользователя через сторонние серверы, собирали данные о посещённых страницах и даже отключали защитные инструменты.

Кампания тянется уже больше шести лет, а количество установок превысило 9 млн.

Несмотря на неоднократные удаления, те же расширения постоянно возвращаются в Chrome Web Store под новыми именами и с чуть изменённым кодом.

Версии, удалённые в мае 2025 года, спустя два месяца снова появились в магазине — более чистые, скрытные и с расширенным набором шпионских функций. По состоянию на июль новая версия остаётся доступной в Chrome Web Store.

LayerX прямо пишет: то, что выглядело обычным «бесплатным VPN», на практике было полноценным инструментом для наблюдения за активностью пользователя в браузере.

Исследователи выделяют три ключевых аддона:

  • VPN Professional – Free Secure and Unlimited VPN Proxy;
  • VPN-free.pro – Free Unlimited VPN;
  • Free Unlimited VPN (версия 2025 года, всё ещё доступна).


Совокупно они собрали более 9 млн установок, а свежая версия 2025 года уже набрала свыше 31 тысяч активных пользователей. Оформление, описание и логотипы у всех почти одинаковые — всё сделано, чтобы выглядеть надёжно и профессионально.

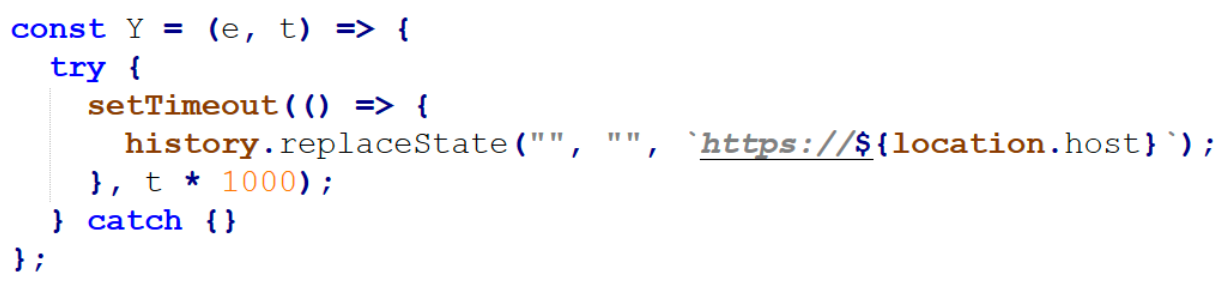
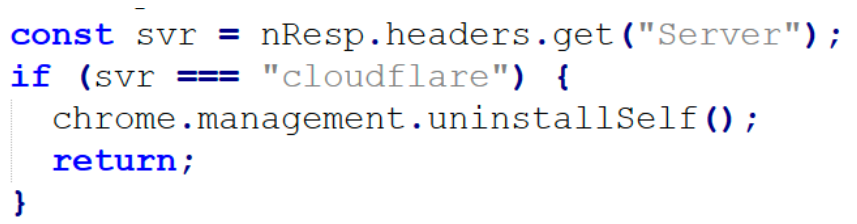
В старых версиях вредоносных плагинов (2019-2024) обнаружили массу подозрительных функций: они подменяли методы JavaScript, подгружали конфигурации с нескольких серверов, устанавливали PAC-скрипты для полной маршрутизации трафика через серверы злоумышленников, перехватывали каждый запрос, скрывали собственные редиректы, удаляли себя по команде и удерживали сервис-воркеры активными, чтобы обойти ограничения Manifest V3.


Загруженная в июле 2025 года версия стала ещё аккуратнее и сложнее: задерживает активацию, загружает прокси-логику из внешних скриптов, выполняет код удалённо, отключает конкурирующие расширения, хеширует и отправляет посещённые URL и анализирует установленные плагины, чтобы проводить более точечные атаки.

Эксперты подытоживают: эти расширения давали злоумышленникам практически полный доступ к интернет-активности жертвы.

Кроме VPN-плагинов, в кампанию входят ещё шесть якобы «блокировщиков рекламы» и «загрузчиков музыки» — с таким же вредоносным кодом и похожей стилистикой. Всё выглядело достаточно профессионально, поэтому многие пользователи даже не подозревали, что весь их трафик фактически проходил через серверы злоумышленников.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru