



Пользователей Windows через почту атакует шпионское трио

Пользователей Windows через почту атакует шпионское трио

Пользователей Windows через почту атакует шпионское трио

Эксперты Fortinet опубликовали подробный разбор недавней спам-кампании, целью которой являлся засев RAT-шпионов для Windows. При открытии документа Excel на машину жертвы загружались сразу три бесфайловых зловреда: Pandora hVCN, BitRAT и AveMaria, он же Warzone RAT.

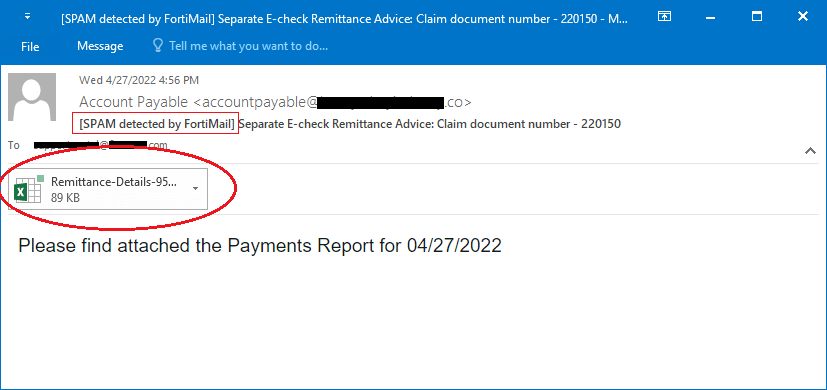
Поддельные письма оформлены как уведомление о проведенных платежах и содержат вложение в формате .xlam с вредоносным макросом. Если при открытии файла получатель проигнорирует предупреждение Microsoft Excel и разрешит запуск активного контента, на компьютер со стороннего сервера загрузится файл HTML с обфусцированным JavaScript кодом.


Цепочка заражения также предполагает использование PowerShell для доставки целевой полезной нагрузки — файла mainpw.dll весом 7,58 Мбайт с PowerShell-кодом, разделенным на три сегмента. Загрузка содержимого каждого из них в оперативную память осуществляется одинаково — по методу process hollowing.

Троян AveMaria обладает широким набором функций; он умеет отыскивать файлы по выбору, воровать данные из браузеров, почтовых клиентов и менеджеров паролей, регистрировать клавиатурный ввод, загружать и запускать дополнительный файлы. С его помощью можно получить доступ к зараженному устройству по RDP, через VPN или удаленный шелл, повысить привилегии в системе, перехватить управление веб-камерой.

Инструмент удаленного администрирования Pandora hVCN написан на C# и является коммерческим продуктом. Он обладает функциями, позволяющими похищать учетные данные из Chrome, Microsoft Edge, Firefox, Outlook, Foxmail и других популярных продуктов, а также поддерживает команды, необходимые для удаленного управления устройством — такие как запуск процесса, создание снимка экрана, имитация нажатия клавиш, перемещение курсора по экрану.

Вредонос BitRAT активно продвигается на хакерских форумах и теневых торговых площадках. Набор его функций весьма разнообразен; троян умеет открывать доступ к системе по RDP и через SOCKS-прокси, воровать информацию из браузеров и буфера обмена, регистрировать клавиатурный ввод, получать доступ к веб-камере и микрофону, генерировать DDoS-поток, загружать и запускать криптомайнер (XMRig).

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru