


Вредонос под видом мода к Minecraft украл данные 1500 игроков

Вредонос под видом мода к Minecraft украл данные 1500 игроков

Вредонос под видом мода к Minecraft украл данные 1500 игроков

Если вы скачиваете моды к Minecraft с GitHub — самое время быть осторожным. Исследователи из Check Point обнаружили новую многоступенчатую вредоносную кампанию, нацеленную именно на игроков этой игры.

Всё начинается с якобы безобидного мода, а заканчивается кражей паролей, токенов и данных из криптокошельков.

Злоумышленники распространяют вредонос под видом модов под названиями Oringo и Taunahi — это так называемые «чит-скрипты». Работают они только в среде Minecraft, потому что написаны на Java и запускаются, если игра установлена.

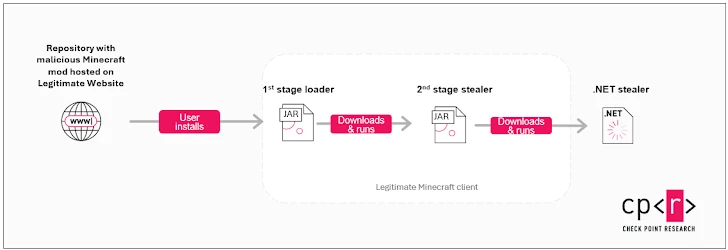
Заражение происходит в несколько этапов:

  1. Игрок сам копирует вредоносный JAR-файл в папку с модами.
  2. При запуске Minecraft этот файл загружается вместе с остальными модами.
  3. Он скачивает второй этап заражения — ещё один JAR, который, в свою очередь, вытягивает .NET-программу-крадущую (инфостилер).

Причём вся передача команд и ссылок завуалирована — используется Pastebin с зашифрованным IP-адресом сервера.

Что может этот зловред?

Очень многое. После загрузки финального компонента начинается сбор:

  • токенов Discord, Minecraft, Telegram;
  • логинов и паролей из браузеров;
  • данных криптокошельков;
  • файлов с компьютера;
  • данных из приложений вроде Steam и FileZilla;
  • снимков экрана, буфера обмена и списка запущенных процессов.

Всё это отправляется обратно через Discord Webhook.

Кто за этим стоит?

Исследователи подозревают, что за атакой стоит русскоязычный злоумышленник. Об этом говорят артефакты на русском языке и часовой пояс (UTC+03:00) в коммитах на GitHub. По предварительным оценкам, уже пострадали более 1 500 устройств.

Вся эта кампания использует нелегальный сервис Stargazers Ghost Network — он позволяет размещать вредоносные репозитории на GitHub, маскируя их под взломанное ПО и игровые моды.


А что с KimJongRAT?

Параллельно исследователи из Unit 42 (Palo Alto Networks) сообщили о двух новых вариантах известного шпионского инструмента KimJongRAT. Один — в виде исполняемого файла (PE), второй — в PowerShell-реализации. Оба активируются через клик по LNK-файлу и загружают компоненты для кражи данных и нажатий клавиш. За этим стоит, предположительно, северокорейская группировка, связанная с кампаниями BabyShark и Stolen Pencil.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru