


TapTrap: новая атака на Android с обходом системы разрешений

TapTrap: новая атака на Android с обходом системы разрешений

TapTrap: новая атака на Android с обходом системы разрешений

Исследователи из TU Wien и Университета Байройта придумали, как обойти систему разрешений Android — без рут-прав. Новый метод называется TapTrap и в отличие от классического tapjacking через наложения он использует прозрачные анимации, встроенные в саму систему Android.

Да-да, вы всё ещё можете думать, что нажимаете кнопку в любимом приложении, а на деле — даёте доступ к камере, геолокации или даже стираете данные на телефоне.

Как работает TapTrap

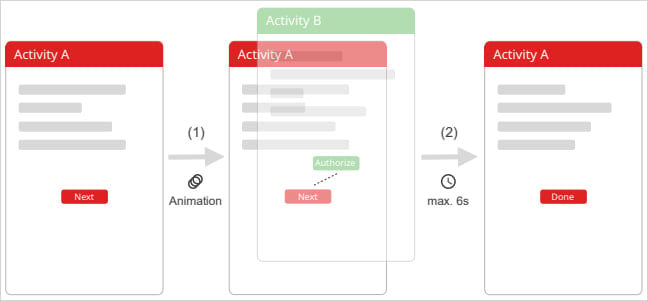
Суть атаки — в обмане пользователя с помощью прозрачных анимаций при запуске системных экранов. Вредоносное приложение запускает другую активность (например, системное окно с разрешением) с почти полностью прозрачной анимацией. А вы видите под ней обычный интерфейс — игру, чат, картинку… Но по факту нажимаете на невидимую кнопку «Разрешить».

Исследователи назвали (PDF) ключом к атаке анимацию, у которой и начальное, и конечное значение прозрачности (alpha) установлено, например, на 0.01. Иногда добавляется масштабирование, чтобы сделать нужную кнопку «весомее» — и увеличить шанс, что вы в неё попадёте.


Уязвимы 76% приложений

Команда изучила почти 100 тысяч приложений из Google Play и выяснила: 76% из них можно использовать в TapTrap-атаке. Главное, чтобы приложение:

  • запускало внешние активности;
  • не отменяло стандартные анимации перехода;
  • не ждало завершения анимации, прежде чем начать реагировать на нажатия.

Иными словами, всё работает по умолчанию — и на Android 15, и на свежем Android 16. Проверяли на Pixel 8a — уязвимость на месте.

Пока не исправлено, но обещают

Google уже в курсе. Представители компании пообещали устранить проблему в будущих обновлениях и напомнили, что Google Play следит за политиками безопасности приложений. А вот разработчики GrapheneOS — альтернативной защищённой версии Android — уже готовят исправление в следующем релизе.

Подпишитесь на новости

Android-шпион uCreator пробирается из изменённых сборок Telegram, WeChat

Переписку необязательно красть через поддельный экран входа, ведь можно встроиться в само приложение. Исследователь Ovi разобрал uCreator, также известную как YingGai, — коммерческую Android-платформу для слежки и управления приложениями. В изученных образцах есть функции перехвата сообщений, кодов и данных аккаунтов без получения root.

Технические находки и ограничения анализа автор опубликовал в исследовании uCreator.

Один путь заражения — изменённые сборки Telegram, WeChat и GCash, устанавливаемые из сторонних источников. Другой — контейнер Onion Box, внутри которого запускается нужное приложение. Дополнительные модули могут загружаться уже после установки.

Дальше вредоносный код работает внутри процесса приложения. В Telegram он способен обращаться к открытой базе сообщений через интерфейсы самого клиента. В коде также обнаружены возможности перехвата пароля двухэтапной проверки и сокрытия собственной сессии.


За мобильными компонентами стоит инфраструктура с облачной панелью для разных заказчиков. Открытый GitLab позволил изучить часть серверного кода и историю разработки.

Число пострадавших неизвестно. Работоспособность всей цепочки на Android 17 тоже не подтверждена: у захваченного движка есть проблемы совместимости.

Обычный мессенджер при этом может выглядеть вполне обычно. Поэтому улучшенный Telegram из случайного APK — очень красный флаг.

RSS: Новости на портале Anti-Malware.ru