


WhatsApp и Signal позволяют следить за человеком по одной галочке

WhatsApp и Signal позволяют следить за человеком по одной галочке

WhatsApp и Signal позволяют следить за человеком по одной галочке

Исследователи из Венского университета обнаружили в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и Signal побочный канал, позволяющий незаметно отслеживать активность и примерное местоположение пользователя. Для атаки достаточно знать номер телефона, устанавливать вредонос или уговаривать жертву нажать на ссылку не требуется.

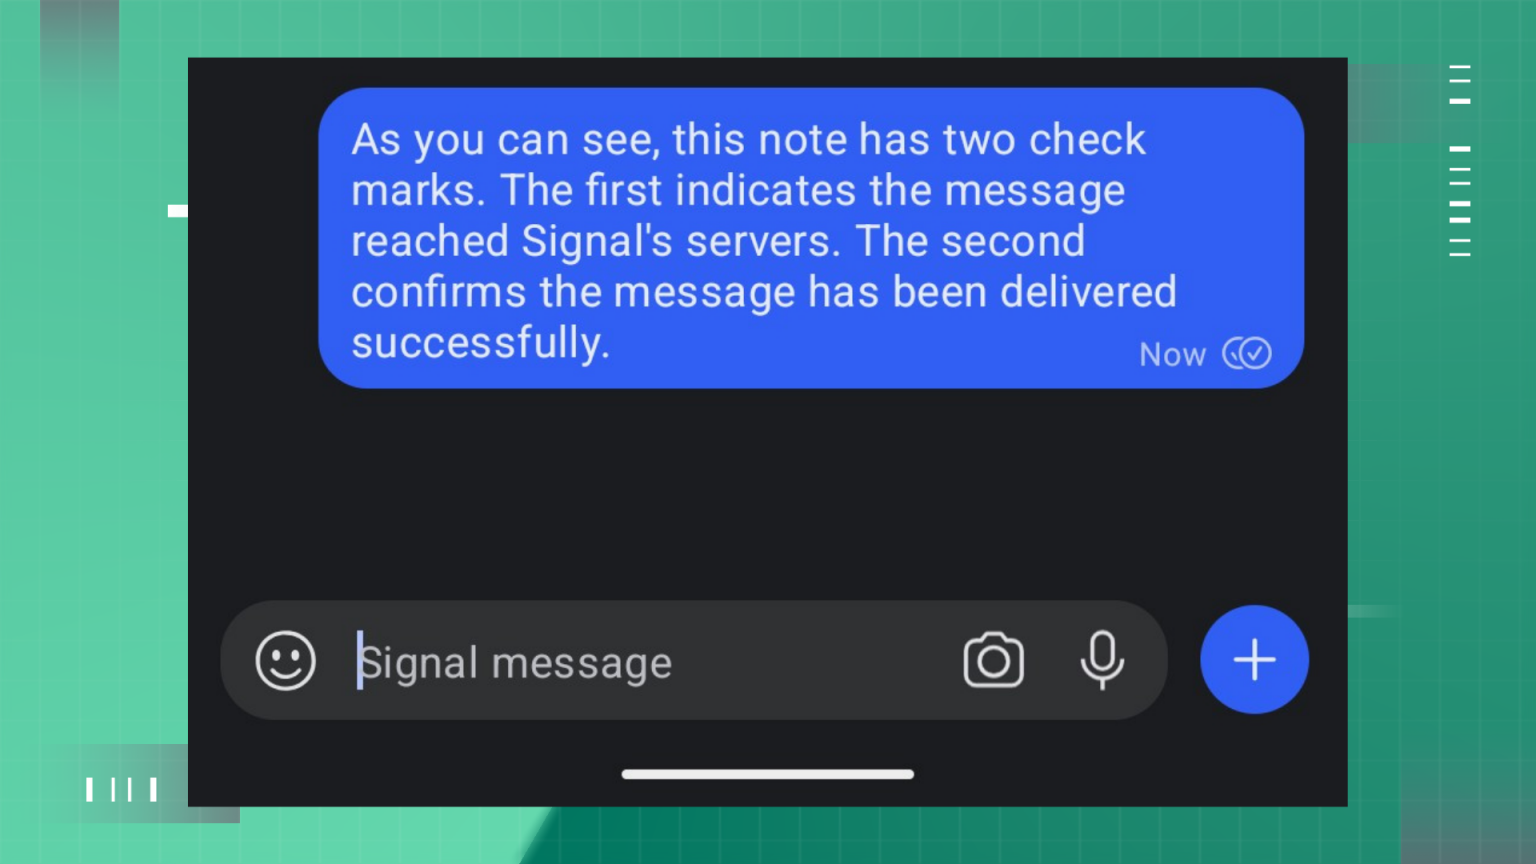
Проблема скрывается в уведомлениях о доставке. Когда сообщение достигает устройства получателя, мессенджер автоматически отправляет подтверждение.

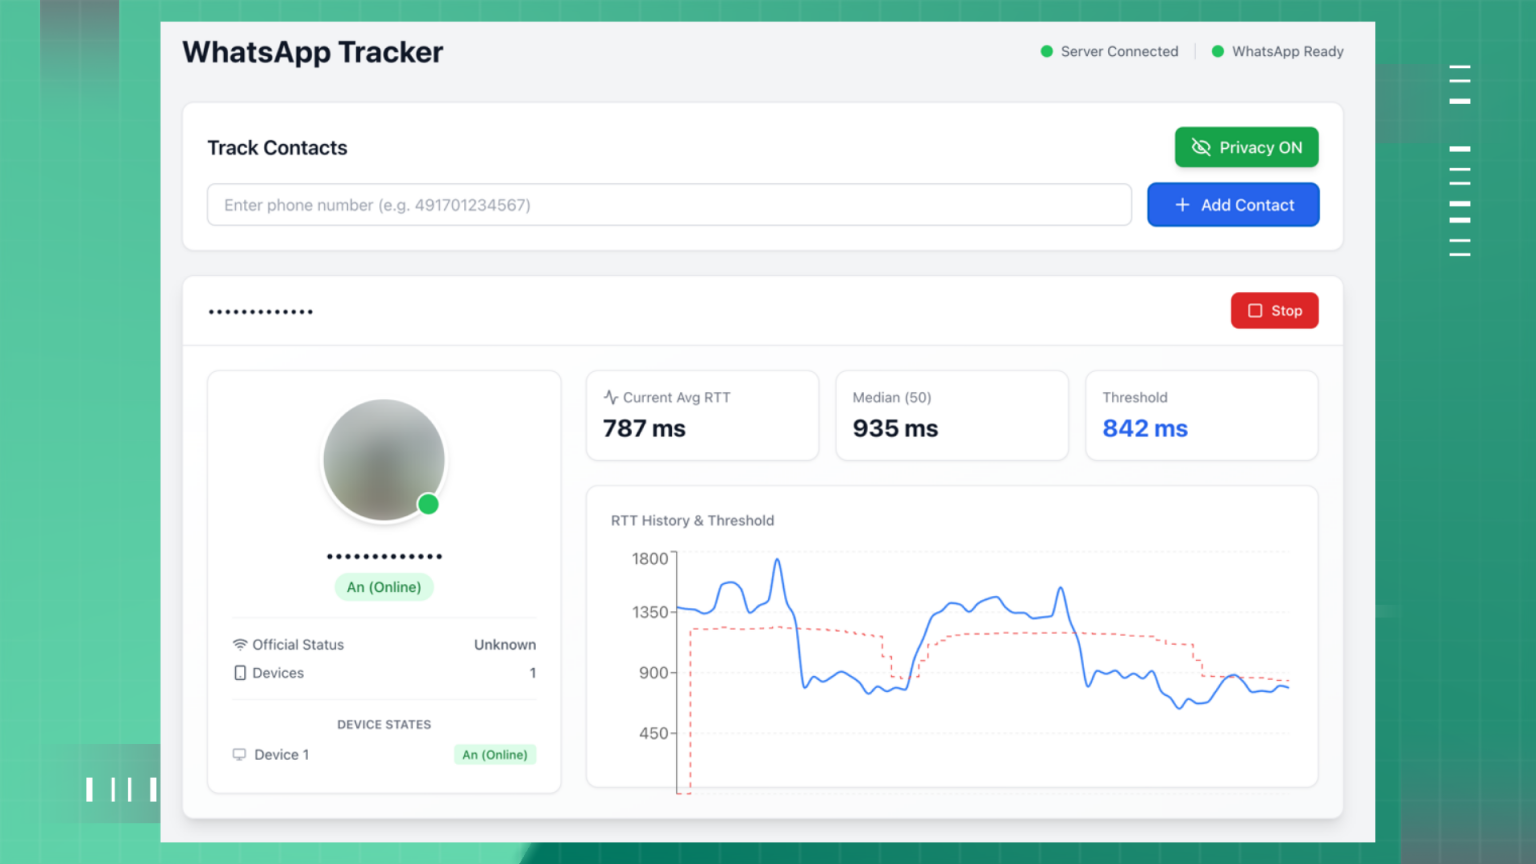
Измеряя время между отправкой запроса и получением ответа — Round-Trip Time, или RTT, — атакующий может определить, находится ли смартфон в активном режиме, заблокирован ли экран и какое соединение используется.

Один замер почти ничего не расскажет. Но серия скрытых запросов уже складывается в цифровое расписание: когда человек пользуется телефоном, бывает дома или в офисе, перемещается между сетями и включает компьютер с привязанным клиентом.


Стабильная задержка может указывать на знакомую сеть Wi-Fi, а её изменение — на переход к мобильной связи или смену местоположения. GPS тут никто не взламывает, но привычки пользователя начинают светиться и без него.

Атака не вызывает уведомлений и работает даже без предыдущей переписки с жертвой. WhatsApp и Signal отправляют отдельные подтверждения от каждого подключённого устройства, поэтому следить можно одновременно за смартфоном, веб-версией и настольным клиентом.

Эксперты также показали возможность определять тип ОС и расходовать трафик и заряд аккумулятора скрытыми запросами. Исследование опубликовано на arXiv.


Разработчики мессенджеров знают о проблеме и применяют ограничения частоты запросов. Однако это лишь замедляет наблюдение: полностью отключить подтверждения доставки нельзя, поскольку они встроены в саму логику работы сервисов.

Для рядового пользователя массовая слежка таким способом маловероятна. Зато журналистам, активистам, политикам и жертвам сталкинга есть о чём задуматься.

Подпишитесь на новости

Хакеры разморозили холодильные установки в супермаркетах Франции

Кибератака на французские супермаркеты обернулась вполне материальным ущербом: злоумышленники нарушили работу холодильных установок, и магазинам пришлось списывать свежие и замороженные продукты. Инцидент затронул сотни торговых точек.

Как сообщает AFP, пострадали 150-200 магазинов Intermarché и почти 100 точек Coopérative U.

Сети подтвердили атаку; парижская прокуратура начала расследование. Также сообщается о возгораниях, связанных с инцидентом. По сообщениям французских СМИ, атакующие добрались до систем управления холодильным оборудованием Danfoss и включили принудительную непрерывную разморозку.

В публикациях фигурирует температурная настройка 50 °C — речь о заданном параметре. Обычная функция обслуживания оборудования превратилась в инструмент саботажа: вместо кратковременного удаления наледи установки продолжали размораживаться.

Для продуктов нарушение холодовой цепи означает потерю пригодности к продаже. Точный совокупный ущерб пока не установлен.

Глава Coopérative U Доминик Шельшер назвал атаку беспрецедентной и сообщил, что команды работают вместе со специалистами по холодильному оборудованию над восстановлением.

Вопросы о способе проникновения и ответственных за атаку еще предстоит выяснить. Но последствия уже видны: поломка цифрового управления заканчивается списанием вполне настоящего товара.

RSS: Новости на портале Anti-Malware.ru