
MULTIFACTOR совместимо с операционными системами Альт

MULTIFACTOR совместимо с операционными системами Альт

MULTIFACTOR совместимо с операционными системами Альт

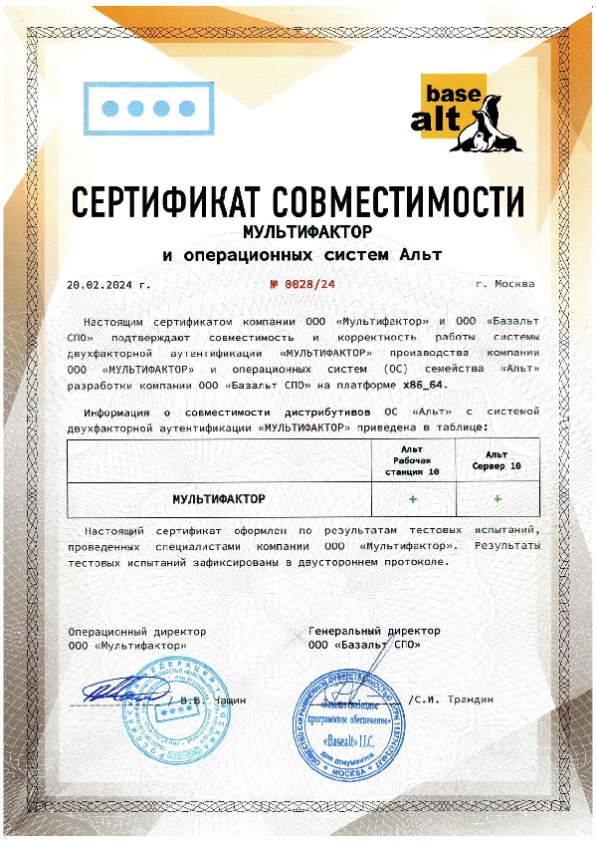
Компании-разработчики «Базальт СПО» и МУЛЬТИФАКТОР подтвердили совместимость операционных систем «Альт Сервер» 10 и «Альт Рабочая станция» 10 на платформе х86_64 с системой двухфакторной аутентификации и контроля доступа MULTIFACTOR.

В рамках технологического партнёрства стороны провели испытания и оформили сертификат совместимости.

MULTIFACTOR — система двухфакторной аутентификации и контроля доступа для любого удаленного подключения: RDP, VPN, VDI, SSH и других. Решение включено в реестр российского ПО под № 7046.

«Альт Сервер» 10 — серверная операционная система, позволяющая разворачивать и поддерживать корпоративную инфраструктуру, а также использовать различное периферийное оборудование. Входит в реестр российского ПО под № 1541.

«Альт Рабочая станция» 10 — универсальная операционная система для десктопов и ноутбуков, включающая драйверы современных устройств и большой набор прикладных программ. Внесена в реестр российского ПО под № 1292.

«МУЛЬТИФАКТОР постоянно работает над расширением интеграций с российскими разработчиками операционных систем. Мы следим за актуальными изменениями в отрасли и внедряем собственные решения для обеспечения информационной безопасности. Благодарим команду “Базальт СПО” за доверие к нашему продукту и за плодотворное сотрудничество», — прокомментировал Антон Букарев, руководитель отдела продаж МУЛЬТИФАКТОР.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru