


Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Специалисты «Лаборатории Касперского» проанализировали данные о кибератаках, зафиксированных в России и странах СНГ в 2023 году и I квартале 2024-го, и составили отчет об актуальных угрозах, в том числе уязвимостях.

Кроме нацеленных на шпионаж APT-групп и корыстолюбивых взломщиков (таких, как операторы программ-шифровальщиков), последние полгода в регионе наблюдается учащение атак хактивистов. Эти варвары, как правило, выбирают мишенью слабые в отношении ИБ организации и используют публично доступные инструменты.

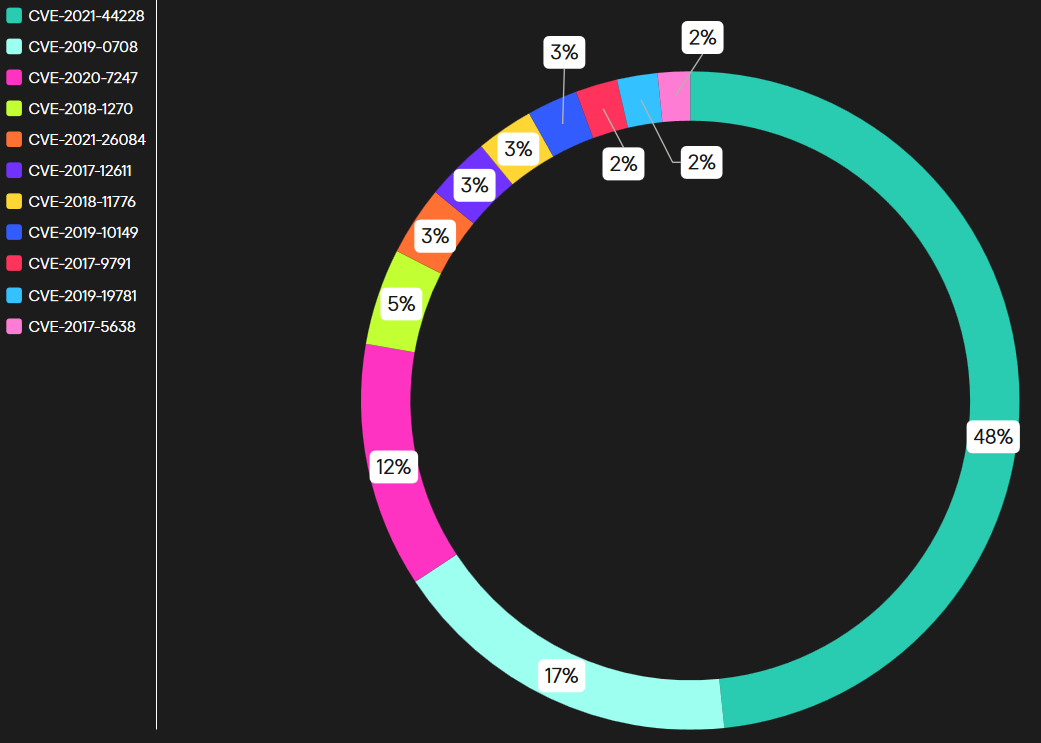
Согласно статистике Kaspersky, в отчетный период в атаках на российские корпоративные сети в основном использовались хорошо известные уязвимости — чаще всего CVE-2021-44228 (Log4Shell), CVE-2019-0708 (BlueKeep) и CVE-2020-7247 в почтовом сервере OpenSMTPD.


Для атак через конечные устройства компаний злоумышленники выбирали дыры поновее и в большинстве случаев пытались через эксплойт протащить в систему и выполнить вредоносный код. В итоговый Топ-10 вошли следующие уязвимости:

Эксплойты в числе прочего использовались для внедрения в сети шифровальщиков. В минувшем квартале список наиболее агрессивных угроз этого класса возглавили Dcryptor, он же Mamba, Lockbit и Conti. Год назад лидером по частоте использования числился Phobos, теперь спустившийся на четвертую ступень.

Отчёт «Ландшафт угроз для России и СНГ» (PDF) также содержит перечень тактик, техник и процедур злоумышленников и рекомендации по снижению рисков. Аналитики надеются, что их труд по достоинству оценят сотрудники SOC, специалисты по Threat Intelligence, DFIR и Threat Hunting, эксперты ИБ, топ-менеджеры и админы доменов.

«Нашей целью при подготовке отчёта было представить полноценное исследование актуального ландшафта киберугроз, а также ещё раз показать, что правильно выстроенные процессы информационной безопасности и анализ тактик, техник и процедур атакующих остаются надёжным средством противодействия киберугрозам», — отметил Никита Назаров, соавтор отчета и руководитель отдела расширенного исследования угроз в Kaspersky.

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru