


Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

Новая Android-угроза SuperCard X крадёт карты через NFC и социнжиниринг

На арену вышла свежая MaaS-платформа SuperCard X, и, похоже, она всерьёз нацелилась на владельцев Android-смартфонов. Схема изощрённая: через NFC SuperCard X позволяет мошенникам расплачиваться в магазинах и даже снимать деньги в банкоматах, используя украденные данные платёжных карт.

За этой платформой стоят группировки, говорящие на китайском языке, а сам инструмент напоминает старые знакомые проекты NFCGate и NGate, которые уже не раз светились в атаках. И да, всё это доступно как сервис: реклама идёт в Telegram, там же — поддержка для «клиентов».

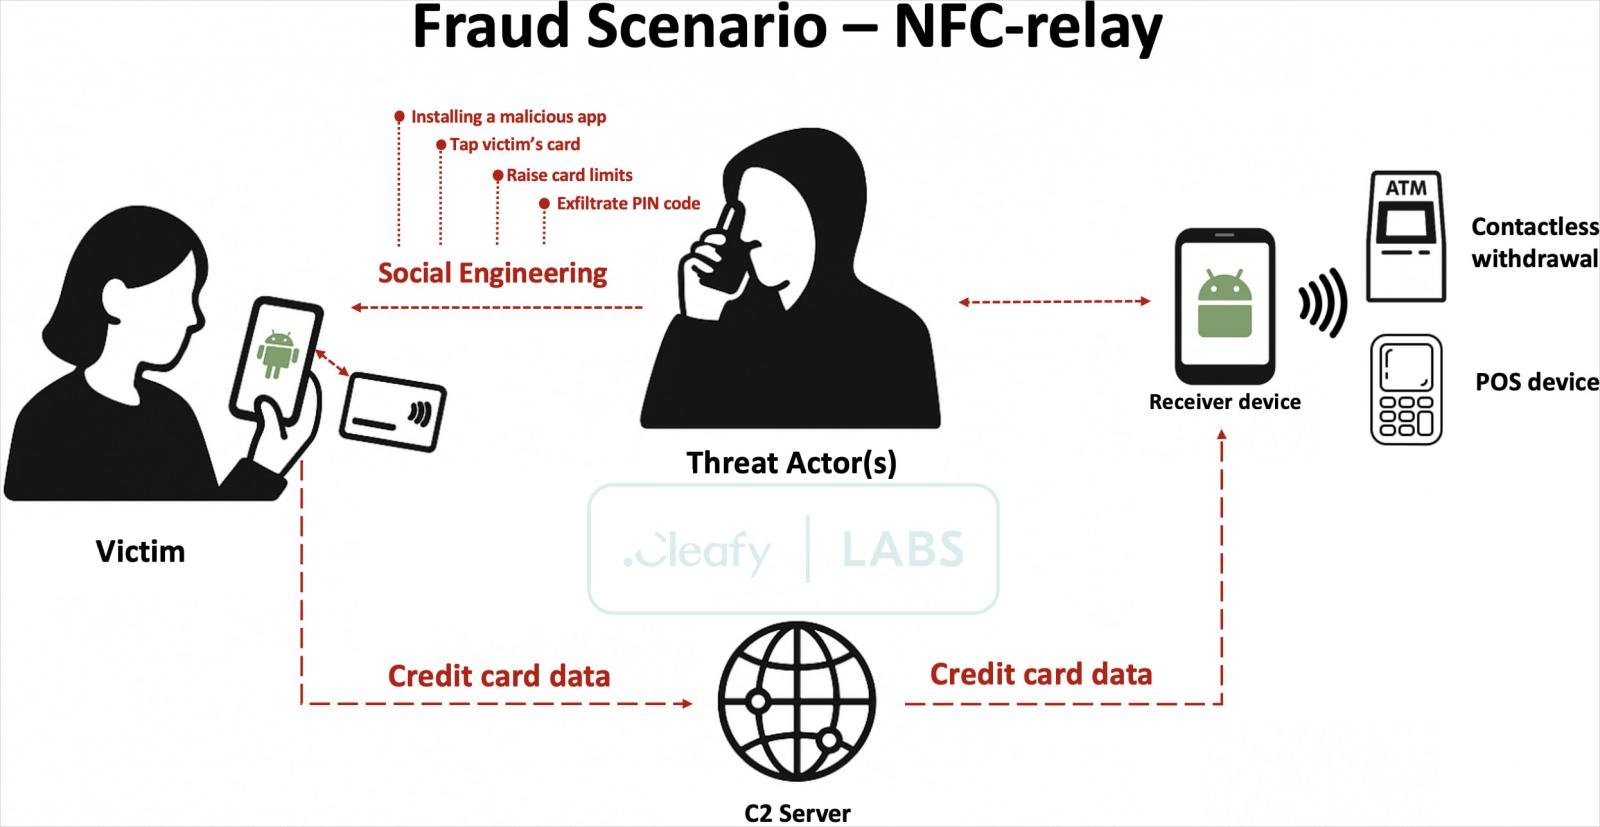
Всё начинается с банального фишинга: жертва получает СМС или сообщение в WhatsApp (принадлежит признанной в России экстремистской и запрещённой корпорации Meta) якобы от своего банка — мол, была подозрительная транзакция, срочно звоните по номеру. На другом конце провода — фейковый сотрудник банка. Он методично вытягивает из человека данные карты, ПИН-код и даже уговаривает снять лимиты через мобильный банк.

Потом идёт следующий шаг: «Для вашей же безопасности установите приложение Reader». Это, конечно, не защита, а заражённая программа с SuperCard X внутри.


Приложение при установке почти ничего не требует — только доступ к NFC. Как только пользователь подносит карту к телефону «для проверки», данные с чипа считываются и утекают злоумышленникам.

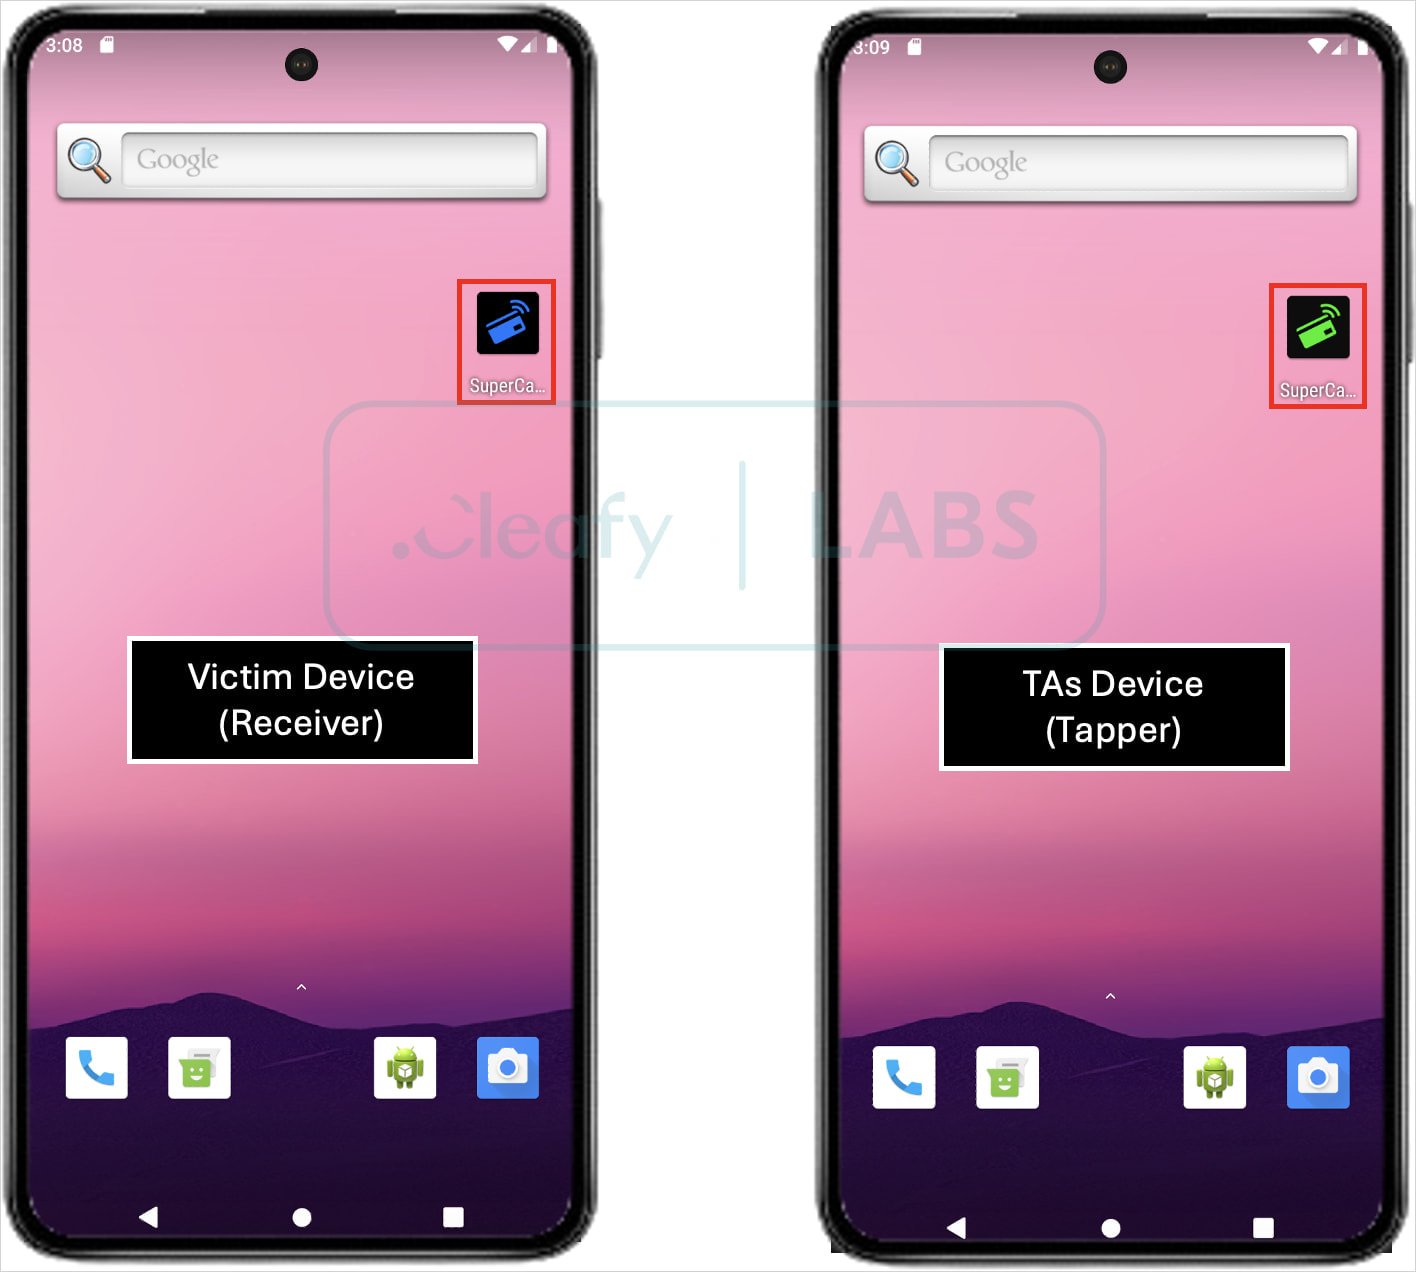
На стороне атакующих — второе Android-устройство и специальное приложение Tapper, которое превращает смартфон в «эмулятор» платёжной карты. Это позволяет легко расплачиваться в магазинах или снимать деньги, причём мелкие суммы проходят без подозрений: для банков всё выглядит легально.


По данным исследователей из компании Cleafy, SuperCard X пока вообще не обнаруживается антивирусами — даже на VirusTotal. Всё благодаря «чистой» установке без лишних разрешений и агрессивных трюков вроде наложения экранов.

Кроме того, SuperCard X умеет грамотно шифровать связь с C2-серверами с помощью mTLS — это защищает как от перехвата, так и от анализа безопасности.

Подпишитесь на новости

МТС, МегаФон и Билайн обязали отключать оборудование по требованию ФСО

Продление права на частоты получили с дополнительным условием: по требованию Федеральной службы охраны операторы должны временно приостанавливать работу радиоэлектронных средств. Соответствующее требование ГКРЧ закрепила для МТС, МегаФона и «ВымпелКома», работающего под брендом «Билайн».

Условие включено в решение комиссии по итогам заседания 31 августа. Срок действия решения о выделении частот от 2006 года продлили до 31 декабря 2027-го. Теперь выполнение требований ФСО прямо связано с условиями использования этого спектра.

Речь идёт об ограничениях во время охранных мероприятий, особо важных работ и специальных мероприятий ведомства. Для абонентов приостановка работы оборудования может означать временную недоступность связи в соответствующей зоне.

Сама возможность таких отключений появилась раньше: как отмечает Hi-Tech Mail, полномочия ФСО в этой сфере существуют с 2011 года. Новое — закрепление обязанности операторов в условиях продления частотных разрешений.

При этом обязательства по расширению сети тоже остались. До 31 марта 2027 года компании должны обеспечить полное покрытие населённых пунктов с численностью от 2000 жителей.

Получается две задачи в одном документе: расширять доступность связи и быть готовыми временно отключать оборудование по требованию охраны. Для пользователей всё упирается в практику — где, когда и на какой срок введут ограничения.

RSS: Новости на портале Anti-Malware.ru