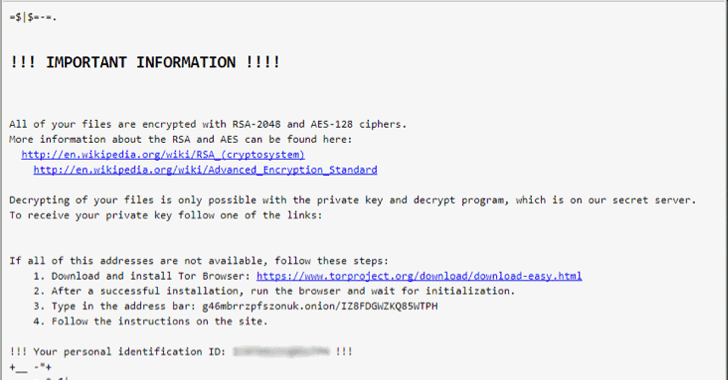
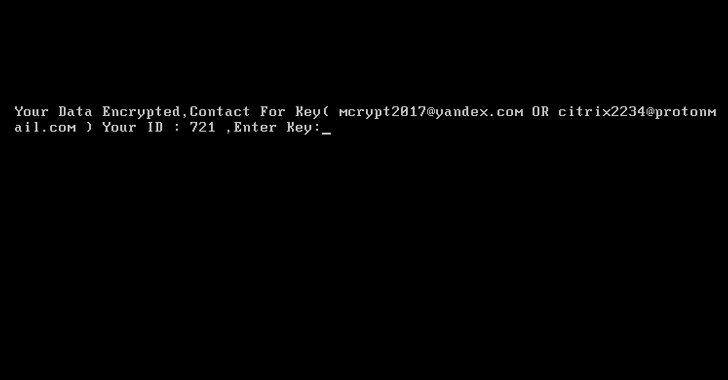
Эксперты предупреждают о появлении новых образцов вымогателей Mamba и Locky. В прошлом году эти шифровальщики держали пользователей в страхе, а в этом году злоумышленники, стоящие за ними, решили оснастить их более разрушительными возможностями.
Diablo6 – новый вариант вымогателя Locky
Locky впервые появился в начале 2016 года и быстро стал одним из самых распространенных вымогателей. Он распространялся благодаря вредоносным вложениям и шифровал почти все форматы файлов на компьютере жертвы, требуя выкуп в биткойнах.
Недавно исследователям удалось вредоносную кампанию, распространяющую новый вариант вымогателя Locky, он стал известнее как Diablo6. Атакует Diablo6 преимущественно пользователей и компании в США, затем идет Австрия.
Независимый исследователь по безопасности, использующий онлайн-псевдоним Racco42, на новый вариант Locky, который шифрует файлы на зараженных компьютерах и добавляет к ним расширение.diablo6.
Как обычно, шифровальщик распространяется в электронных письмах, содержащих файл Microsoft Word в качестве вложения, который при открытии запускается скрипт VBS. Этот скрипт загружает саму вредоносную программу с удаленного сервера на компьютер пользователя.
После запуска новый вымогатель шифрует файлы с помощью ключа RSA-2048 (256-битное алгоритм шифрования AES CBC), затем отображает инструкцию, по которой пользователь должен загрузить и установить браузер Tor, после чего посетить сайт злоумышленника для получения дальнейших инструкций.
Diablo6 требует от жертвы 0,48 биткойна (более $ 2,079 за восстановление файлов.
К сожалению, в настоящее время невозможно восстановить файлы, зашифрованные Diablo6, поэтому пользователям необходимо соблюдать осторожность при открытии вложений электронной почты.
Новый вариант вредоноса Mamba
Mamba – очень агрессивный вид вымогателя, он шифрует весь жесткий диск зараженного компьютера, из-за чего операционная система становится непригодной к использованию. Mamba был нацелен на корпорации и крупные организации.
Теперь исследователи Лаборатории Касперского новую кампанию по распространению Mamba, атакующую корпоративные сети в Бразилии и Саудовской Аравии.
Mamba использует легитимную программу шифрования Windows DiskCryptor с открытым исходным кодом, благодаря чему удается полностью блокировать жесткие диски компьютеров в целевых организациях. Таким образом, данные расшифровать невозможно, поскольку алгоритмы шифрования, используемые DiskCryptor, очень сильны.
Схема распространения Mamba предполагает либо использование набора эксплойтов, либо вредоносные вложения, отправленные по электронной почте.
Национальная платформа Макс готовится превратить внимание пользователей в рекламный инвентарь. В приложении уже началось тестирование соответствующих инструментов, заявили в пресс-службе сервиса. Пока команда не раскрывает, где именно появится реклама, как она будет выглядеть и кому разрешат её размещать.
Сроки полноценного запуска тоже оставили за кадром, подробностями разработчики обещают поделиться позднее.
Сейчас Макс позиционируется не просто как мессенджер, а как национальная цифровая платформа. Пользователи могут обмениваться сообщениями, совершать голосовые вызовы и платежи, получать электронные госуслуги, а также подтверждать личность с помощью цифрового ID.
Запуск собственной рекламной системы выглядит вполне ожидаемым шагом: растущей платформе нужны инструменты монетизации, а бизнесу — доступ к новой аудитории.
Главная интрига теперь в другом: ограничится ли Макс продвижением публикаций в каналах или встроит рекламу глубже в приложение.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.