Утроилось количество кибератак, целью который становятся деньги. Чаще всего злоумышленники шифруют магазины, производства и страховые компании. В 70% случаев бизнес оказался не готов к таким атакам.
Исследование по киберинцидентам в России за 2022 год публикует лаборатория цифровой криминалистики компании Group-IB.
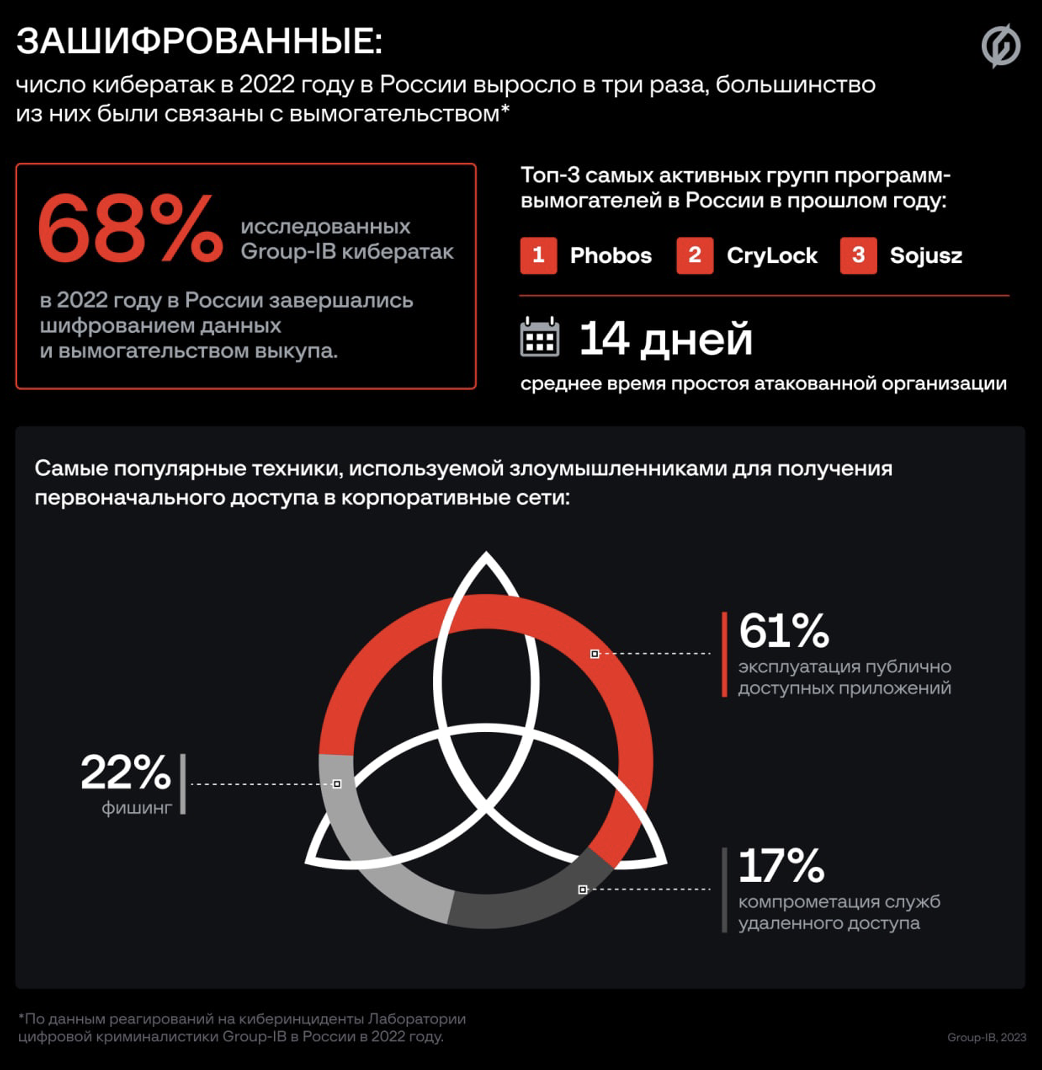
Основной вывод: количество кибератак финансово мотивированных хакеров увеличилось в 2022 году почти в три раза.
Самым популярным типом киберугроз стали взломы программ-вымогателей — на них пришлось почти 70% всех инцидентов.
Чаще всего жертвами шифровальщиков в прошлом году становились российские ретейлеры, производственные и страховые компании. Для сравнения: пять лет назад 70% хакерской активности было связано с финансовым сектором.
Phobos, CryLock и Sojusz вошли в тройку самых агрессивных групп программ-вымогателей в России за прошлый год.
Рекорд по сумме выкупа поставила группа OldGremlin, потребовав от жертвы 1 млрд рублей. В среднем атакованная организация простаивала без работы 14-18 дней.
Еще одной тенденцией прошлого года стало использование программ-вымогателей хактивистами. Такие атаки обычно не связаны с деньгами, остановка работы предприятия и общественный резонанс — уже сама по себе цель.
Кибердиверсии — отличительная черта 2022 года, подтверждают эксперты Group-IB. Этому способствовал геополитический кризис и появление в публичном пространстве исходных кодов программ-вымогателей Conti и LockBit.
Впервые самой популярной техникой получения доступа в корпоративные сети стала эксплуатация уязвимостей публично доступных приложений. Ее применяли в 61% инцидентов (в прошлом году только 17%). Второе место удерживает фишинг — 22%, третья строчка за компрометацией служб удаленного доступа — 17%.
Фишинг пока рано списывать со счетов, предупреждают эксперты. К примеру, OldGremlin для атак на крупный российский бизнес традиционно использовала целевые почтовые рассылки, “заточенные” под потенциальную компанию-жертву.
Почти 70% исследованных атак завершались шифрованием данных. Злоумышленники могли использовать и легитимные программы, например, BitLocker от Microsoft.
Если хакеров интересовали данные, они сначала выгружали их с серверов атакованной компании, и только потом запускали шифровальщик на хостах.
“Новое исследование Group-IB подтверждает наш давний прогноз — вымогатели пришли в Россию и стали одной из основных киберугроз для бизнеса”, — говорит генеральный директор Group-IB в России и СНГ Валерий Баулин.
По его словам, большинство компаний-жертв не только технически не были готовы к отражению атак программ-вымогателей, но и не имели плана реагирования на киберинцидент.
В этом случае в сжатые сроки стабилизировать работу профильных подразделений фактически невозможно, отмечает Баулин.
Добавим, по данным “Лаборатории Касперского”, как минимум 730 организаций по всему миру пострадали от таргетированных атак шифровальщиков в конце 2022 года. Самыми активными остаются группировки Clop (TA 505), Hive, Lockbit, RagnarLocker, BlackByte и BlackCat.
Накануне Kaspersky выпустили свое объемное исследование, в котором раскрываются схемы ведения бизнеса в даркнете. Всё чаще к совершению таких сделок привлекают эскроу-агентов (независимых гарантов), а арбитражем споров становится администратор теневого форума.










