



Один из авторов LockBit слил в Сеть билдер последней версии шифровальщика

Один из авторов LockBit слил в Сеть билдер последней версии шифровальщика

Один из авторов LockBit слил в Сеть билдер последней версии шифровальщика

В стане киберпреступников опять разногласия. На этот раз один из недовольных разработчиков программы-вымогателя LockBit слил билдер последней версии шифровальщика в Сеть. Об утечке сообщили пользователи Twitter.

Как известно, злоумышленники выпустили версию LockBit 3.0 в конце июня 2022 года. Одновременно авторы вредоноса запустили программу bug bounty, чтобы повысить качество кода.

Интересно, что LockBit версии 3.0 (кодовое имя — LockBit Black) преподносился как некий прорыв: «сделаем программы-вымогатели вновь великими» и т. п. Последний релиз тестировали на протяжении двух месяцев, а его «фишкой» стали функции, затрудняющие анализ зловреда.

По словам исследователя в области кибербезопасности под ником “3xp0rt“, пользователь Twitter Ali Qushji утверждает, что его команде удалось взломать серверы LockBits и украсть билдер версии LockBits 3.0.

После этого подключились специалисты VX-Underground, которые рассказали о пользователе “protonleaks“. Он тоже поделился билдером последней версии шифровальщика. Тем не менее есть информация, что «официальный представитель» операций LockBit — LockBitSupp — опровергает факт взлома и утечки.

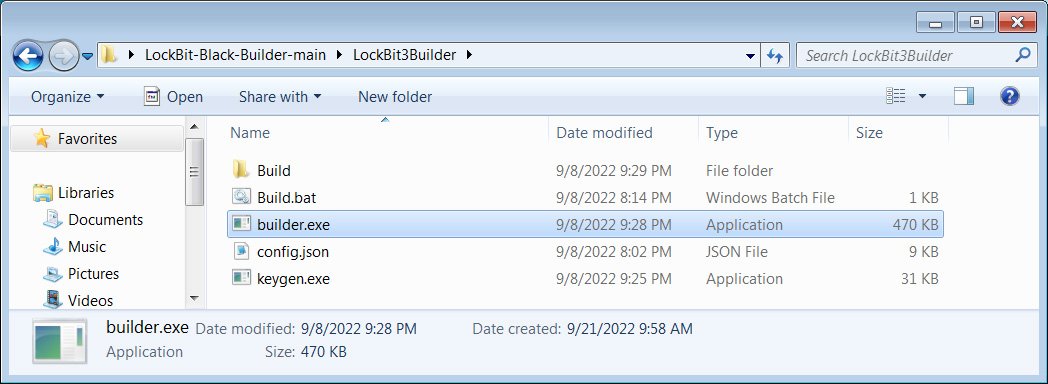
Так или иначе, если билдер действительно утёк, он позволит любому желающему организовать атаки шифровальщика и прилично на этом заработать. Билдер состоит из четырёх файлов: генератор ключа шифрования, сам сборщик, настраиваемый файл конфигурации и пакетный файл для объединения всего.


Файл config.json, который также можно найти в архиве, предназначен для кастомной записки с требованием выкупа, настройки коммуникации с командным сервером и завершения ряда служб, процессов. Издание BleepingComputer проанализировало и наглядно показало содержимое скомпрометированного билдера.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru