



Операторы шифровальщика LockBit 3.0 запустили программу bug bounty

Операторы шифровальщика LockBit 3.0 запустили программу bug bounty

Операторы шифровальщика LockBit 3.0 запустили программу bug bounty

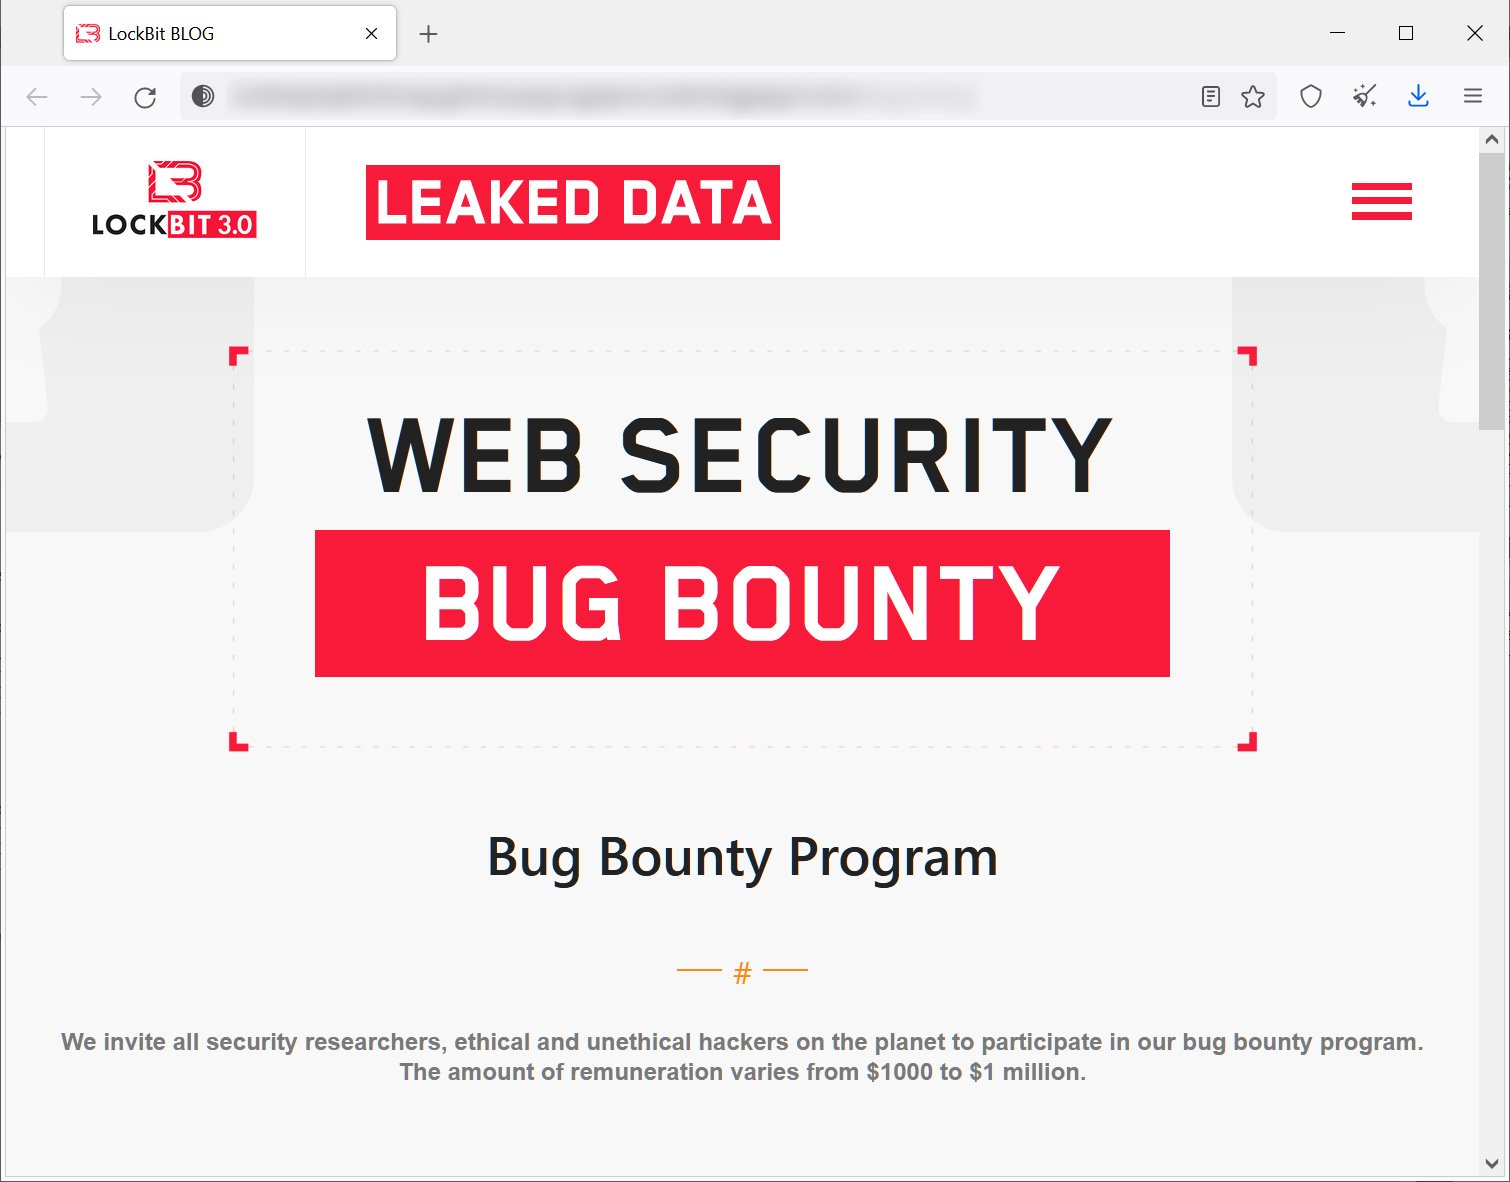
Создатели LockBit выпустили третью версию шифровальщика и обновили свой сайт в сети Tor, который теперь содержит раздел для баг-хантеров. Хакерам всех мастей предлагают денежное вознаграждение от $1 тыс. за вклад в повышение качества вредоносного кода и надежности веб-ресурсов, используемых для вымогательства.

Атаки с использованием LockBit проводятся в интернете с 2019 года. Со временем на основе зловреда был создан RaaS-сервис (Ransomware-as-a-Service, шифровальщик как услуга); его операторы охотно вступают в партнерские отношения с другими криминальными элементами и даже пытаются наладить контакты с ИБ-сообществом.

По итогам мая LockBit возглавил список наиболее активных вымогателей по версии NCC Group — на его долю пришлось 40% таких атак, зафиксированных экспертами. Бета-тестирование LockBit 3.0, как выяснил BleepingComputer, продолжалось два месяца, в настоящее время обновленного зловреда уже используют в атаках.

Какие изменения внесены в шифратор, пока неизвестно. Файл с требованием выкупа, который вредонос создает в зараженной системе, теперь именуется [id].README.txt, где id — персональный идентификатор жертвы. (Ранее записка называлась Restore-My-Files.txt.)

Беспрецедентная для ransomware-сообщества программа bug bounty предполагает выплату премий не только за найденные уязвимости, но также за предложения по совершенствованию вымогательских операций.


Потенциальным участникам LockBit bug bounty предлагаются следующие категории на выбор:

  • уязвимости сайта (XSS, SQLi, возможность получения шелл-доступа, но в первую очередь проблемы, позволяющие получить декриптор без оплаты либо доступ к переписке с жертвами заражения);
  • ошибки в коде шифратора, приводящие к порче файлов или позволяющие восстановить данные без выкупа;
  • уязвимости мессенджера TOX, грозящие перехватом сообщений, выполнением вредоносного кода, раскрытием IP-адреса участника беседы и т. п.;
  • уязвимости, позволяющие получить IP-адрес сервера с сайтом LockBit 3.0 либо root-доступ к серверу базы данных и хостингу, к которому привязаны onion-домены;
  • «гениальные идеи» — предложения по улучшению сайта и повышению конкурентоспособности вредоносного софта;
  • доксинг руководителя партнерки (участник bug bounty может указать в TOX-сообщении настоящее имя босса и получить за это $1 млн в биткоинах или монеро; (подобный эксперимент по деанонимизации команда LockBit уже ставила на хакерском форуме XSS — в минувшем апреле).

Сайты LockBit 3.0 для публикации краденых данных и ведения переговоров о выкупе украшены анимацией — логотипом, вокруг которого вращаются иконки Bitcoin, Monero и Zcash. По всей видимости, операторы шифровальщика будут принимать плату не только в биткоинах и монеро, как прежде, но также в ZEC.


Посетителям сайта утечек LockBit 3.0 предоставляется возможность купить информацию, украденную у жертв. Встроенный с этой целью JavaScript отображает модальное окно HTML; небольшую порцию данных можно после оплаты скачать непосредственно с сайта, более объемный файл — через торрент-обменник. Список жертв LockBit 3.0 на новом сайте пока отсутствует.

К слову, в мае мы обсуждали тему программ по поиску уязвимостей на одном из эфиров AM Live. Эксперты рассказали, какие возможности предоставляют заказчикам российские платформы Bug Bounty в сравнении с ушедшей HackerOne и сколько реально могут заработать хакеры. Подробнее читайте в статье «Bug Bounty: как белым хакерам заработать в России на поиске уязвимостей».

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru