



В вымогателе LockBit нашли баг, позволяющий бесплатно расшифровать файлы

В вымогателе LockBit нашли баг, позволяющий бесплатно расшифровать файлы

В вымогателе LockBit нашли баг, позволяющий бесплатно расшифровать файлы

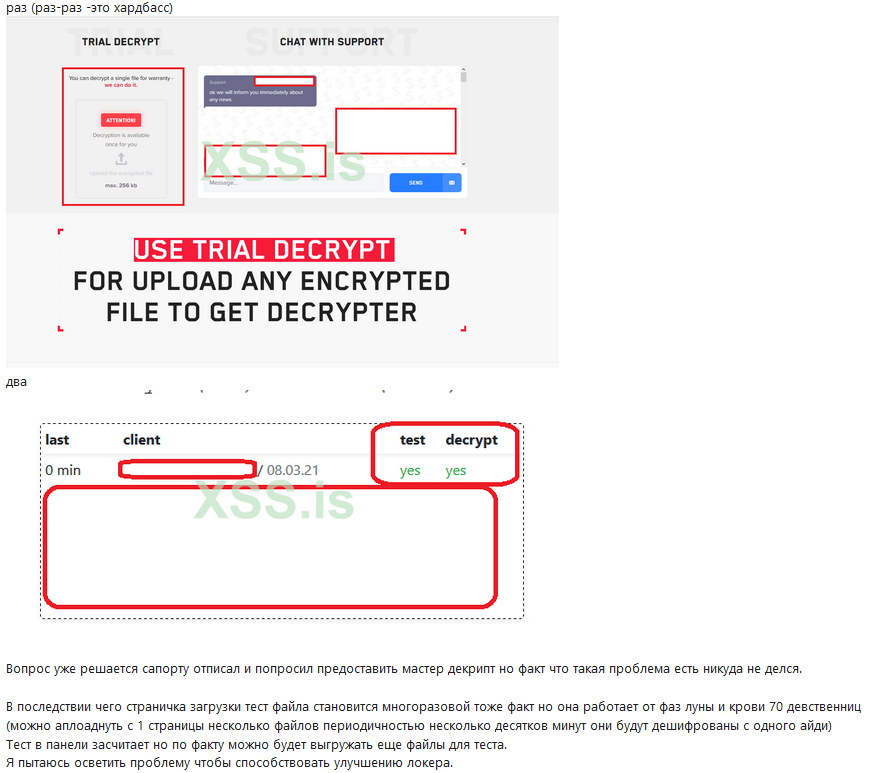
Один из участников киберпреступного сообщества выявил баг в системе шифрования знаменитой программы-вымогателя LockBit. Благодаря этой ошибке любая жертва могла расшифровать свои файлы без участия операторов.

Как объяснил пользователь Twitter под ником «3xp0rt», баг выявили киберпреступники, использующие вредонос LockBit по модели «вымогатель как услуга» (RaaS).

Напомним, что создатели шифровальщика с января 2020 года сдают в аренду свою разработку другим кибергруппировкам. С помощью LockBit многие злоумышленники шифруют важные файлы различных организаций, а потом требуют от последних заплатить выкуп.

При этом жертва должна посетить определённый ресурс в дарквебе, на котором происходит обсуждение суммы выкупа. Там же можно частично расшифровать файлы, чтобы убедиться в наличии рабочего ключа у злоумышленников.

Оказалось, что в процедуре демонстрационной расшифровки файлов жертвы есть баг, позволяющий вернуть к прежнему состоянию все пострадавшие данные. Подробнее про ошибку рассказал русскоязычный киберпреступник Bassterlord.


Исходя из предыдущего опыта, разработчики LockBit должны устранить баг в течение нескольких дней. На это указывает и вывод в офлайн сайта киберпреступников, что как раз может свидетельствовать о работе над патчем.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru