


Android-версию Телеги изучили: клиент мог читать переписку пользователей

Android-версию Телеги изучили: клиент мог читать переписку пользователей

Android-версию Телеги изучили: клиент мог читать переписку пользователей

Альтернативный Telegram-клиент «Телега» вновь оказался под подозрением. Пользователь Хабра под ником fox52 опубликовал свежий технический разбор Android-версии приложения 2.4.2, в котором утверждает, что клиент подменяет адреса дата-центров Telegram на собственную серверную инфраструктуру и фактически даёт оператору доступ к ключевым данным пользовательской сессии.

По словам автора, при первом запуске Телега получает от собственного сервиса список IP-адресов, после чего подключается к ним как к узлам Telegram.

Исследователь также пишет, что в клиент встроен дополнительный RSA-ключ, которого нет в официальном Telegram, а значит, приложение якобы доверяет серверам оператора как легитимным участникам MTProto-обмена.

На основании этого fox52 делает вывод: утверждение о том, что данные в Telega просто «защищены шифрованием Telegram», с технической точки зрения некорректно, поскольку оператор, по его версии, оказывается не транзитным звеном, а полноценной стороной шифрования.

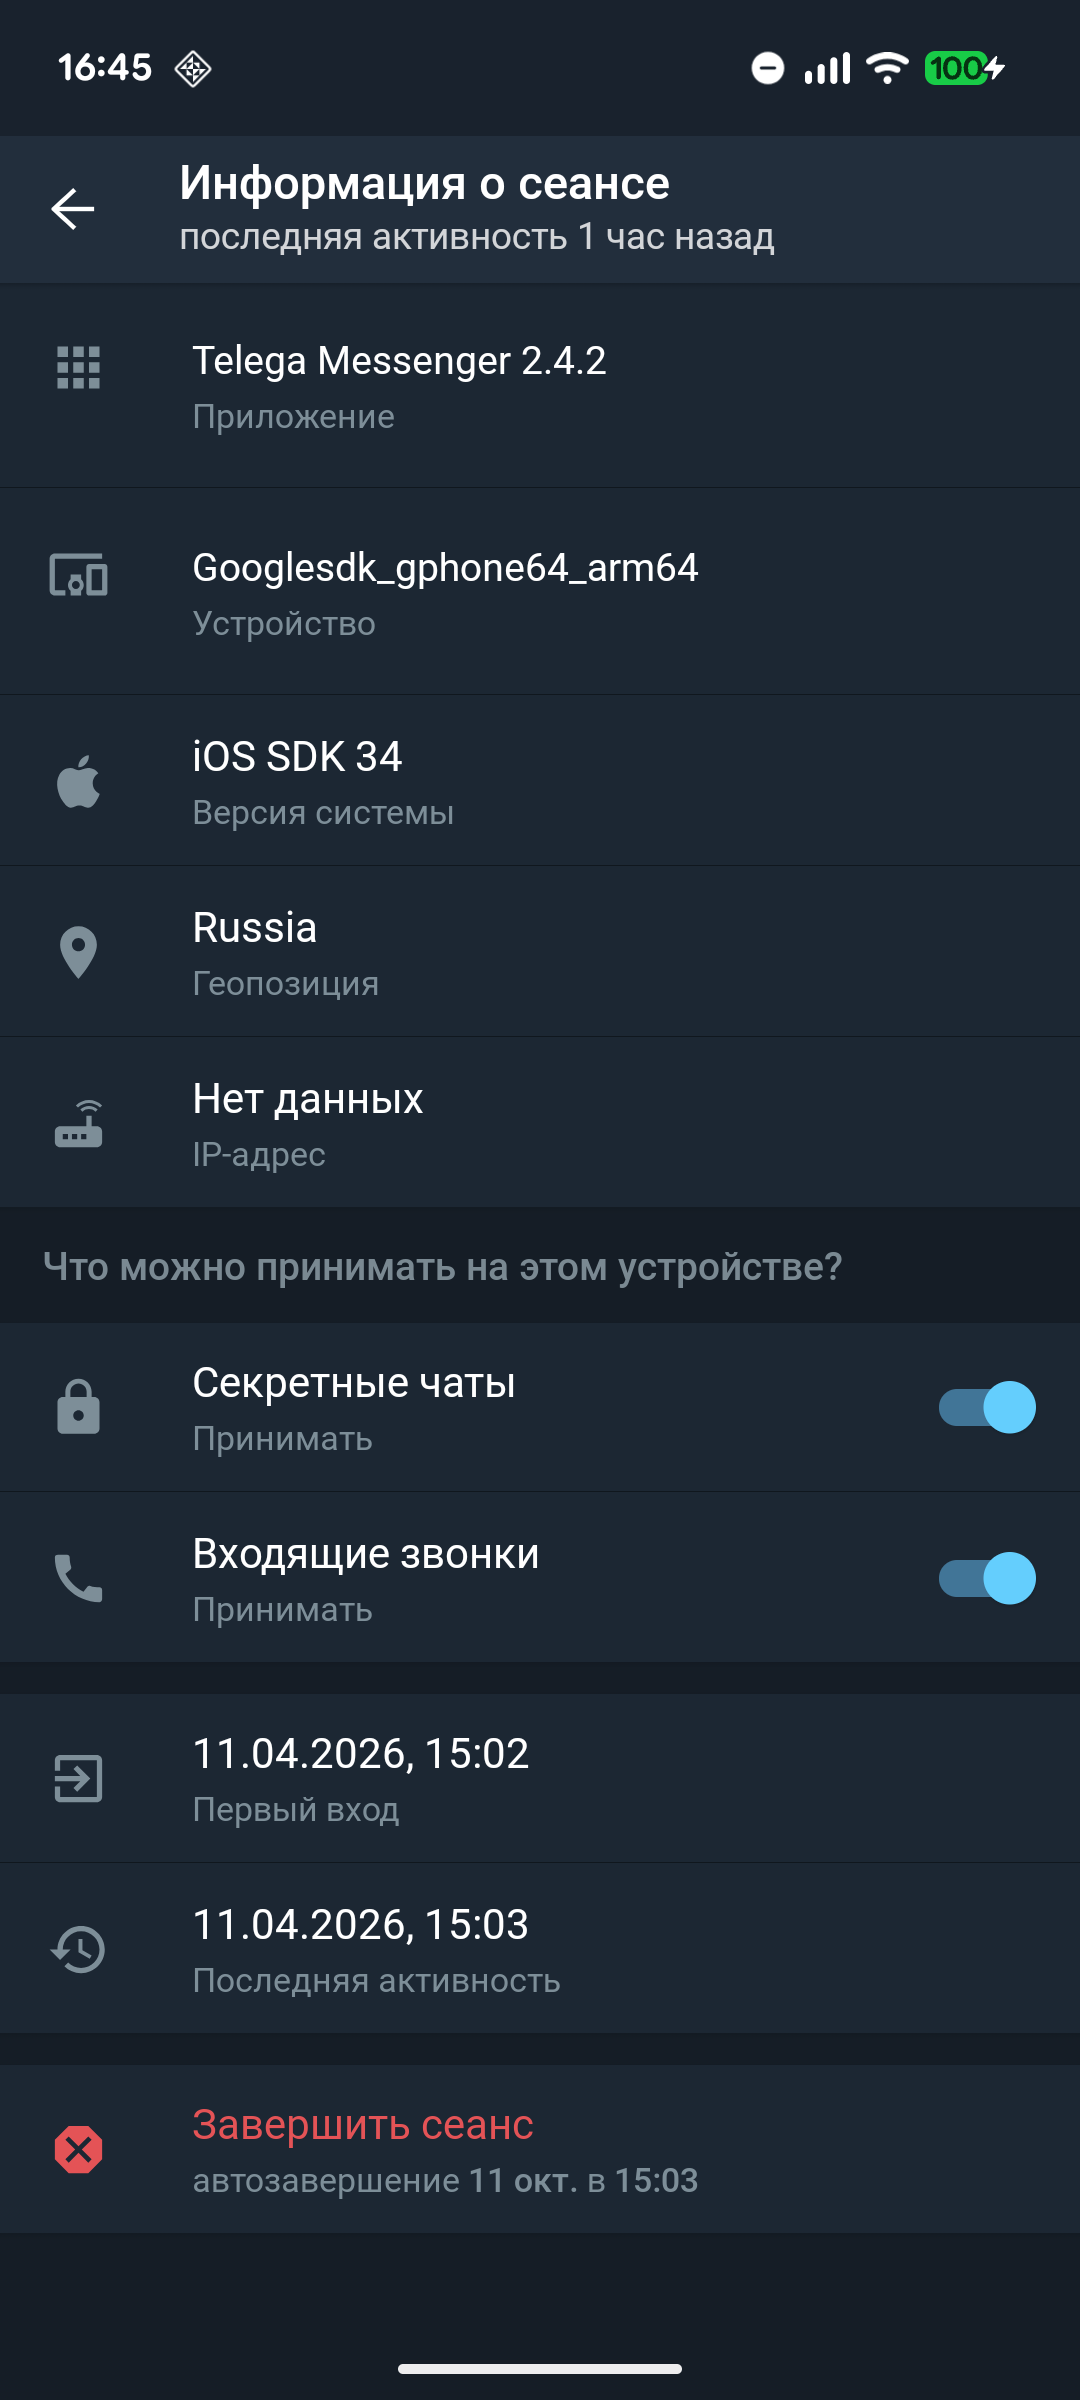
Автор утверждает, что проверил это не только статически, но и на живом стенде. В опубликованном разборе говорится, что после входа в Telega в обычном Telegram-клиенте появилась новая активная сессия, которую исследователь сам не создавал. В качестве характерного признака он указывает строку «iOS SDK 34» в поле версии системы и геолокацию, определённую по IP инфраструктуры оператора. Эти наблюдения fox52 трактует как признак того, что хендшейк проходит через промежуточную инфраструктуру.


Отдельно в статье разбирается работа с медиа. Исследователь пишет, что фотографии, отправленные через Телегу как изображения, якобы перекодируются на сервере оператора: визуально картинка остаётся той же, но хеш и параметры JPEG меняются. Из этого автор делает вывод, что оператор способен видеть содержимое фото в расшифрованном виде и теоретически может вмешиваться в такие вложения. Параллельно fox52 заявляет, что секретные чаты в клиенте либо не работают, либо фактически компрометированы, а в коде приложения присутствуют механизмы удалённой модерации и дополнительной телеметрии.

Напомним, 9 апреля приложение Telega исчезло из App Store, а Cloudflare Radar в тот же период пометил рабочие домены проекта как шпионские. Позже эта метка была снята, однако клиент в магазин Apple пока не вернулся. Разработчики Телеги объясняли, что приложение работает через официальный Telegram API с использованием MTProto, а пользовательские данные якобы защищены стандартным шифрованием Telegram.

Интересно, что клиент ранее уже подозревали в перехвате трафика и скрытой модерации, но разработчики ответили на это официальным комментарием.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru