


Android-версию Телеги изучили: клиент мог читать переписку пользователей

Android-версию Телеги изучили: клиент мог читать переписку пользователей

Android-версию Телеги изучили: клиент мог читать переписку пользователей

Альтернативный Telegram-клиент «Телега» вновь оказался под подозрением. Пользователь Хабра под ником fox52 опубликовал свежий технический разбор Android-версии приложения 2.4.2, в котором утверждает, что клиент подменяет адреса дата-центров Telegram на собственную серверную инфраструктуру и фактически даёт оператору доступ к ключевым данным пользовательской сессии.

По словам автора, при первом запуске Телега получает от собственного сервиса список IP-адресов, после чего подключается к ним как к узлам Telegram.

Исследователь также пишет, что в клиент встроен дополнительный RSA-ключ, которого нет в официальном Telegram, а значит, приложение якобы доверяет серверам оператора как легитимным участникам MTProto-обмена.

На основании этого fox52 делает вывод: утверждение о том, что данные в Telega просто «защищены шифрованием Telegram», с технической точки зрения некорректно, поскольку оператор, по его версии, оказывается не транзитным звеном, а полноценной стороной шифрования.

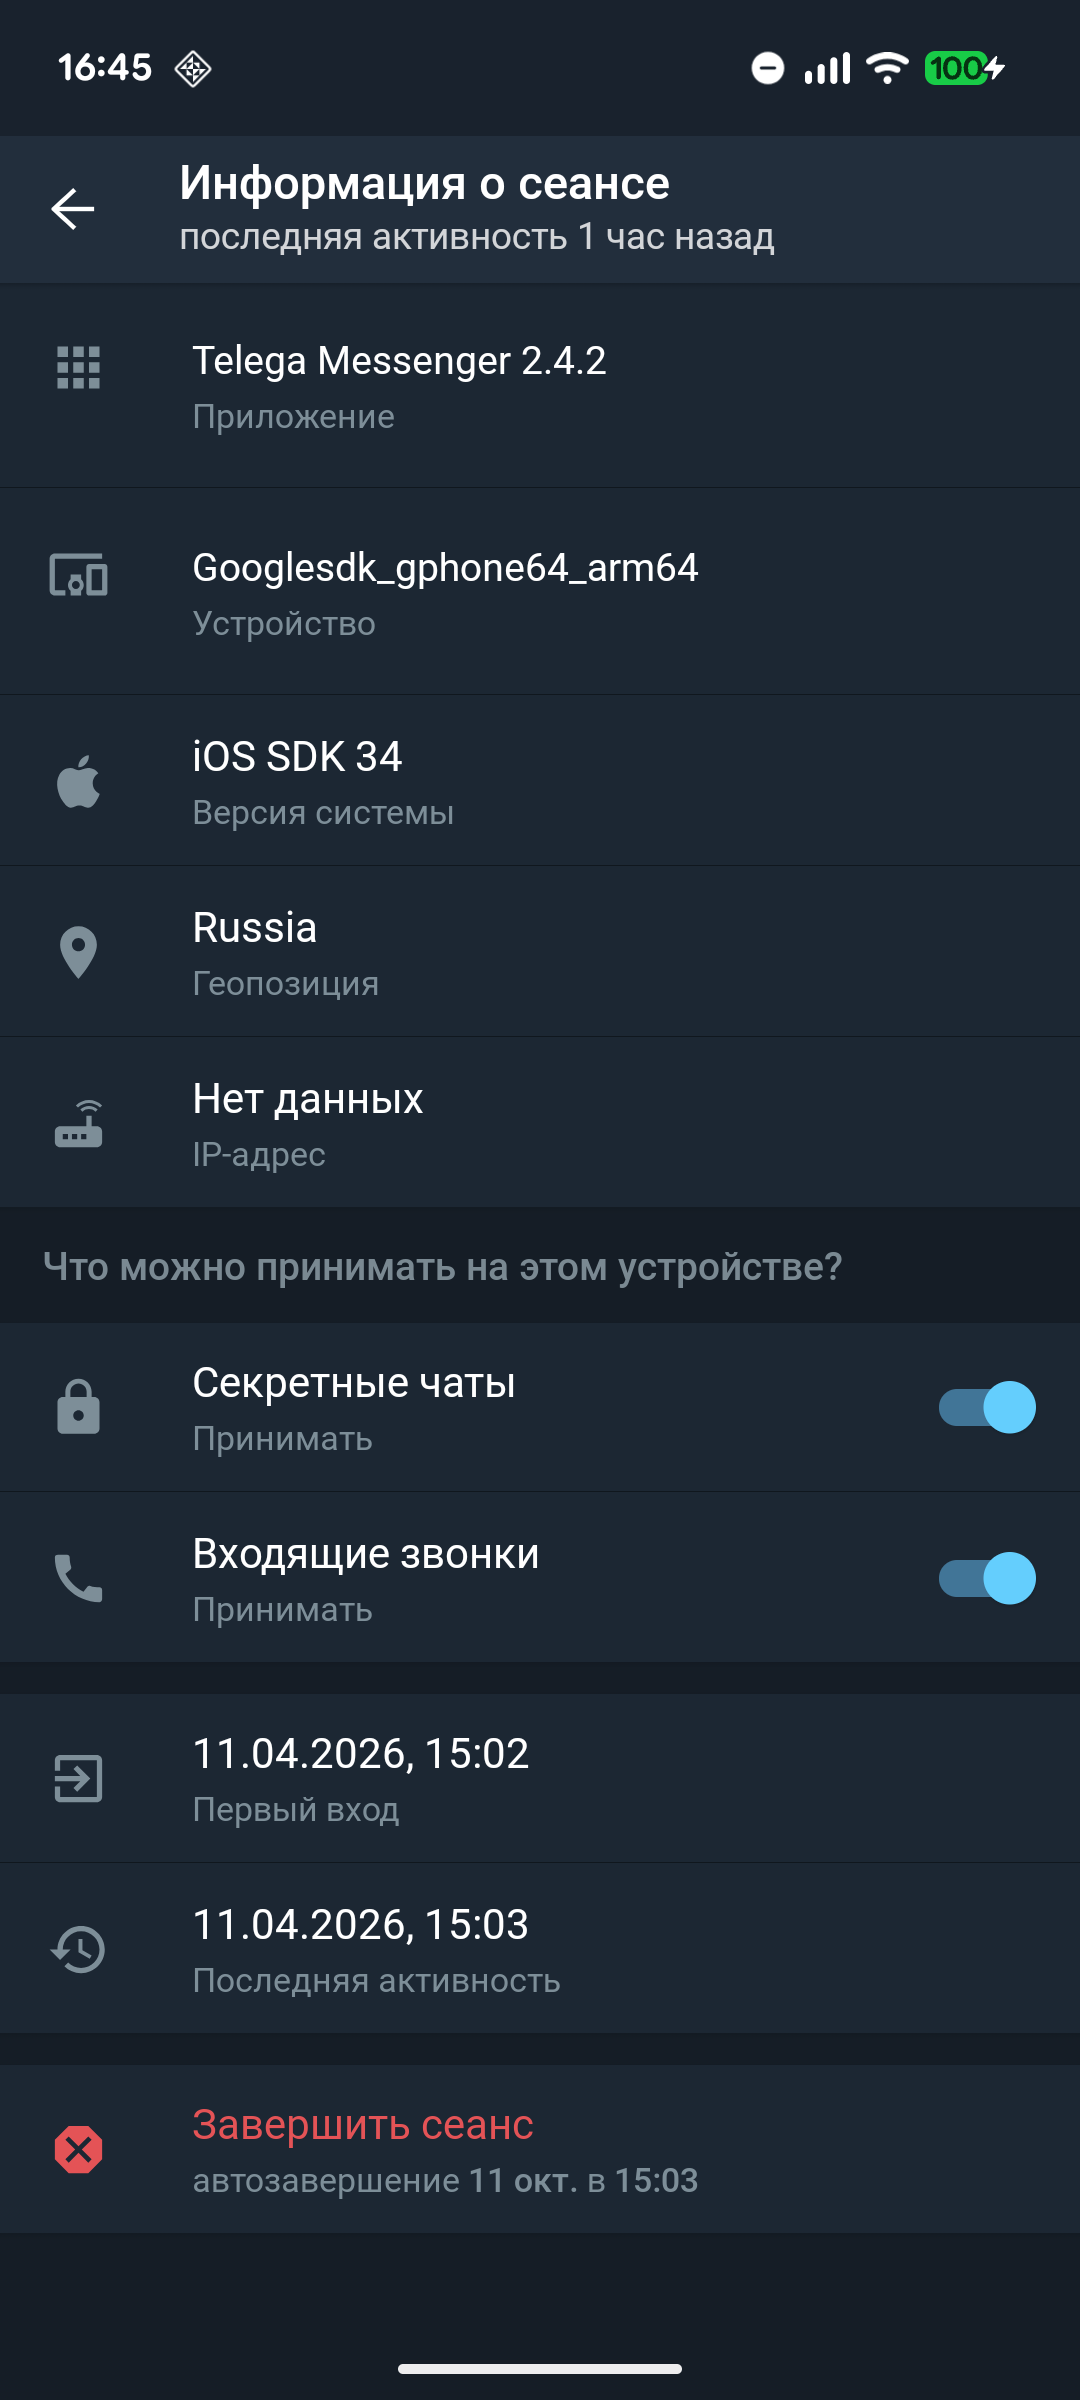
Автор утверждает, что проверил это не только статически, но и на живом стенде. В опубликованном разборе говорится, что после входа в Telega в обычном Telegram-клиенте появилась новая активная сессия, которую исследователь сам не создавал. В качестве характерного признака он указывает строку «iOS SDK 34» в поле версии системы и геолокацию, определённую по IP инфраструктуры оператора. Эти наблюдения fox52 трактует как признак того, что хендшейк проходит через промежуточную инфраструктуру.


Отдельно в статье разбирается работа с медиа. Исследователь пишет, что фотографии, отправленные через Телегу как изображения, якобы перекодируются на сервере оператора: визуально картинка остаётся той же, но хеш и параметры JPEG меняются. Из этого автор делает вывод, что оператор способен видеть содержимое фото в расшифрованном виде и теоретически может вмешиваться в такие вложения. Параллельно fox52 заявляет, что секретные чаты в клиенте либо не работают, либо фактически компрометированы, а в коде приложения присутствуют механизмы удалённой модерации и дополнительной телеметрии.

Напомним, 9 апреля приложение Telega исчезло из App Store, а Cloudflare Radar в тот же период пометил рабочие домены проекта как шпионские. Позже эта метка была снята, однако клиент в магазин Apple пока не вернулся. Разработчики Телеги объясняли, что приложение работает через официальный Telegram API с использованием MTProto, а пользовательские данные якобы защищены стандартным шифрованием Telegram.

Интересно, что клиент ранее уже подозревали в перехвате трафика и скрытой модерации, но разработчики ответили на это официальным комментарием.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru