


Android 17 позволит операторам автоматически отключать опасные сети 2G

Android 17 позволит операторам автоматически отключать опасные сети 2G

Android 17 позволит операторам автоматически отключать опасные сети 2G

Android 17 позволит мобильным операторам по умолчанию отключать абонентам подключение к сетям 2G. Google рассчитывает таким образом защитить пользователей от СМС-бластеров — поддельных базовых станций, которые рассылают мошеннические сообщения в обход операторских фильтров.

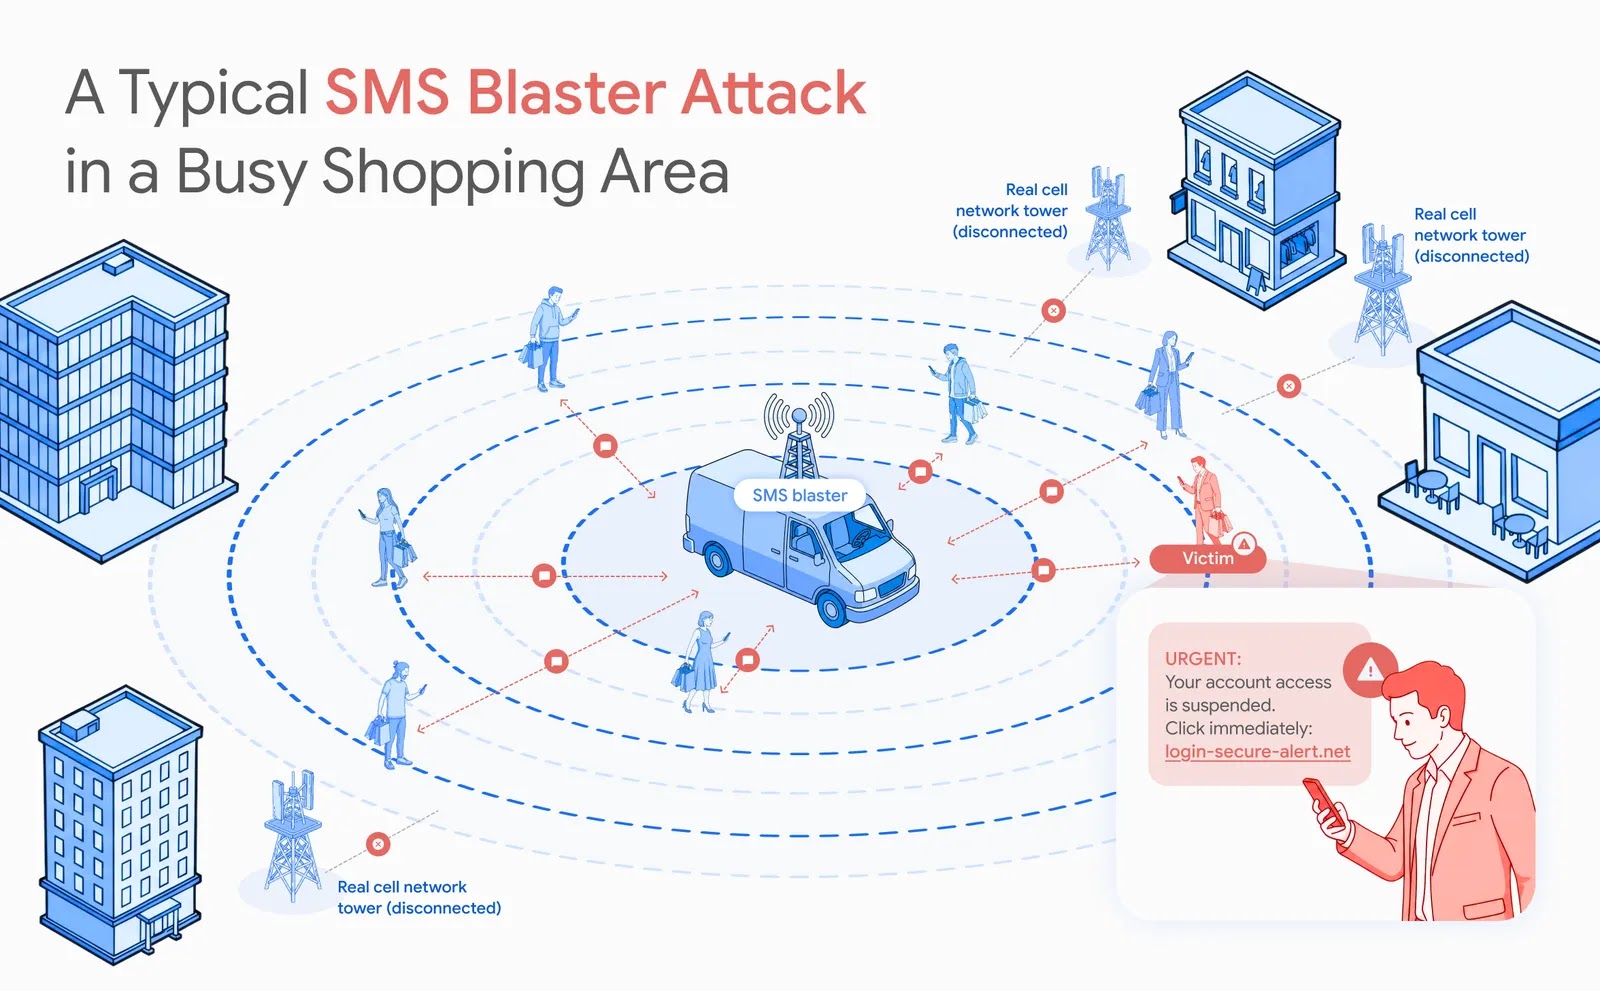
Злоумышленники используют переносное оборудование размером с чемодан или устанавливают его в автомобилях.

Устройство изображает настоящую базовую станцию и заставляет находящиеся рядом смартфоны переключиться с LTE или 5G на устаревший и менее защищённый стандарт 2G.

После подключения преступники могут рассылать сообщения от имени банков, служб доставки, госорганов и операторов связи. Особенно эффективно такая схема работает в людных местах: центрах городов, транспорте и торговых районах.

Android 12 уже позволяла вручную отключить 2G, но до нужной настройки добирались далеко не все. В Android 17 участвующие операторы смогут применять защиту без действий пользователя. Правда, механизм потребует поддержки со стороны сети и совместимого смартфона.


В систему также добавят платформенную поддержку Encrypted Client Hello. Технология скрывает доменное имя сайта на начальном этапе HTTPS-соединения, затрудняя слежку со стороны провайдеров и владельцев Wi-Fi. Разработчики смогут задействовать ECH через совместимые сетевые библиотеки, включая OkHttp 5.5.0.

Ещё одно изменение запретит приложениям без разрешения сканировать домашнюю сеть и искать телевизоры, камеры, колонки и другую технику. Кроме того, Android 17 включит Certificate Transparency по умолчанию, чтобы подозрительно выданные сертификаты было проще обнаруживать в публичных журналах.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru