


Россия выиграла Международную олимпиаду по кибербезопасности в Тунисе

Россия выиграла Международную олимпиаду по кибербезопасности в Тунисе

Россия выиграла Международную олимпиаду по кибербезопасности в Тунисе

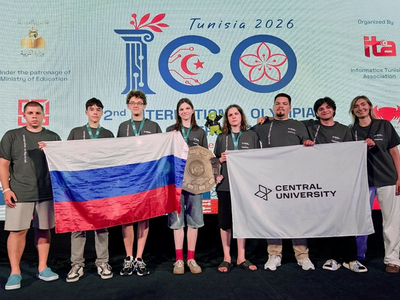
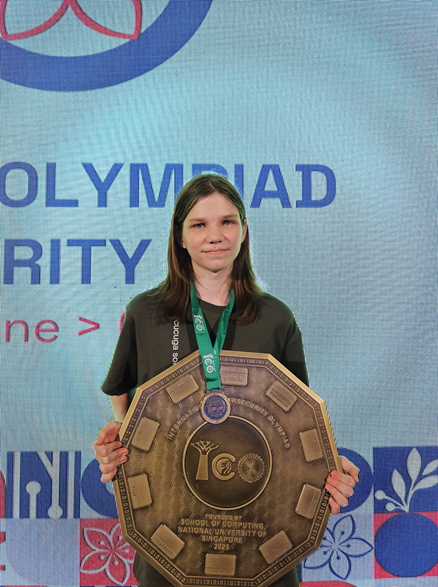
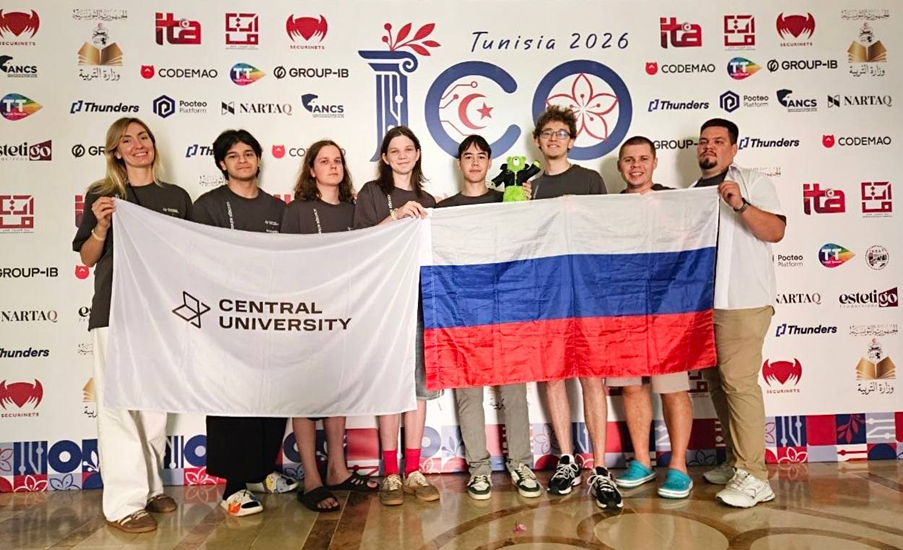
Российская сборная взяла главный приз на Международной олимпиаде по кибербезопасности ICO, которая проходила в Тунисе с 27 июня по 2 июля. Команда завоевала четыре медали и стала абсолютным чемпионом соревнований. А один из участников сборной — Даниил Мелехов из московской Школы Центра педагогического мастерства — стал абсолютным победителем в индивидуальном зачете.

В финале российские школьники соревновались с 70 участниками из 19 стран, включая Китай, США, Бразилию, Италию, Сингапур, Швецию, Гонконг и Тунис.

Итог для сборной вышел мощным: золото получили Даниил Мелехов и Николай Белоусов, серебро — Артём Румянцев, бронзу — Роман Черемных.


Финал ICO состоял из двух туров по семь часов. Участникам пришлось решать комплексные задачи по веб-безопасности, анализу уязвимостей и другим направлениям практической кибербезопасности. Задания были приближены к реальным сценариям, так что это была полноценная проверка навыков.

Правила тоже были жёсткими: сторонние нейросети и мессенджеры использовать было нельзя. Участникам дали только ограниченный доступ к локальной модели ChatGPT-5.5-mini с лимитированными ресурсами.


Состав сборной определили по итогам многоэтапного отбора. Сначала заявки подали более 700 школьников, затем 56 лучших прошли в очный финал, где решали задачи без интернета, анализировали инциденты и участвовали в командном соревновании формата «защищай свое — атакуй чужое».

Готовили команду эксперты Центрального университета и «Лаборатории Касперского». Подготовка включала технические интервью, персональные планы занятий и промежуточную аттестацию.

Победа стала для российской сборной второй подряд на мировой арене ICO. И выглядит это довольно убедительно: пока взрослые спорят о кадровом голоде в ИБ, школьники уже показывают уровень, с которым можно выигрывать международные киберсоревнования.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru