


УБК МВД предупреждает о новой схеме криптоскама

УБК МВД предупреждает о новой схеме криптоскама

УБК МВД предупреждает о новой схеме криптоскама

Управление по организации борьбы с противоправным использованием инфокоммуникационных технологий МВД России (УБК МВД) предупреждает о новой мошеннической схеме, маскирующейся под обучение инвестициям в криптовалюту.

Как сообщается в официальном телеграм-канале УБК МВД «Вестник киберполиции России», за схемой стоят зарубежные кол-центры, специализирующиеся на телефонном мошенничестве.

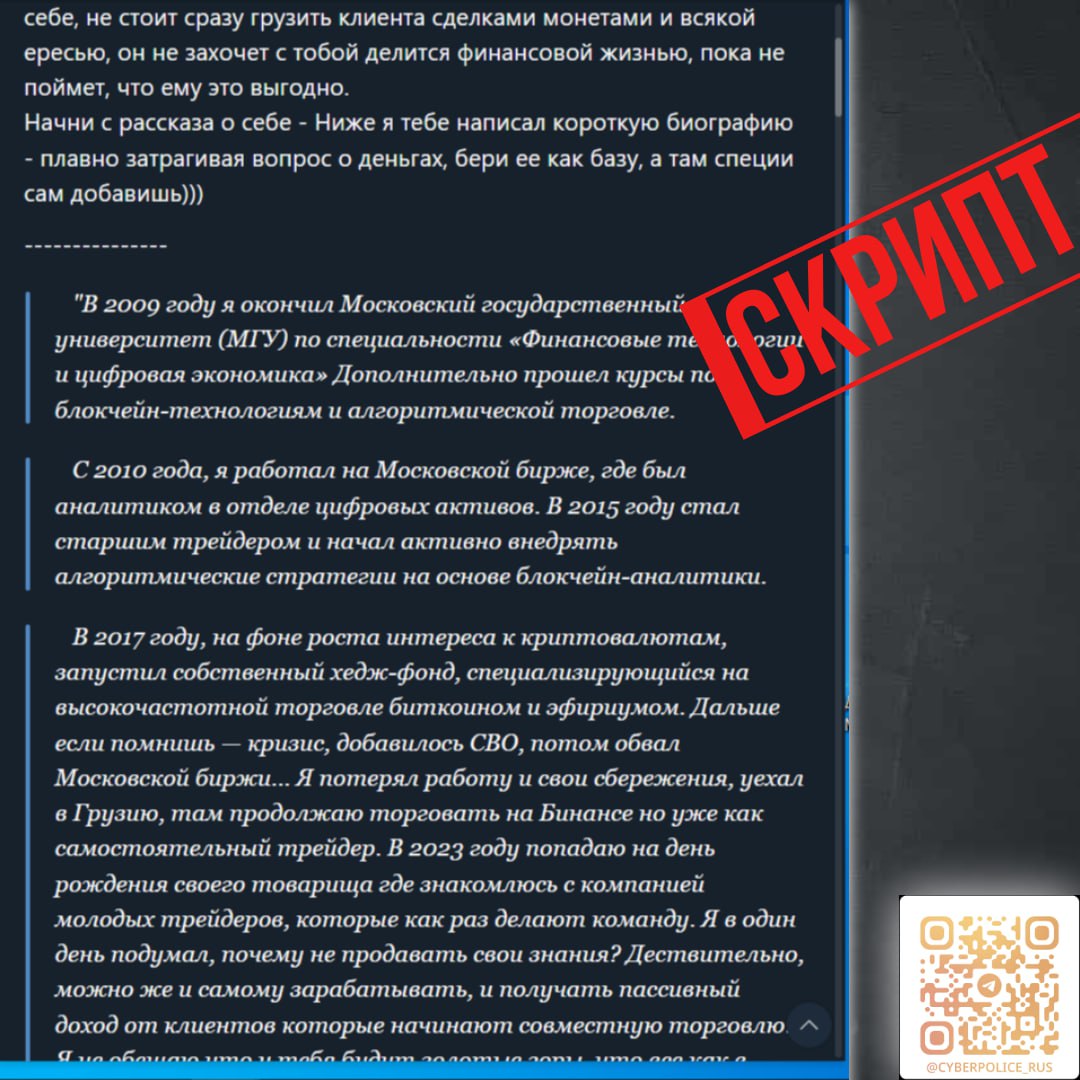
Контакт с жертвой происходит через мессенджеры. Злоумышленники представляются экспертами с дипломами престижных вузов, высоким статусом или опытом успешной торговли криптовалютой.

На первом этапе общения мошенники стараются оценить уровень финансовой грамотности собеседника и выстроить доверительные отношения. При этом подчёркивается, что никакой предоплаты не потребуется.

Затем начинается психологическое давление. Используется классическая тактика создания ощущения срочности, сочетающаяся с дружелюбным тоном и демонстрацией «общих интересов». Всё это направлено на то, чтобы усыпить бдительность жертвы и снизить критическое восприятие информации.

Далее жертве предлагают участие в схеме, якобы позволяющей получать пассивный доход с помощью ботов, «играющих» на колебаниях криптовалютного курса. Мошенники описывают процесс как нечто похожее на игру, чтобы снизить тревожность и упростить вовлечение.

Следующий шаг — регистрация на одной из известных криптобирж и внесение стартового капитала. После этого злоумышленники под предлогом «разгона депозита» убеждают жертву вносить всё новые суммы для получения быстрого дохода.

Финальная стадия — полный контроль над действиями пользователя в его аккаунте («ведение за руку»). Под видом участия в выгодной сделке средства жертвы переводятся на криптокошельки, подконтрольные мошенникам.

Криптовалютные аферы — глобальная проблема. Злоумышленники всё чаще используют дипфейки с изображением известных личностей. Так, в ноябре 2024 года были зафиксированы случаи использования поддельных видео с Илоном Маском, Дональдом Трампом, Криштиану Роналду и Ким Кардашьян для продвижения мошеннических криптоплатформ.

А в начале июня была отмечена волна криптоскама на сайтах знакомств. Аферисты, выдавая себя за девушек, втягивали пользователей в сомнительные криптовалютные операции.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru