Злоумышленники активно используют в рекламе мошеннических крипторесурсов дипфейки с участием медийных персон и политиков. Среди них замечены победитель президентских выборов в США Дональд Трамп, миллиардер Илон Маск, тележурналист Такер Карлсон, сооснователь блокчейн-платформы Ethereum Виталий Бутерин, футболист Криштиану Роналду, модель Ким Кардашьян.
Как отметили в F.A.C.C.T., что значительный рост курса криптовалют в последнюю неделю усиливает риски неудачливых инвесторов, которые польстятся на посулы криптоскамеров. Выручка мошенников за последние 13 месяцев может достигать 16 млн долларов.
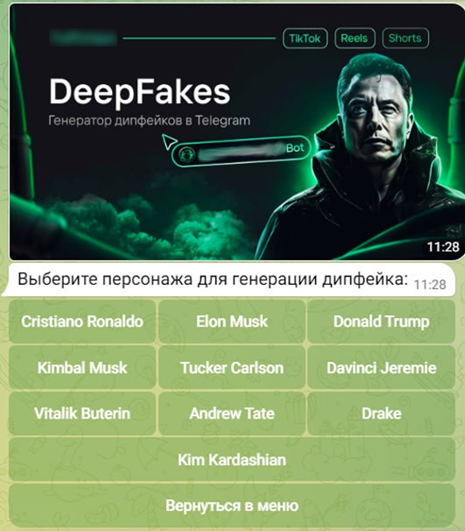
Для генерации дипфейковых видео мошенники применяют как бесплатные, так и платные инструменты. В одном из мессенджеров специалисты F.A.C.C.T. обнаружили бот с широким выбором известных персон, который включает политиков, спортсменов, бизнесменов.
Предлагаемые дипфейки рассчитаны на англоязычную аудиторию и генерацию рекламы фейковых криптобирж и платформ обмена криптовалюты для TikTok, YouTube и международных соцсетей. Качество видео при этом имеет заметные изъяны: прежде всего это неестественная мимика.
Как отметили в F.A.C.C.T., мошенники используют три схемы: фейковые криптобиржи и обменники криптовалюты, дрейнеры и скам-токены. Сайт фейковой криптобиржи, которых в F.A.C.C.T. обнаружили около 600 с 2022 года, внешне почти ничем не отличается от оригинала.
Однако вывести свои средства потенциальная жертва уже не может, и все усилия злоумышленники тратят на то, чтобы инвестор внес депозит. По схожей схеме работают мошеннические криптовалютные обменники, которых в F.A.C.C.T. насчитали около 70. Рекламируются данные ресурсы через социальные медиа, включая YouTube и зарубежные соцсети.
Дрейнеры представляют собой программные зловреды, направленные на кражу средств с криптокошельков жертв. Задачей злоумышленников является заманить потенциальную жертву на сайт, где происходит заражение. Ссылки на такие ресурсы распространяют по электронной почте, через мессенджеры, рекламу в соцсетях и на видеохостингах.
Схема со скам-токеном построена на том, что созданный злоумышленниками цифровой актив вырастет в цене и его можно будет выгодно продать. На самом деле жертва может только купить токен, но никогда не сможет его продать.
Как показал анализ пяти относительно крупных преступных групп с активным участием русскоязычных мошенников, работающих по схеме с поддельными криптобиржами, для них средняя сумма хищения составляет 233 долл., а самая крупная сумма, украденная у одной жертвы, составила 26 958 долл. Сумма группировок, которая не ограничивается русскоязычной аудиторией, на порядок выше.
«Каждая схема криптоскама имеет свои особенности, которые влияют на её прибыльность, — комментирует Мария Синицына, старший аналитик департамента Digital Risk Protection компании F.A.C.C.T. — В случае с фейковыми криптобиржами жертве не обязательно иметь криптовалюту: её можно «приобрести» на той же бирже и оплатить банковской картой. Это значит, что пользователь потеряет только те деньги, которые решил вложить через биржу. В случае с дрейнерами со счёта жертвы выводят почти все средства из подключенного кошелька. Именно этим можно объяснить различия в средней сумме хищения по разным схемам криптоскама».