



Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

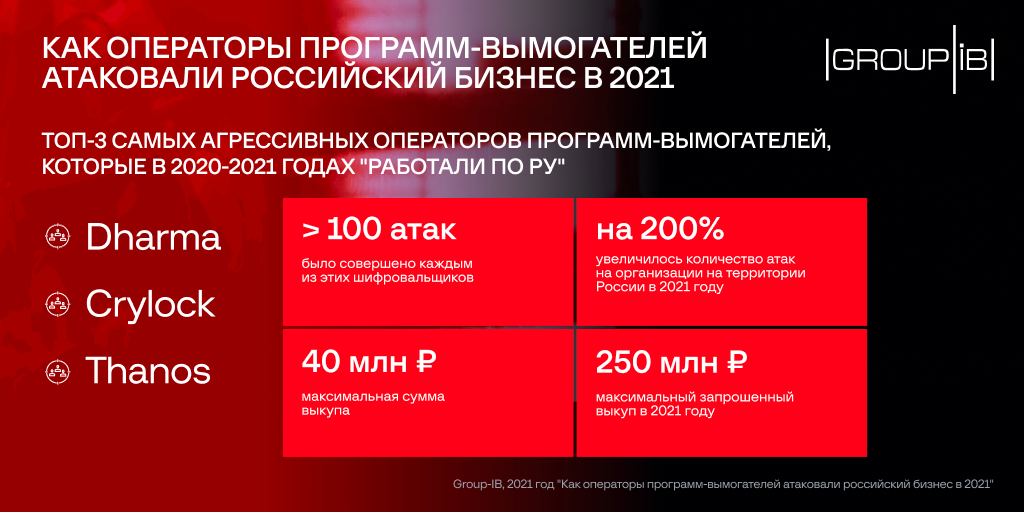
Специалисты компании Group-IB проанализировали ландшафт киберугроз и выделили самые агрессивные программы-вымогатели, атакующие организации на территории России. В 2020-2021 годах наиболее активными шифровальщиками стали Dharma, Crylock и Thanos.

Как отметили исследователи, каждый из перечисленных выше вымогателей совершил более 100 кибератак на российский бизнес. Кроме того, в 2021 году число кампаний шифровальщиков увеличилось более чем на 200%, а максимально запрошенная сумма выкупа дошла до 250 миллионов рублей.

В общей сложности Dharma, Crylock и Thanos ответственны более чем за 300 киберинцидентов. Согласно опубликованной Group-IB инфографике, максимальный выплаченный вымогателям выкуп составил 40 млн рублей.


Основной причиной роста активности операторов шифровальщиков стало распространение модели «вымогатель как услуга» (Ransomware-as-a-Service). Именно на эту схему опираются Dharma, Crylock и Thanos. Более того, другие группировки — например, RTM — также начали использовать программы-вымогатели.

Изначально ориентируясь на кражу из систем ДБО, RTM страхуется дополнительным развёртыванием шифровальщика в сети жертвы. Если хищение по каким-то причинам не удалось, шифровальщик должен помочь получить средства организации.

Сумму выкупа операторы программ-вымогателей адаптируют под каждую жертву, это зависит от масштабов её бизнеса. По данным Group-IB, средняя сумма выплаченного выкупа составила три миллиона рублей, максимальная — 40 млн руб. Самый большой кусок пыталась урвать кибергруппировка OldGremlin — 250 млн руб.

Чаще всего шифровальщики проникают в сети жертв через скомпрометированные публично доступные терминальные серверы по протоколу RDP. Именно такой вектор атаки исследователи зафиксировали в 60% случаев. В 22% атак злоумышленники рассчитывали на фишинговые рассылки, а 14% киберинцидентов состоялись из-за уязвимостей в приложениях.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru