



OldGremlin атакует банки и компании России вопреки негласному запрету

OldGremlin атакует банки и компании России вопреки негласному запрету

OldGremlin атакует банки и компании России вопреки негласному запрету

Группа кибервымогателей OldGremlin нацелилась на крупные российские компании и банки. У одной из медицинских организаций преступники требовали 50 тысяч долларов после того, как зашифровали её корпоративную сеть.

По данным компании Group-IB, OldGremlin состоит из русскоязычных злоумышленников. При этом группа атакует исключительно российские компании, банки, промышленные предприятия, медицинские организации и разработчиков софта — вопреки негласному правилу.

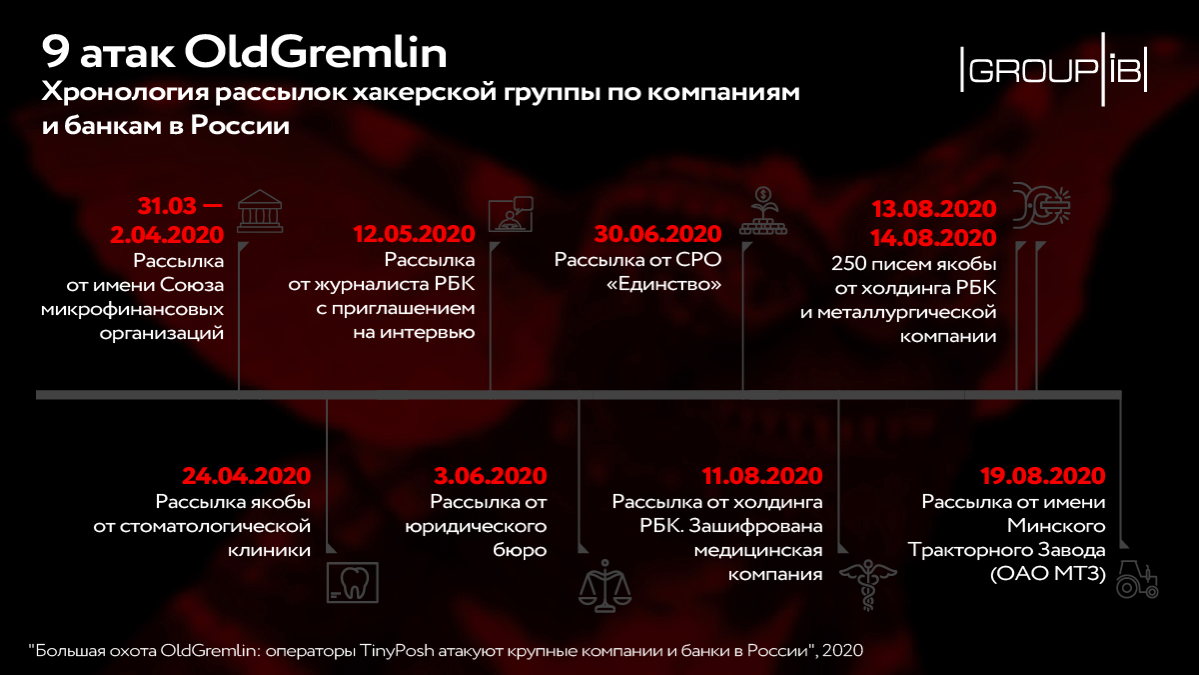
С весны этого года OldGremlin провела по меньшей мере девять киберопераций — злоумышленники рассылали вредоносные письма, прикрываясь Союзом микрофинансовых организаций «МиР», белорусским заводом «МТЗ», стоматологической клиникой и РБК.

Одна из масштабных кибератак OldGremlin затронула крупную медицинскую компанию. Именно в этой операции злоумышленники маскировали свои письма под уведомления от РБК.


В качестве загрузчика атакующие использовали собственный вредонос, получивший имя TinyNode. С помощью этого бэкдора преступники проникли на один из компьютеров в сети организации. Также в операции фигурировал инструмент для тестирования на проникновение — Cobalt Strike Beacon.

Операторы OldGremlin заранее побеспокоились об удалении резервных копий, чтобы компания не смогла восстановить все пострадавшие данные. После этого в сеть компании-жертвы запустили шифровальщик TinyCryptor, поразивший сотни компьютеров.

За расшифровку злоумышленники требовали $50 000.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru