



OldGremlin атакует банки и компании России вопреки негласному запрету

OldGremlin атакует банки и компании России вопреки негласному запрету

OldGremlin атакует банки и компании России вопреки негласному запрету

Группа кибервымогателей OldGremlin нацелилась на крупные российские компании и банки. У одной из медицинских организаций преступники требовали 50 тысяч долларов после того, как зашифровали её корпоративную сеть.

По данным компании Group-IB, OldGremlin состоит из русскоязычных злоумышленников. При этом группа атакует исключительно российские компании, банки, промышленные предприятия, медицинские организации и разработчиков софта — вопреки негласному правилу.

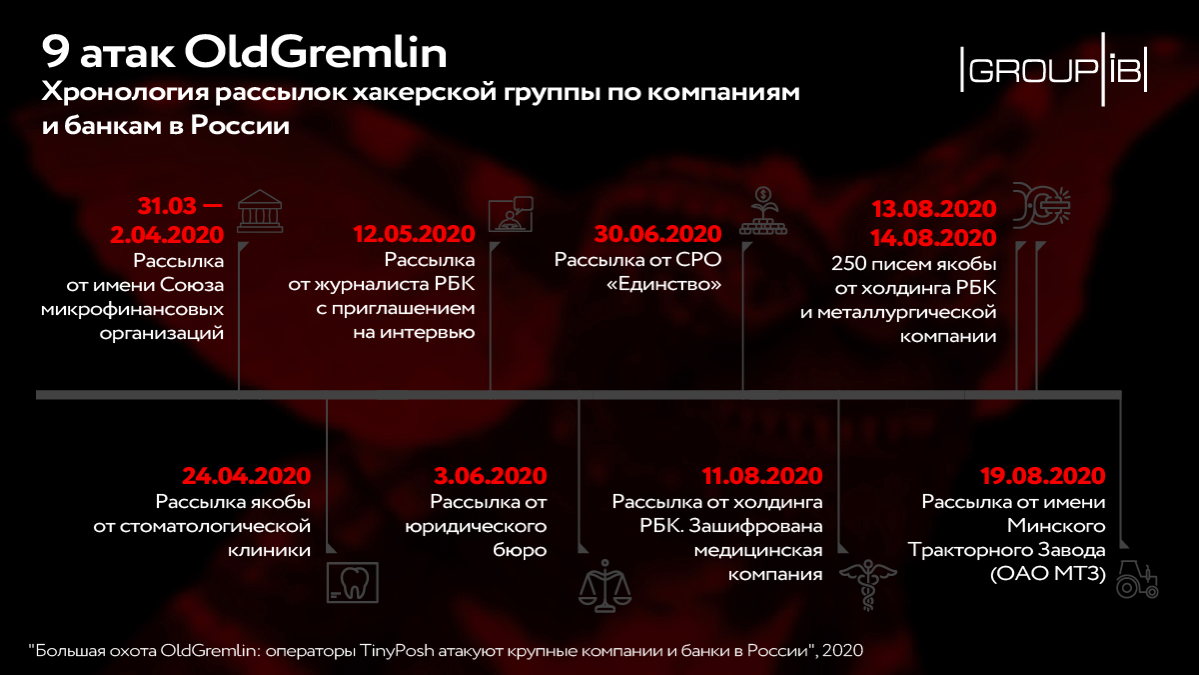
С весны этого года OldGremlin провела по меньшей мере девять киберопераций — злоумышленники рассылали вредоносные письма, прикрываясь Союзом микрофинансовых организаций «МиР», белорусским заводом «МТЗ», стоматологической клиникой и РБК.

Одна из масштабных кибератак OldGremlin затронула крупную медицинскую компанию. Именно в этой операции злоумышленники маскировали свои письма под уведомления от РБК.


В качестве загрузчика атакующие использовали собственный вредонос, получивший имя TinyNode. С помощью этого бэкдора преступники проникли на один из компьютеров в сети организации. Также в операции фигурировал инструмент для тестирования на проникновение — Cobalt Strike Beacon.

Операторы OldGremlin заранее побеспокоились об удалении резервных копий, чтобы компания не смогла восстановить все пострадавшие данные. После этого в сеть компании-жертвы запустили шифровальщик TinyCryptor, поразивший сотни компьютеров.

За расшифровку злоумышленники требовали $50 000.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru