



Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Есть такой шифровальщик, представляющий собой модифицированную версию знаменитого вредоноса Conti и управляемый группой MeowCorp. Так вот, теперь жертвы MeowCorp могут не платить злоумышленникам, поскольку специалисты «Лаборатории Касперского» выпустили бесплатный дешифратор.

Утилита, позволяющая вернуть пострадавшие файлы в прежнее состояние, работает с теми образцами программы-вымогателя, которые появились после слива исходного кода Conti (в марте 2022 года). Примерно тогда же группа NB65 адаптировала код Conti для атак на Россию.

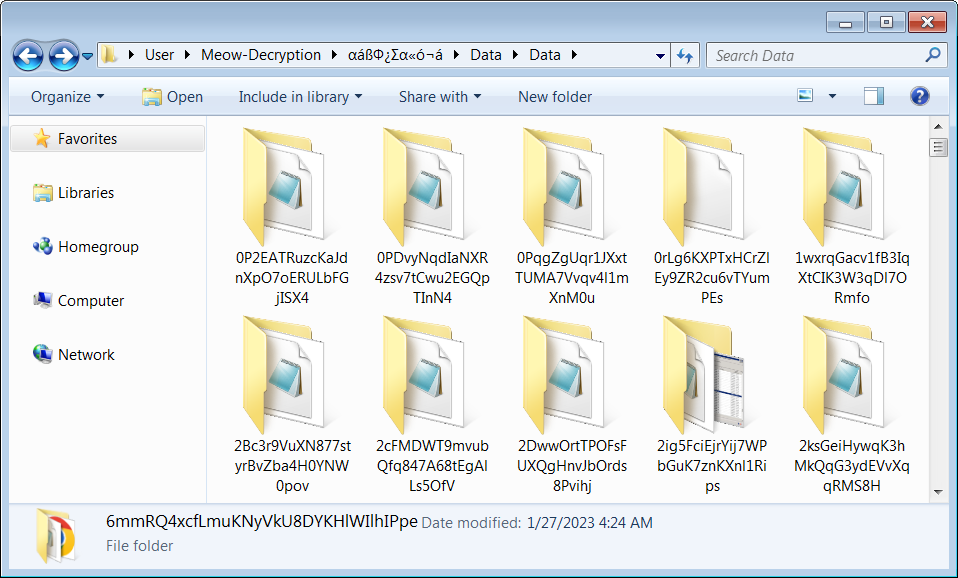
Исследователи из Kaspersky обнаружили интересный пост на форуме киберпреступников, где те выложили кеш, состоящий из 258 закрытых ключей. Оказалось, что это ключи от модифицированной версии шифровальщика Conti.

За последний год этот вариант вредоносной программы использовался в атаках на частные и общественные организации и управлялся группой, которую назвали MeowCorp. В Kaspersky проанализировали ключи и выяснили, что они подходят к одному из вариантов Conti от декабря 2022 года.

«Слитые закрытые ключи хранились в 257 директориях. Лиль одна из таких папок содержала два ключа», — гласит пресс-релиз «Лаборатории Касперского».


В результате Kaspersky добавила 258 ключей в свой дешифратор — RakhniDecryptor. По словам специалистов, декриптор теперь может расшифровать модифицированный вариант Conti, добавляющий следующие расширения к файлам:

  • <file_name>.KREMLIN
  • <file_name>.RUSSIA
  • <file_name>.PUTIN
Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru