


64% компаний усилили защиту данных из-за риска оборотных штрафов

64% компаний усилили защиту данных из-за риска оборотных штрафов

64% компаний усилили защиту данных из-за риска оборотных штрафов

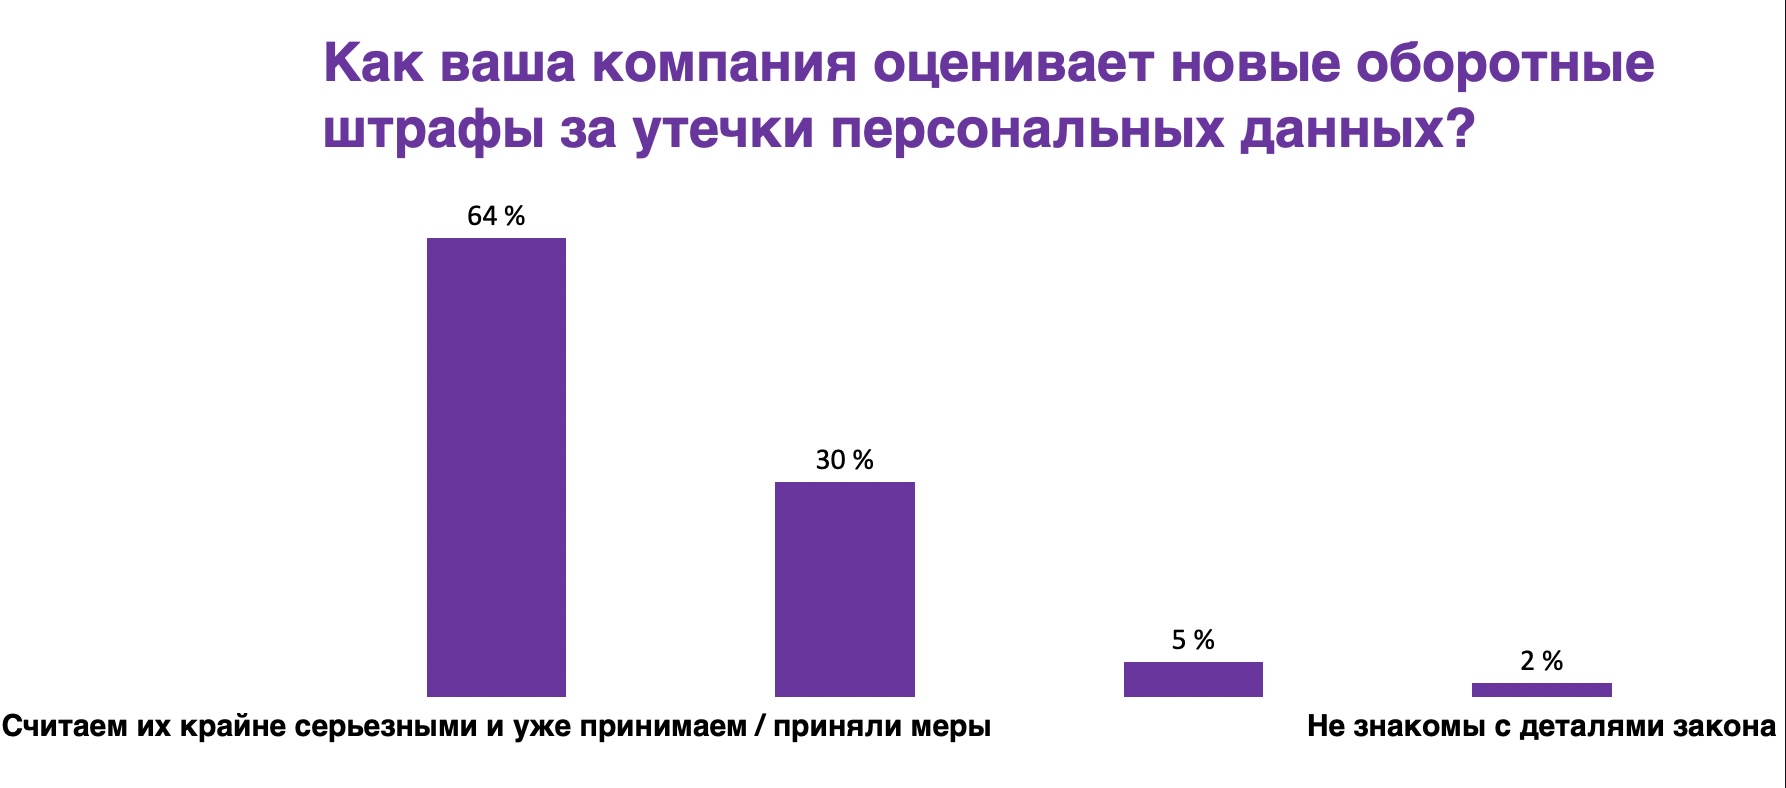
Почти две трети российских компаний всерьёз отнеслись к новым оборотным штрафам за утечки персональных данных. Согласно исследованию центра компетенций защиты данных группы компаний «Гарда», 64% организаций уже усилили меры безопасности или внедрили новые решения, чтобы снизить риск санкций.

Ещё 30% компаний признали потенциальную угрозу, но пока не изменили подход к защите данных. И только 5% участников опроса не считают штрафы серьёзным риском.

Больше других на ситуацию отреагировал крупный бизнес — именно в этой категории большинство компаний уже предприняли конкретные шаги для повышения уровня киберзащиты.

Поддержку инициативы государства выразили 85% опрошенных организаций. Из них 40% уверены, что политика регуляторов действительно поможет повысить уровень безопасности, а 45% считают, что штрафы нужно применять только после появления ясных и единых стандартов. Ещё 8% компаний полагают, что санкции избыточны и мешают развитию бизнеса.


Интересно, что даже если бы стоимость «идеальной» защиты совпадала с суммой максимального штрафа, только 27% компаний внедрили бы её полностью. Ещё 53% ограничились бы базовыми мерами, а почти 10% признались, что предпочли бы рискнуть и сэкономить. Среди таких участников больше всего представителей малого и среднего бизнеса, особенно из ритейла и e-commerce.

По словам Анны Кирсановой, директора по маркетингу группы компаний «Гарда», исследование показывает, что отношение бизнеса к кибербезопасности постепенно меняется:

«Если раньше компании воспринимали расходы на защиту данных как лишние издержки, то теперь видят прямую связь между инвестициями и устойчивостью бизнеса. Сегодня треть компаний тратит на ИБ менее 0,5% от выручки, но почти 30% уже готовы увеличить эти расходы свыше 2%, понимая, что штрафы и последствия утечек могут обойтись гораздо дороже».

В целом исследование подтверждает: усиление регуляторных мер заставило компании воспринимать кибербезопасность как часть финансовой стратегии, а не просто техническую задачу.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru