



Операторы NAS-шифровальщика DeadBolt атакуют российские учебные заведения

Операторы NAS-шифровальщика DeadBolt атакуют российские учебные заведения

Операторы NAS-шифровальщика DeadBolt атакуют российские учебные заведения

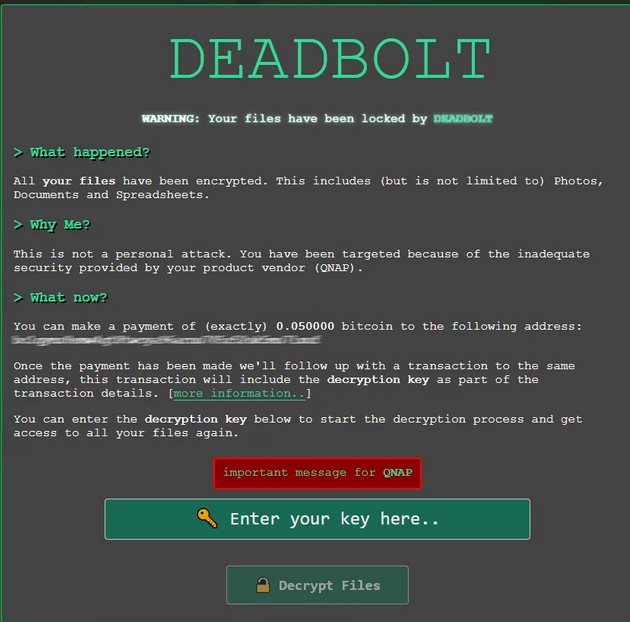
Шифровальщик DeadBolt, заточенный под сетевые накопители (NAS), все еще актуален как угроза. Жертвами вымогательства чаще всего становятся представители малого и среднего бизнеса; эксперты Group-IB зафиксировали также несколько атак на ведущие российские вузы и провели анализ образца, полученного в ходе одного из инцидентов.

Вредонос DeadBolt известен не только своей избирательностью, но также тем, что требует выкуп не только у жертвы (0,03-0,05 биткоина, то есть менее $1000 по текущему курсу), но и у производителя NAS-устройств — QNAP или ASUStor (50 BTC за детали используемой уязвимости и мастер-ключ). Необычен также способ передачи ключа расшифровки после уплаты выкупа: жертва получает его в деталях блокчейн-транзакции (внутри кода OP_RETURN).


Анализ семпла DeadBolt (файла ELF), полученного при разборе одной из недавних атак, показал, что вредонос написан на Golang и представляет собой 32-битную программу для Linux/ARM. При запуске в режиме шифрования зловред загружает список расширений для поиска и конфигурацию из указанного в командной строке файла JSON (после загрузки перезаписывается нулевыми байтами и удаляется, чтобы предотвратить восстановление содержимого).

Шифрование данных осуществляется с помощью AES-128 в режиме CBC, при этом используется многопоточная обработка. Расшифровка запускается автоматически через веб-интерфейс NAS после ввода ключа, оплаченного жертвой. По завершении процесса вредоносная программа удаляет свои файлы.

Вывода данных при заражении DeadBolt не происходит (операторы шифровальщиков обычно прибегают к краже, чтобы угрожать публикацией в случае неуплаты выкупа). Среди жертв вымогательских NAS-атак числятся представители малого и среднего бизнеса, учебные заведения, физлица; их прописка при этом (страна), похоже, не имеет значения.

Криминальная группировка, стоящая за DeadBolt, активна в интернете как минимум с начала 2022 года. В январе число зараженных устройств исчислялось тысячами, а сейчас уже перевалило за 20 тысяч — по крайней мере, так пишет голландская полиция, которой удалось обманом собрать 155 ключей расшифровки, прежде чем злоумышленники спохватились и усилии контроль платежей.

Вектор атаки DeadBolt долго оставался неизвестным; сами злоумышленники утверждали, что используют уязвимость нулевого дня. В начале прошлого месяца на фоне новой волны атак DeadBolt вышел патч для QTS, подтвердивший гипотезу 0-day (CVE-2022-27593).

Рекомендации Group-IB по защите NAS от подобных атак:

  • не пренебрегать обновлением программного обеспечения / прошивки NAS-устройств;
  • настроить двухфакторную аутентификацию (2FA) в учетной записи администратора;
  • включить SystemConnectionLogs (журнал подключений) на устройстве;
  • настроить отправку событий журналов (системного и SystemConnectionLogs) на удалённый Syslog-сервер;
  • использовать сильные пароли;
  • отключить учетную запись admin и создать отдельный аккаунт с правами администратора;
  • отключить неиспользуемые сервисы (FTP, Telnet и т. п.);
  • переназначить порты основных служб (SSH, FTP, HTTP/HTTPS), заданные по умолчанию;
  • отключить автоматический проброс портов в myQNAPcloud.
Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru