



Шифровальщик DeadBolt предлагает QNAP выкупить мастер-ключ за 50 BTC

Шифровальщик DeadBolt предлагает QNAP выкупить мастер-ключ за 50 BTC

Шифровальщик DeadBolt предлагает QNAP выкупить мастер-ключ за 50 BTC

Последние два дня участники сообщества QNAP NAS живо обсуждают заражения шифровальщиком DeadBolt. Вредонос атакует лишь устройства, подключенные к интернету. Вектор атаки пока не установлен; сами злоумышленники утверждают, что используют уязвимость нулевого дня.

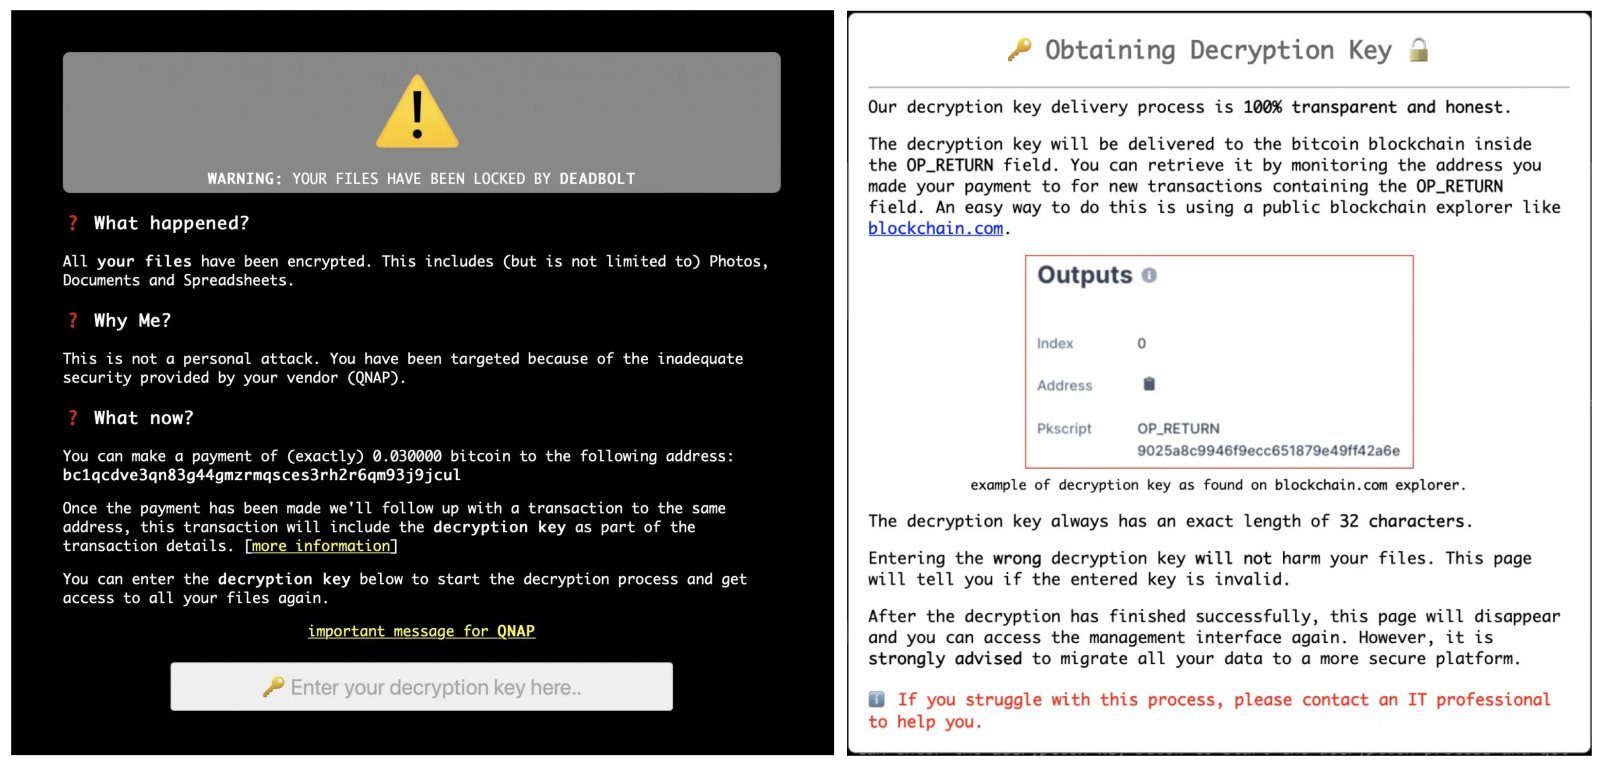
Новоявленный вымогатель добавляет к зашифрованным файлам расширение .deadbolt, но не оставляет в таких папках сообщение с требованием выкупа. Вместо этого он подменяет страницу входа в админ-интерфейс, выводя на экран уведомление о случившемся.

За дешифратор операторы DeadBolt взимают 0,03 биткоина (около $1,1 тыс.). Указанный адрес криптокошелька, по словам BleepingComputer, в каждом случае уникален. Жертву заверяют, что после платежа ключ будет выслан на тот же адрес, надо только последить за новыми транзакциями.


Случаев успешного возврата данных после уплаты выкупа пока не зафиксировано. Примечательно, что выводимый на экран алерт также содержит ссылку на некое важное сообщение для QNAP. Как оказалось, производителю атакуемых NAS предлагают купить информацию об используемой дыре 0-day за 5 биткоинов ($184 тыс.) — или заплатить 50 BTC и получить мастер-ключ в придачу.

Других контактов, кроме как через блокчейн, вымогатели не предлагают. На настоящий момент выявлено 15 жертв DeadBolt в разных странах. Поскольку зловред приходит из интернета, пользователям настоятельно рекомендуется обновить ОС QTS до последней версии, заблокировать прямой веб-доступ к устройству, отключить переадресацию портов и UPnP.

Атаки шифровальщиков на QNAP NAS нередки. В прошлом году вендор неоднократно предупреждал своих клиентов о таких угрозах — Qlocker, eCh0raix, AgeLocker. Известны также случаи внедрения в NAS криптомайнеров, но такие вредоносные кампании проводятся реже.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru