


За 10 лет в России интерес к теме ИБ вырос в 18 раз

За 10 лет в России интерес к теме ИБ вырос в 18 раз

За 10 лет в России интерес к теме ИБ вырос в 18 раз

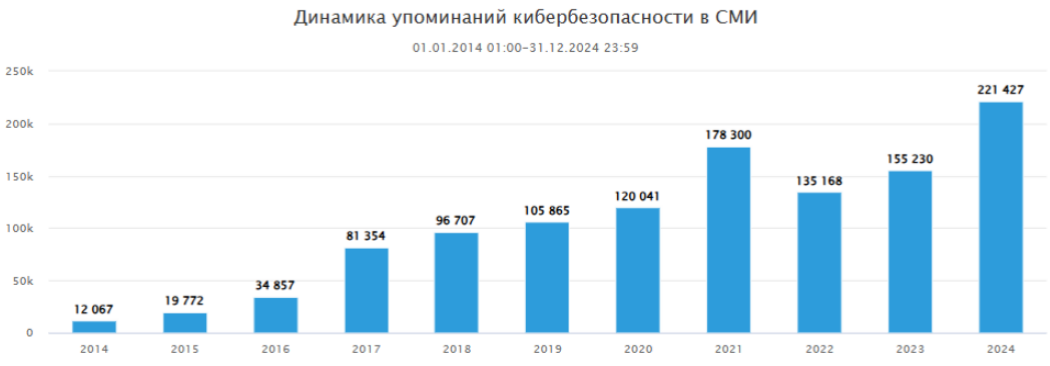
Количество публикаций в российских СМИ на тему кибербезопасности с 2014 по 2024 год выросло в 18 раз — с 12 000 до 221 000. Такие данные представили СКАН‑Интерфакс и ГК «Солар», проанализировав более 60 тысяч российских медиа.

Первый заметный скачок интереса к теме произошел в 2017 году, когда мир столкнулся с массовыми атаками шифровальщиков WannaCry, Petya и BadRabbit. Они нанесли серьезный ущерб множеству компаний в России и за её пределами.

Новый всплеск интереса наблюдался в 2021 году, вызванный серией утечек данных, деятельностью операторов программ-вымогателей и волной DDoS-атак. В 2022 году ситуация обострилась лавинообразным ростом атак на российские компании и госучреждения, что также нашло отражение в медиапространстве.

К 2024 году число публикаций о кибербезопасности достигло рекордных значений. Наибольшее внимание в СМИ уделялось финансовому сектору, ИТ-отрасли и телекому — это соответствует данным о реальных кибератаках.


По информации центра исследования киберугроз Solar 4RAYS, за первые десять месяцев 2024 года число атакованных отраслей увеличилось с четырёх до шестнадцати.

Особо часто целью становились госучреждения, предприятия промышленности и телекоммуникации. Количество расследованных инцидентов за тот же период выросло почти на 45% по сравнению с аналогичным периодом 2023 года.

Тема кибербезопасности приобретает всё большую значимость как для бизнеса, так и для общества. В медиаполе среди лидеров упоминаемости находятся такие компании, как Ростелеком, Сбер и МТС.

Основные обсуждаемые темы — запуск новых решений и сервисов в сфере информационной безопасности, участие в образовательных проектах по киберграмотности и успешный опыт компаний в защите инфраструктуры и клиентов.

Юлия Ганина, PR-директор ГК «Солар», отметила:

«Последние пять лет стали переломными для сферы кибербезопасности. Мы видим, что бизнес и общество всё больше осознают её важность, готовы инвестировать в её развитие. Растёт спрос на обучение: от повышения квалификации специалистов по ИБ до повышения осведомлённости о киберрисках среди руководителей и сотрудников. ГК "Солар" активно поддерживает эти изменения, предлагая профессиональные решения и реализуя проекты по повышению цифровой грамотности населения. Мы также делимся экспертными знаниями о киберугрозах, чтобы повысить уровень осведомлённости общества».

Юлия Михайлова, директор СКАН, добавила:

«Интерес к кибербезопасности отражает её возрастающее значение для бизнеса. В этом контексте наши пользователи не только мониторят упоминания компаний в медиа, но и оценивают связанные с ними риски. Мы автоматизировали процесс проверки, создав карту репутационных рисков, которая группирует негативные факторы по темам. Она позволяет быстро оценить индекс риска, который рассчитывается на основе соотношения негативных, позитивных и нейтральных упоминаний с учётом значимости источника. Пользователям достаточно ввести ИНН компании, чтобы получить оценку и оперативно реагировать на угрозы, ведь время в таких ситуациях играет решающую роль».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru