


Поддельные антивирусные сайты доставляют вредонос на Android и Windows

Поддельные антивирусные сайты доставляют вредонос на Android и Windows

Поддельные антивирусные сайты доставляют вредонос на Android и Windows

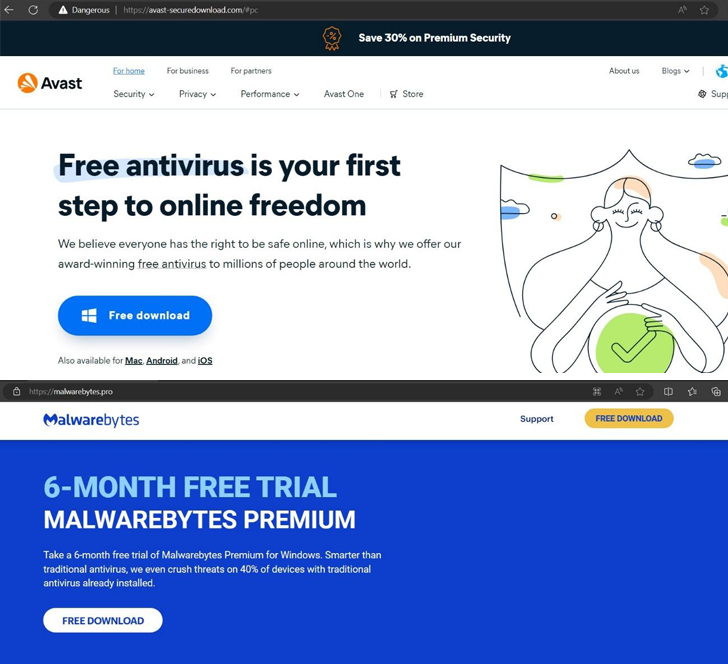
Злоумышленники распространяют вредоносную программу через поддельные веб-сайты, которые маскируются под легитимные антивирусные продукты от Avast, Bitdefender и Malwarebytes. Зловред похищает конфиденциальную информацию с устройств на базе Android и Windows.

Исследователи в области безопасности из Trellix отметили несколько подобных сайтов:

  • avast-securedownload[.]com доставляет троян SpyNote в виде пакетного файла для Android («Avast.apk»), который после установки просит разрешить читать СМС-сообщения и журналы вызовов, отслеживать местоположение, устанавливать и удалять приложения, снимать скриншоты и даже добывать криптовалюту.
  • bitdefender-app[.]com доставляет архивный ZIP-файл («setup-win-x86-x64.exe.zip»), который разворачивает вредоносную программу Lumma, чтобы похищать данные.
  • malwarebytes[.]pro доставляет архивный файл RAR («MBSetup.rar»), который содержит вредонос StealC для кражи информации.

Специалисты также обнаружили неавторизованный двоичный файл под названием «AMCoreDat.exe», который служит каналом для передачи вредоносной программы. Он собирает информацию жертвы, включая данные браузера, и пересылает её на удалённый сервер.

Исследователи не могут сказать, как именно распространяются эти фальшивые сайты. Они только предполагают, что злоумышленники используют оптимизацию (SEO) и вредоносную рекламу.


Сейчас программы-стилеры различаются по функциональности и сложности, а спрос на них на криминальном рынке, по сообщению «Лаборатории Касперского», растёт. К ним относятся Acrid, ScarletStealer, SamsStealer и Waltuhium Grabber и другие.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru