


В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

Исследователи из компании ERNW рассказали о трёх уязвимостях в Bluetooth-чипах Airoha, которые используются в наушниках и колонках более десяти брендов — от Sony и Bose до Jabra и JBL. Проблема затрагивает 29 моделей: это и наушники, и беспроводные микрофоны, и колонки.

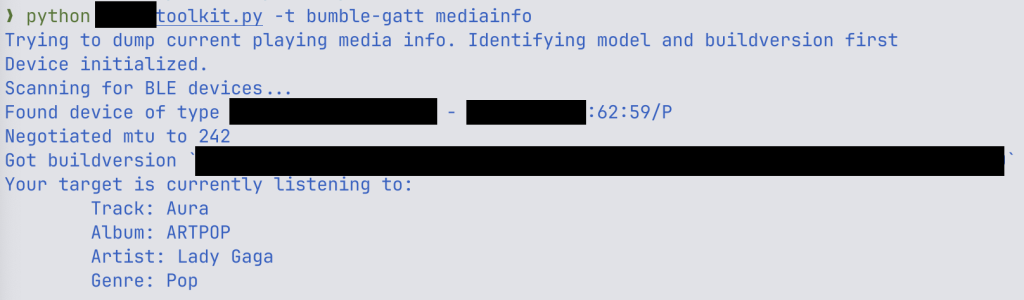
На конференции TROOPERS в Германии специалисты показали, как с помощью этих уязвимостей можно, например, считать песню, которая в данный момент играет в наушниках жертвы. Вот список уязвимостей:

  • CVE-2025-20700 (6.7 балла) — отсутствие аутентификации при доступе к GATT-сервисам
  • CVE-2025-20701 (6.7 балла) — отсутствие проверки при соединении по Bluetooth BR/EDR
  • CVE-2025-20702 (7.5 балла) — уязвимость в кастомном протоколе, открывающая критические возможности

Исследователи указали и на более серьёзные сценарии: кража контактов и истории звонков, подслушивание разговоров рядом с телефоном, а также захват управления соединением между телефоном и наушниками. Через Bluetooth Hands-Free Profile (HFP) можно, например, заставить телефон позвонить по произвольному номеру — и всё это без ведома владельца.


А если покопаться глубже, можно даже перепрошить уязвимое устройство и запустить через него червя, который сам будет заражать другие Bluetooth-устройства. Звучит как шпионский триллер.

Однако есть важное «но». Чтобы провернуть такую атаку, злоумышленнику нужно быть в пределах действия Bluetooth, то есть буквально рядом. Плюс — требуется высокая квалификация. Поэтому массовых атак ждать не стоит. А вот если вы — дипломат, активист или журналист, который может представлять интерес, — лучше быть настороже.

Разработчик чипов Airoha уже выпустил обновлённый SDK с патчами, производители устройств начали работу над прошивками. Но, как пишет немецкое издание Heise, большинство обновлений на текущий момент — с датой до 27 мая, то есть до выхода исправлений от Airoha. Так что пока остаётся только ждать апдейтов и, возможно, лишний раз подумать, где и с кем вы носите свои Bluetooth-наушники.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru