


macOS-юзеров через ClickFix атакует Odyssey Stealer — переодетый Poseidon

macOS-юзеров через ClickFix атакует Odyssey Stealer — переодетый Poseidon

macOS-юзеров через ClickFix атакует Odyssey Stealer — переодетый Poseidon

Эксперты CYFIRMA обнаружили множество сайтов, использующих тактику Clickfix для раздачи вредоносных AppleScript. Как оказалось, целевой троян Odyssey — это обновленный, сменивший имя инфостилер Poseidon.

Вредоносные фейки используют тайпсквоттинг и имитируют легитимные финансовые сервисы, магазин приложений Apple для macOS и сайты новостей на рынке криптовалют.

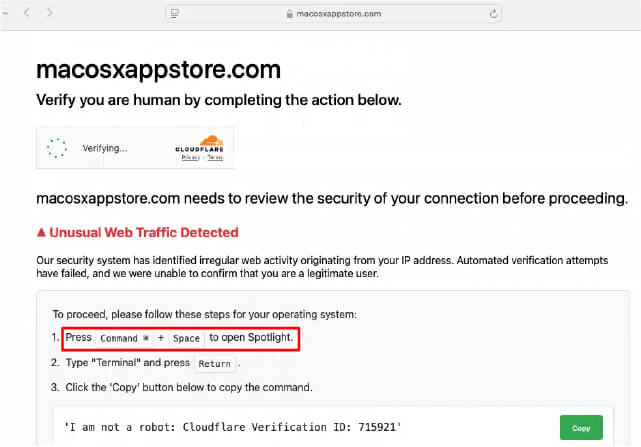
При заходе на такую площадку пользователю отображается фейковый тест CAPTCHA в стиле Cloudflare с предложением скопировать и вставить в Терминал закодированную по Base64 команду.

В результате атаки ClickFix на машину жертвы с внешнего сервера загружается AppleScript для кражи данных. Обфускация не применяется, и это сильно облегчает анализ.

При заходе на поддельный сайт с Windows-устройства инструкции по копипасту соответствующим образом изменяются — визитера просят запустить Powershell, однако на момент анализа кнопка «»Скопировать» не работала.


Вредоносный скрипт создает на macOS-компьютере папку временных файлов для хранения краденого. Туда копируются конфигурационные данные из менеджеров паролей, сохраненные в Chrome, Firefox и Safari учетки; приватные ключи, сид-фразы для криптокошельков, токены аутентификации из 100+ расширений браузеров; файлы из папок «Рабочий стол» и «Документы», а также пароли, полученные с помощью фейковых системных подсказок.

Украденные данные впоследствии выводятся на серверы авторов атаки в виде ZIP-файла. По состоянию на 30 июня стилера Odyssey детектируют 22 из 62 антивирусов коллекции VirusTotal.

Анализ показал, что новобранец является результатом развития и ребрендинга Poseidon Stealer, а также форком AMOS Stealer. Его центры управления по большей части размещены в России. Жертвы — в основном жители США и ЕС; страны СНГ, по всей видимости, являются табу.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru