



Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Киберпреступники запустили масштабную кампанию, отличительная черта которой — тайпсквоттинг. Фейковые домены маскируются под 27 брендов и пытаются заставить посетителя загрузить вредоносную программу для Windows или Android.

Тайпсквоттинг — старый метод заманивания не очень искушённых пользователей на фейковые веб-сайты. Злоумышленники регистрируют доменное имя, которое по написанию схоже с тем, что использует известный бренд.

Как правило, отличия в доменных именах вредоносных и легитимных ресурсов минимальны: это может быть одна буква, перестановка букв местами и т. п. Преступники пытаются попасть в распространённые опечатки.

Новые вредоносные сайты обнаружили специалисты компании Cyble. Мошенники пытаются замаскировать их под магазины Android-приложения — Google Play, APKCombo и APKPure, а также под ресурсы PayPal, VidMate, Snapchat и TikTok.


Вот краткий список таких доменов:

  • payce-google[.]com – маскируется под Google Wallet
  • snanpckat-apk[.]com – маскируется под Snapchat
  • vidmates-app[.]com – маскируется под VidMate
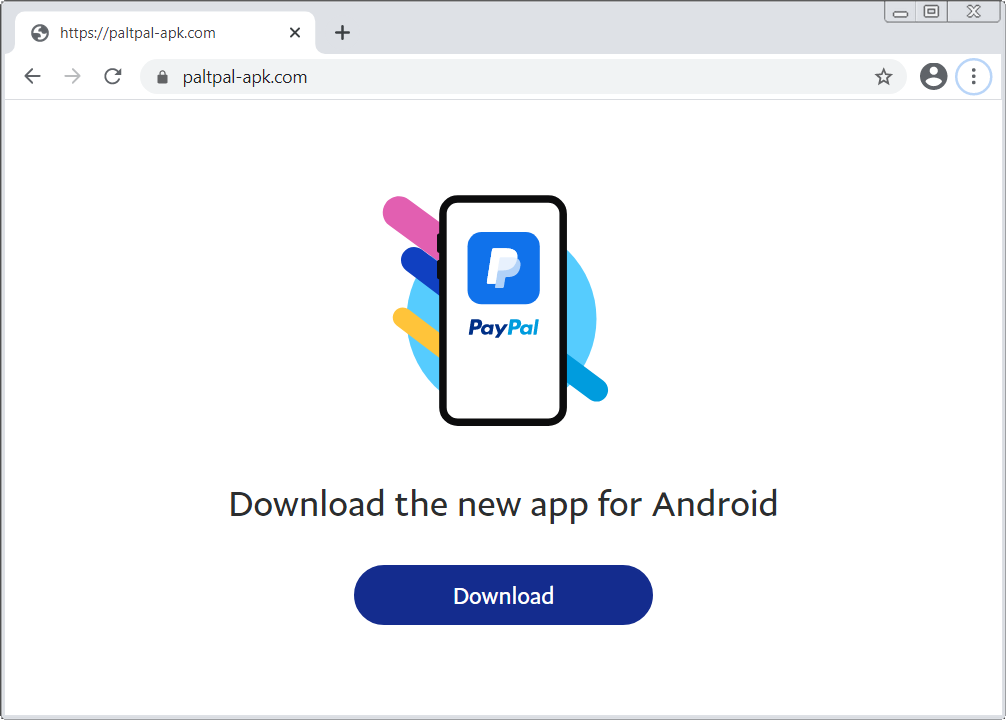
  • paltpal-apk[.]com – маскируется под PayPal
  • m-apkpures[.]com – маскируется под APKPure
  • tlktok-apk[.]link – маскируется под сайт, на котором можно скачать приложение TikTok

Зайдя на такой сайт, пользователь рискует получить на устройство вредоносную программу ERMAC. Это банковский троян, который не только ворует деньги со счетов, но и цифровую валюту из криптокошельков.

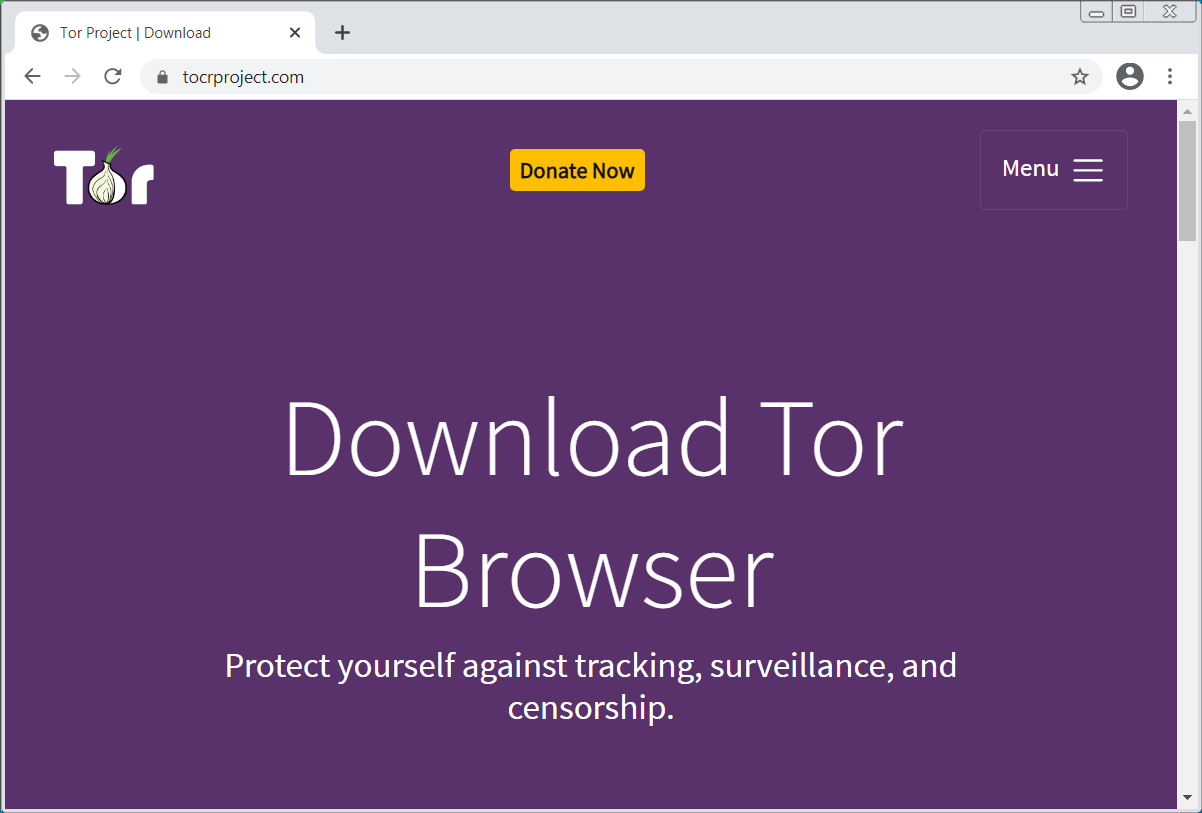
Специалисты BleepingComputer также наткнулись на фейковый домен, имитирующий Tor Project — tocproject[.]com. Он загружал на компьютеры пользователей кейлоггер Agent Tesla.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru